

K-12(幼稚園から高校まで)のウェブフィルタリングは、ポリシーベースの制御を用いて、生徒が有害、不適切、注意散漫、または悪意のあるオンラインコンテンツにアクセスできないようにしつつ、正当な教育リソースは利用できるようにしています。最新の学校向けフィルタリングは、ネットワークや管理対象デバイス全体で機能し、年齢に応じたポリシーを適用し、回避の試みを制限し、有用な情報を不必要にブロックすることなく学習を保護する必要があります。
主要なポイント(要点)
- 学生の安全: ウェブフィルターは、露骨な表現、有害な内容、悪意のある内容、その他学校が不適切と定義するコンテンツへのアクセスを制限します。
- コンプライアンス: CIPAの対象となる米国の学校は、ブロックリスト以上のものを必要としている。フィルタリングは、より広範なインターネット安全対策プログラムの一部に過ぎない。
- どこでも保護: 学校から支給された端末については、学校内、自宅、その他のネットワークにおいて、一貫したポリシーが必要となる場合がある。
- 年齢は重要だ: 小学校、中学校、高校の生徒は、自動的に同じインターネットアクセスに関する方針を受けるべきではない。
- 現代のリスク: VPN、プロキシ、暗号化されたウェブサイト、生成AI、フィッシング、そして新たに作成されたウェブサイトの出現により、静的なURLブロックリストでは不十分になっている。
- バランスが重要: 効果的なフィルタリングは、正当な研究を日常的に妨げたり、学校が実際に必要とする以上の閲覧データを収集したりすることなく、生徒を保護します。
K-12におけるウェブフィルタリングとは何ですか?
K-12(幼稚園から高校まで)におけるウェブフィルタリングとは、生徒が学校が管理するネットワークや端末を通じてアクセスできるウェブサイト、オンラインコンテンツ、インターネットサービスを制御するプロセスである。 学校は通常、カテゴリ、URL、ドメインの評判、コンテンツ分析、ユーザーID、デバイスポリシーなどを利用して、リクエストを許可するか、ブロックするか、監視するかを決定します。
K-12(幼稚園から高校まで)向けのコンテンツフィルタリングは、従来のウェブサイトにとどまらず、より広範な範囲を対象とすることができます。使用される技術によっては、検索結果、YouTube、ソーシャルプラットフォーム、ウェブアプリケーション、AIツール、ダウンロード、フィッシングサイト、悪意のあるドメインなどにもポリシーが適用される場合があります。
典型的なフィルタリングの判断は、次のようなものになります。
- 学生がウェブサイトまたはオンラインリソースを要求する。
- フィルタリングサービスは、ドメイン、URL、コンテンツカテゴリ、またはセキュリティ評価を識別します。
- 生徒の学年、グループ、デバイス、場所、または適用されるポリシーを確認します。
- リクエストは許可、制限、またはブロックされます。
- 関連する活動は、トラブルシューティング、安全確保、または法令遵守のために記録される場合があります。
小中高の学校にウェブフィルタリングが必要な理由とは?
学校はウェブフィルタリングを統合する必要がある 学生の安全、サイバーセキュリティ、規制遵守、そして生産的なインターネットアクセス.
E-Rateに参加している対象となる米国の学校の場合、 CIPA インターネット安全ポリシーと、特定の視覚コンテンツをブロックまたはフィルタリングする技術的保護措置が必要です。学校はまた、未成年者のオンライン活動の監視、生徒への適切なオンライン行動に関する教育、および公示要件への対応も行う必要があります。参照 USACの現在のCIPA要件.
フィルタリングもサイバーセキュリティに貢献します。生徒は、ごく普通の学校の課題を調べている最中に、フィッシングページ、悪意のあるダウンロード、侵害されたサイト、その他の脅威に遭遇する可能性があります。CISAは特に、幼稚園から高校までの教育機関に対し、単一のセキュリティ対策に頼るのではなく、より広範で多層的なサイバーセキュリティプログラムを構築することを推奨しています。 CISAのK-12向けサイバーセキュリティガイドライン
教室での実践的な問題もあります。フィルターを使えば、授業中にゲームや注意をそらすようなコンテンツを制限しつつ、教師は教育的な価値のある動画、ニュース、フォーラムなどのリソースを引き続き利用することができます。
2026年までに、小中高におけるウェブフィルタリングには何が含まれるべきか?
最新のK-12向けウェブフィルタリングソリューションは、年齢に基づくポリシー設定、管理対象デバイスのネットワーク外保護、不正アクセス防止機能、リアルタイムのコンテンツ分類、クロスプラットフォーム対応、レポート機能、そして正当な教育コンテンツに対する明確な例外設定を提供する必要があります。また、学校が収集するデータとそのアクセス権限を適切に管理できる機能も不可欠です。
主な機能は次のとおりです。
- 学年、学校、ユーザーグループ、役割別のポリシー
- URLとコンテンツカテゴリによるフィルタリング
- プロキシ、VPN、および新たに作成された悪意のあるドメインからの保護
- セーフサーチと詳細なビデオコントロール
- フィッシングおよびマルウェア対策
- Chromebook、Windows、macOS、iOS、およびその他の関連デバイスをサポート
- キャンパスネットワーク外にある学校支給端末のフィルタリング
- 学生、職員、ゲスト、BYODに関する個別のポリシー
- 時間ベースまたは教室固有のルール
- 明確なブロック理由と教師にとって使いやすいブロック解除ワークフロー
- 監査およびコンプライアンス報告
- 生成型AIと新たなオンラインツールの制御
目標は、インターネットへのアクセスをできる限り遮断することではなく、生徒と学習環境に適したアクセスを提供することであるべきだ。
K-12(幼稚園から高校まで)におけるコンテンツフィルタリング手法の比較
| アプローチ | 仕組み | 最適 | 主な制限 |
|---|---|---|---|
| ネットワーク/DNSフィルタリング | 学校のネットワークまたはDNSリゾルバを介したリクエストを制御します。 | キャンパスネットワーク、ゲストWi-Fi、基本的なドメインブロック | ページレベルの可視性が制限されており、無関係なネットワークではデバイスを追跡できない場合があります。 |
| クラウド/プロキシフィルタリング | クラウドフィルタリングサービスを介してインターネットトラフィックをルーティングまたは評価する | 分散型学校と中央集権的な政策管理 | 構成、暗号化されたトラフィック、およびアプリケーションの互換性には、綿密な計画が必要です。 |
| デバイス/エージェントのフィルタリング | 管理対象エンドポイント上でポリシーを直接適用します | 1対1のデバイスプログラムと持ち帰り用デバイスプログラム | 展開とエンドポイント管理が必要 |
| ハイブリッドフィルタリング | ネットワーク、クラウド、DNS、エンドポイントの適用を組み合わせます | キャンパス内外での利用が可能な混合デバイス地区 | 設定と管理が必要な可動部品が増える |
最適なシステム構成は、生徒がどこで学習するかによって異なります。数千台のノートパソコンが自宅に持ち帰られる学区と、デバイスが教室から持ち出されることがほとんどない小学校では、求められる要件が異なります。


学校はどのようにして過剰な授業時間配分を避けることができるのか?
学校はフィルタリングを 指導方針単なるセキュリティブロックリストではない。
小学生と高校12年生の研究者では、アクセス権限が全く同じである必要はありません。健康、歴史、文学、時事問題などの資料には、自動システムでは危険と判断されるような用語が含まれている場合でも、文脈上は全く問題のない用語である可能性があります。
WIRED誌による学校における記録のフィルタリングに関する調査では、生徒が正当な健康、歴史、研究資料へのアクセスを妨げられていた事例が明らかになった。 WIRED誌による学校におけるインターネットフィルタリングに関する調査
実用的なアプローチは次のとおりです。
- 小学校、中学校、高校の生徒ごとに異なる方針を設定する。
- 教師が一時的な例外措置を申請するための迅速な手続きを提供する。
- 頻繁にブロックされている教育関連ドメインを確認してください。
- 一般的なエラーメッセージを表示するのではなく、ページがブロックされた理由をユーザーに示してください。
- ベンダーのデフォルト設定をそのままにしておくのではなく、各用語ごとにフィルタリングカテゴリを見直してください。
ウェブフィルタリングと学生のプライバシーは一体的に設計されるべきである
フィルタリング機能を使えば、検索履歴や閲覧履歴を非常に詳細に記録できます。そのため、データガバナンスは導入当初から考慮すべき事項であり、後付けで考えるべきものではありません。
学校は、本当に記録する必要のある情報、その情報の保存期間、生徒ごとのログを閲覧できる人物、そして個々の活動を調査すべき時期について決定すべきである。
米国教育省は、学校に対し、教育技術プロバイダーが学生情報をどのように収集、使用、維持、開示しているかを評価し、オンラインサービスを選択する際にはプライバシーとセキュリティを考慮するよう勧告しています。 教育省の学生プライバシーに関するガイダンス.
良い原則としては、学生を保護し、問題を解決し、正当な法令遵守のニーズを満たすために十分なデータを収集することであり、ダッシュボードによってより詳細な監視が可能になるという理由だけでデータを収集してはならない。
学校はどのようにウェブフィルタを選ぶべきか?
ベンダーの機能一覧ではなく、学校の実際の環境から始めるべきです。
- デバイスとネットワークをマッピングします。 学校のWi-Fi、持ち帰り用端末、BYOD(私物端末の業務利用)、ホットスポット、遠隔学習などを含めてください。
- 法的要件および政策要件を定義する。 義務的な規制と、地域が独自に選択する制限を区別する。
- 年齢に基づいた方針を作成する。 小学校、中学校、高校、職員、来客の利用状況をそれぞれ個別にテストする。
- 実際のカリキュラムのURLをテストしてください。 教師や司書に、生徒が本当に必要とするサイトを尋ねてください。
- バイパスシナリオをテストする。 プロキシ、VPN、新規ドメイン、検索エンジン、動画、AIツールなどを含めます。
- プライバシー設定を確認してください。 ログ記録、データ保持、ロールベースのアクセス制御、およびベンダーのデータ管理方法を確認してください。
- 故障の方向は両方とも測定してください。 不適切なコンテンツがすり抜けてしまった場合や、正当なコンテンツが誤ってブロックされてしまった場合を追跡する。
最後の点は重要です。すべてをブロックするフィルターは、ある指標では非常に効果的に見えるかもしれませんが、教育ツールとしては全く役に立ちません。
VeltarがK-12向けウェブフィルタリング保護をキャンパス外にも拡大する方法
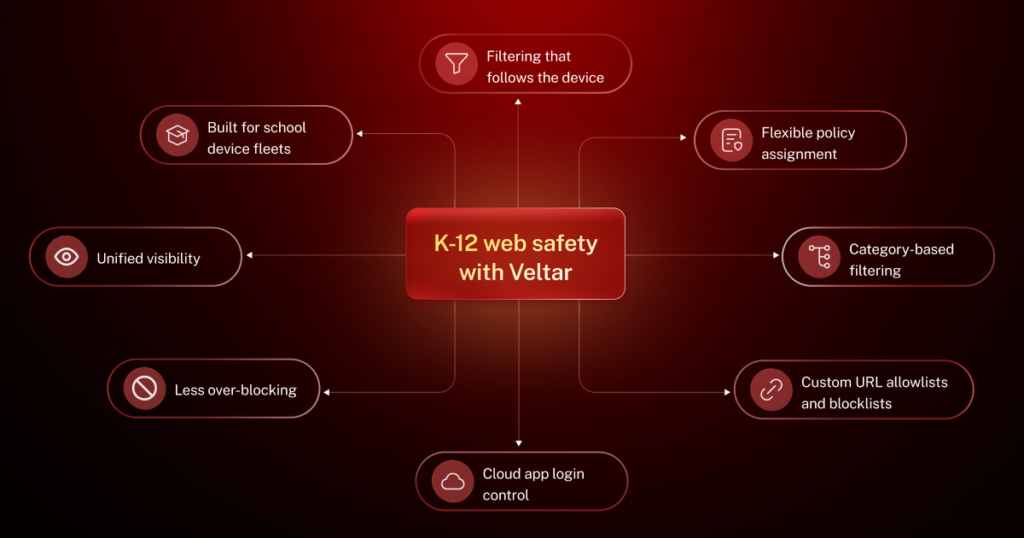
ベルタル 学校向けウェブフィルタリング これにより、管理対象のエンドポイントにWebフィルタリングポリシーを直接適用できるようになり、学生がどこで学習しても保護が確実に有効に保たれるようになります。
- デバイスに追従するフィルタリング – ポリシーは学校のWi-Fi、自宅のブロードバンド、公共のホットスポット、モバイルデータ通信で引き続き有効なので、学生がキャンパスを離れても保護が失われることはありません。
- 柔軟なポリシー割り当て – デバイスを個別に管理することなく、学年、キャンパス、またはユーザーグループごとに異なる閲覧ルールを適用できます。
- カテゴリーベースのフィルタリング 年齢に応じた閲覧を支援するため、ソーシャルメディア、ゲーム、アダルトコンテンツなどのカテゴリをブロックします。
- カスタムURLの許可リストとブロックリスト カテゴリベースのフィルタリングで例外が必要な場合、特定のサイトに対して詳細なアクセスルールを設定します。
- クラウドアプリのログイン制御 ― 学生がキャンパス外にいる場合でも、GoogleおよびMicrosoftアカウントからのログインは、認証済みの学校アカウントからのみ許可する。
- 過剰なブロックを減らす 学術的に重要なサイトは、たとえアクセス制限のあるカテゴリに属していても、アクセス可能な状態に保つ。
- 統一された可視性 – 許可されたアクセス試行とブロックされたアクセス試行を1つのダッシュボードで追跡でき、レビューや監査をサポートするログも提供されます。
- 学校用デバイス群向けに設計されています – ウェブコンテンツのフィルタリングをより広範なデバイスポリシーと連携して管理することで、キャンパス全体への変更展開を手作業の削減につなげることができます。
自律的AI ヴェルター、 学校は、教室、家庭、そしてその間のあらゆる場所において、生徒のオンライン上の安全に対するより一貫したアプローチを提供できるようになる。
学習体験を、場所を問わず確実に実現する
K-12教育の現実の一つは、学習がもはや単一の場所で行われるものではないということです。生徒は教室、自宅、図書館、その他無数の場所から一日を通してインターネットに接続します。しかし、多くのウェブフィルタリング戦略は依然として、キャンパス優先モデル向けに構築されたインフラに依存しています。
この乖離は、学校の監視が最も手薄な部分において、可視性、ポリシーの適用、そして生徒の保護にギャップを生み出します。解決策はネットワークポリシーを増やすことではなく、生徒がどのネットワークを使用してもポリシーが有効なエンドポイントでのウェブコンテンツフィルタリングです。
スケールフュージョン・ヴェルターと共に 学校向けウェブフィルタリングソフトウェアこれにより、教育機関は一貫したWCF、コンプライアンスの強制、およびブラウジングの保護機能を、管理対象のすべてのデバイスに直接拡張することができ、学習が行われる場所に関わらず、保護が確実に維持されるようにすることができます。
なぜなら、もはや目標は学校ネットワークのセキュリティを確保することではなく、学習体験そのもののセキュリティを確保することだからです。

よくあるご質問
1. 幼稚園から高校までの学校において、ウェブフィルタリングは必須ですか?
CIPA(児童インターネット保護法)の適用を受ける米国の学校は、特定のE-Rate割引を受けるための条件として、ウェブフィルタリングの導入が義務付けられています。CIPAはインターネット安全ポリシーの策定やその他の対策も求めているため、フィルタリングソフトウェアをインストールするだけでは、自動的に法令遵守が認められるわけではありません。
2. 生徒が自宅にいる場合でも、学校のウェブフィルタリングは機能するのでしょうか?
はい。デバイスベース、クラウドベース、またはハイブリッド型のフィルタリングにより、学校ネットワーク外にある管理対象デバイスにも学校のポリシーを適用できます。アーキテクチャが重要です。キャンパスネットワークゲートウェイのみに存在するフィルタリングでは、デバイスが別のインターネット接続を使用している場合、トラフィックを自動的に制御することはできません。
3. 生徒は学校のウェブフィルターを回避できますか?
生徒は、プロキシサイト、VPN、代替ブラウザ、パーソナルホットスポット、暗号化されたDNS、または新規作成のウェブサイトなどを利用して、フィルタを回避しようとする可能性があります。学校は、静的なブロックリストだけに頼るのではなく、フィルタリングとデバイス管理を組み合わせ、一般的な回避方法を定期的にテストする必要があります。
4.小中高の学校は生成型AIを阻止すべきか?
学校は必ずしもすべての生成型AIサービスをブロックする必要はありません。より良いアプローチは、年齢、教科、教育目的に応じて承認されたツールと使用例を定義し、安全性、プライバシー、学術的誠実性、またはデータガバナンス上の懸念を生じさせるサービスを制限することです。
5. ウェブフィルタリングはファイアウォールやデバイス管理と同じですか?
いいえ。Webフィルタリングはインターネットコンテンツへのアクセスを制御し、ファイアウォールは主にネットワークトラフィックを制御します。一方、デバイス管理はエンドポイントの設定とセキュリティ保護を行います。これらの技術は互いに補完し合うことができ、特に学校が多数の管理対象デバイスに対して一貫した制御を必要とする場合に有効です。

