アプリのアクセス許可と構成は、カメラ、位置情報、ストレージ、マイク、通知、ネットワーク設定など、管理対象デバイス上でアプリケーションがアクセス、制御、実行できる内容を定義します。MDMソリューションを使用することで、ITチームはアプリのアクセス許可をリモートで設定し、管理対象構成をプッシュ配信し、セキュリティリスクを軽減し、アプリの動作を標準化し、Android、iOS、Windows、その他の管理対象エンドポイント全体でビジネスアプリが正しく動作することを保証できます。
主要なポイント(要点)
Androidアプリの権限と管理設定を構成することで、組織は機密データを保護し、アプリケーションの機能を維持し、管理対象デバイス全体で一貫したセキュリティポリシーを適用することができます。
- デバイスリソースへのアクセスを制御する: Androidの権限設定は、アプリケーションがカメラ、マイク、位置情報、連絡先、ストレージ、その他の機密性の高いデバイス機能を使用できるかどうかを決定します。
- 拡張性の高い構成方法を選択してください。 手動設定や実行時プロンプトは個々のデバイスには有効かもしれませんが、UEMは大規模なAndroid展開に対して、ポリシーに基づいた集中管理制御を提供します。
- 最小特権の原則に従う: アプリケーションは、その本来の機能に必要な権限のみを取得するべきであり、企業データや個人データへの不要なアクセスを減らすべきである。
- 管理対象アプリ構成のデプロイ: ITチームは、サポートされているアプリケーションをリモートで事前設定し、選択したデバイスやプロファイルに設定を公開し、手動設定なしで一貫したユーザーエクスペリエンスを維持できます。
- ポリシーを一貫して適用する: 一元化された権限および構成管理は、ユーザーへの依存度を低減し、設定の不整合を防ぎ、組織がセキュリティおよびコンプライアンス要件を満たすのに役立ちます。
アプリをインストールして、希望するAndroidデバイスにプッシュするだけでは、安全なアプリケーションアクセスのニーズを満たすことはできません。しかし、なぜそうなのでしょうか?
アプリの導入は重要な最初のステップですが、機能性とセキュリティの両方を確保するには、各アプリに適切な権限と設定を構成することが不可欠です。Androidの権限モデルは、ユーザーデータを保護し、デバイスリソースへの不正アクセスを防止するように設計されています。
適切な構成がないと、アプリはセキュリティ上の脆弱性、機密データの不正使用、コンプライアンス標準違反にさらされる可能性があります。
これに対する解決策はありますか?はい、アプリの権限と設定を正しく行うことです。しかし、どうすればよいのでしょうか?

それでは、Androidでアプリの権限と設定を行うために必要な手順を順に解説していきます。これにより、デバイスとアプリケーションのセキュリティを維持し、組織のITポリシーに準拠できるようになります。
Android デバイスでアプリの権限を構成する方法は?
Androidオペレーティングシステムは、アプリがカメラ、マイク、位置情報サービス、ストレージなどのデバイスリソースとどのように連携するかを制御する権限ベースのモデルを採用しています。これらの権限を設定する方法をいくつかご紹介します。
方法1: デバイス設定によるアクセス権限
Androidでは、デバイスの設定からアプリの権限を簡単に管理できます。アプリの権限を手動で設定するには、以下の手順に従います。
ステップ1: に行く 設定 > アプリ or 用途.
ステップ2: 権限を構成するアプリを選択します。
ステップ3: スマートフォンのWebLink画面から次を選択します。 権限 アプリに必要な権限と付与された権限を表示および管理します。
ステップ4: 必要なアクセス (カメラ、場所、連絡先など) に基づいて、権限をオンまたはオフに切り替えます。
方法2: アプリのインストール中に権限を付与する
Androidは通常、アプリを初めてインストールする際に、特定の権限へのアクセスを許可または拒否するようユーザーに促します。しかし、エンタープライズ環境では、アプリ開発者は「ランタイム権限」を定義することができます。ランタイム権限とは、アプリの使用時にのみ権限を要求する権限です(例:アプリでカメラ機能を開く際にカメラにアクセスする権限など)。
方法3: スコープストレージと権限グループを使用したきめ細かな権限設定
Android は、新しいバージョン(Android 10 以降)でスコープ別ストレージを導入し、アプリによる指定領域外のファイルやディレクトリへのアクセスを制限しています。これにより、管理者はアプリがアクセスできるデータをより細かく制御できるようになります。
- スコープ付きストレージ: アプリは指定されたストレージ領域内の特定のファイルとデータ (写真、ビデオなど) にのみアクセスでき、その他の機密情報にはアクセスできないようにします。
- 権限グループAndroidは、類似の権限(例:位置情報に基づく権限、ストレージ権限など)をグループ化することで、設定を簡素化しています。グループ内のいずれかの権限へのアクセスを要求するアプリには、そのグループ内のすべての権限へのアクセスが自動的に許可される場合があります。
方法4: 統合エンドポイント管理 (UEM) ソリューションを通じて権限と構成を適用する
UEMソリューションは、管理者にアプリの権限をきめ細かく制御する機能を提供し、組織のポリシーに基づいてリモートで設定を構成できるようにします。UEMにより、次のことが可能になります。
- きめ細かい制御: 管理者はアプリが受け取る権限を指定し、機能に必要なアクセス権のみをアプリに付与することができます。
- 動的権限: ユーザーの役割、場所、デバイスの状態などの要素に基づいて権限を調整できるため、柔軟性とセキュリティが向上します。
- セキュリティコンプライアンスUEM は、アプリがリスクの高い権限を要求するのを防ぐポリシーを適用し、不正アクセスの可能性を減らします。
- 一貫したポリシー: 権限設定はすべてのデバイスに均一に適用され、企業のセキュリティ標準への準拠が保証されます。
では、どの方法を使用すればよいのでしょうか?
デバイス設定、アプリ内権限プロンプト、Android Management API による手動設定は基本的な制御を提供しますが、それぞれに限界があります。手動設定はデバイス間で拡張できず、実行時プロンプトはエンドユーザーの操作に依存し(一貫性がない場合があります)、API は技術的なオーバーヘッドを伴い、リアルタイムのポリシー適用の柔軟性が限られています。
一方、UEMは、アプリの権限を一元管理し、拡張性に優れたポリシーベースの制御を提供するため、複数のAndroidデバイスを管理する組織にとって最も効果的で信頼性の高い方法となります。UEMは、一貫した適用を保証し、ユーザーへの依存を最小限に抑え、企業のセキュリティとコンプライアンスの目標に緊密に連携します。
Scalefusion UEM を使用して Android でアプリの構成と権限を設定する方法
ステップ1: Scalefusion ダッシュボードにログインします。

ステップ2: 登録したメール ID で受信した 2 要素認証 PIN を入力します。

ステップ3: 「Scalefusion Deep Dive」ウィンドウが表示されます。「アプリケーション管理」へ移動してください。

ステップ4: 「Play for Work アプリ」をクリックします。次に、リポジトリから設定したいアプリの「公開」ボタンをクリックします。

| 注: 希望するアプリケーションがリポジトリにない場合は、右上にある「Playstore から追加」ボタンをクリックして追加できます。 |
ステップ6: 「App Configs」に移動し、「+Create」ボタンをクリックします。

ステップ 7: 設定名を入力し、表示される設定を行います。「管理対象設定」ダイアログボックスの右下にある「保存」をクリックします。

| 注: さらに詳しい設定にアクセスするには、ダイアログ ボックスを下にスクロールしてください。 |
これにより、新しいアプリ構成が作成されます
ステップ8: 作成された設定ログの右側にある3つの点をクリックします。次に「公開」をクリックします。

ステップ9: 「アプリ構成の公開」ダイアログボックスが表示されます。設定を公開する場所を選択し、右上の「公開」ボタンをクリックしてください。
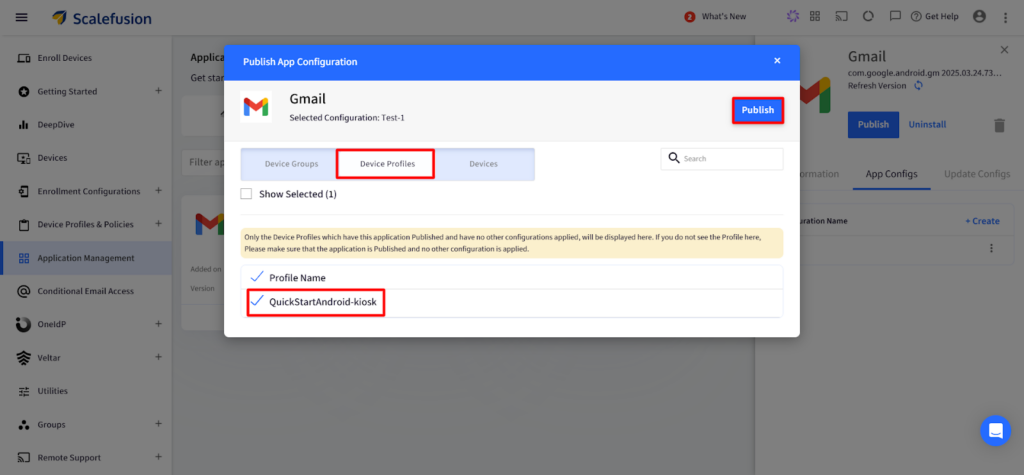
これにより、必要なデバイス グループ/プロファイル/デバイスに構成が公開されます。
| 注: 構成が保存されると、「アプリ構成」に反映されます。 |
アプリの権限を設定する手順
| 注: これはAndroid BYODプロファイルでのみ実行できます |
Android BYOD プロファイルを作成するには、次の手順に従います。
ステップ1: Scalefusion ダッシュボードにログインします。
ステップ2: 「デバイスプロファイルとポリシー」タブに移動します。「デバイスプロファイル」をクリックします。
ステップ3: 「デバイスプロファイル」をクリックします。次に「新しいプロファイルの作成」をクリックします。
ステップ4: 「新しいプロファイルの作成」ダイアログボックスが表示されます。プロファイルモードとして「Personal(BYOD)/WPCO(COPE)」を選択します。プロファイル名を入力し、「送信」をクリックします。
注意: 終了パスコードは BYOD モードでは利用できません。
ステップ 5: [制限] > [デバイス設定] > [一般設定] に移動します。
ステップ 6: 「セキュリティ」および「データ共有」セクションで適用する権限の切り替えコントロールをオンにします。
ステップ7: 画面の右上にある「プロフィールを作成」ボタンをクリックします。
これにより、アプリケーションの権限が設定され、新しい Android BYOD プロファイルが作成されます。
ステップ8: 「デバイスプロファイル」ページで、「適用」ボタンをクリックします。プロファイルを適用するユーザーグループまたはデバイスを選択します。
ScalefusionがAndroidアプリの安全な管理に最適な理由
アプリの権限と設定を適切に構成することは、単なる技術的なステップではなく、セキュリティ、コンプライアンス、そしてユーザーの信頼の基盤となります。Androidネイティブの方法はある程度の柔軟性を備えていますが、拡張性と集中管理の面で不足しています。
スケールフュージョン UEM 統合ダッシュボード、きめ細かなポリシー適用、そしてユーザー依存ゼロを実現することで、このギャップを埋めます。アプリのサイレントデプロイからリアルタイム構成管理まで、ScalefusionはAndroidアプリのガバナンスを簡素化し、ITチームの管理とデバイスのセキュリティ確保を実現します。