

RADIUS, acronimo di Remote Authentication Dial-In User Service, è un protocollo client-server per l'autenticazione, l'autorizzazione e la contabilizzazione centralizzate dell'accesso alla rete, note collettivamente come AAA. Un punto di accesso Wi-Fi, un gateway VPN, uno switch o un altro dispositivo di accesso alla rete invia una richiesta a un server RADIUS. Il server può consentire la connessione, rifiutarla o richiedere ulteriori informazioni. Se l'accesso viene approvato, può restituire attributi che aiutano a definire la sessione. Scambi di contabilizzazione separati possono registrare il ciclo di vita della sessione.
Nonostante il suo nome storico, RADIUS è oggi ampiamente utilizzato per il Wi-Fi aziendale, l'accesso VPN e l'infrastruttura di rete, piuttosto che per i servizi di connessione dial-up.
Punti chiave
- RAGGIO è un protocollo per l'autenticazione, l'autorizzazione e la contabilizzazione centralizzate (AAA) dell'accesso alla rete.
- Come funziona: I dispositivi di rete inviano richieste di autenticazione a un server RADIUS, che le accetta, le rifiuta o le mette in discussione.
- Usi comuni: Wi-Fi aziendale, accesso VPN e amministrazione dei dispositivi di rete, con sicurezza dipendente dai metodi di autenticazione e dalla protezione del trasporto.
Che cos'è il protocollo RADIUS?
RADIUS consente a punti di accesso, gateway VPN, switch e altri dispositivi di accesso alla rete di consultare un server centrale per le decisioni di autenticazione e autorizzazione. Il dispositivo di accesso controlla quindi la connessione e applica le impostazioni supportate restituite dal server.
RADIUS non crea identità utente né configura direttamente un endpoint. Trasporta informazioni AAA tra il dispositivo di accesso alla rete e il server RADIUS. Il server può consultare un database di identità locale oppure una directory o un servizio di identità esterno.
Cosa significano autenticazione, autorizzazione e contabilità
Le tre funzioni AAA rispondono a domande diverse:
- Autenticazione: L'utente o il dispositivo presentano un'identità e delle credenziali accettabili?
- Autorizzazione: Se autenticata, quali privilegi dovrebbe avere la connessione?
- Accounting: Cosa è successo durante la sessione successiva?
L'autorizzazione non si limita a una semplice decisione binaria (sì o no). Una risposta Access-Accept può contenere attributi che descrivono i limiti di sessione o altre impostazioni relative alle policy. L'accesso risultante dipende dalla capacità del dispositivo di accesso alla rete di comprendere e applicare tali attributi. RADIUS non garantisce che ogni punto di accesso, switch o gateway VPN supporti le stesse policy.
La contabilizzazione avviene tramite un flusso di messaggi separato. Un record di contabilizzazione documenta l'attività della sessione, ma non costituisce, di per sé, la prova che la richiesta di accesso originale sia stata correttamente autorizzata.
Endpoint, client RADIUS, server e origine dell'identità
Un'implementazione tipica prevede quattro ruoli:
- Punto finale o richiedente: Il laptop, il telefono, il tablet o altro sistema che richiede l'accesso alla rete.
- Dispositivo di accesso alla rete: Il punto di accesso, il controller wireless, il gateway VPN, lo switch o il server di accesso alla rete che controlla la connessione.
- Client RADIUS: Solitamente si tratta del dispositivo di accesso alla rete. Invia richieste RADIUS per conto dell'endpoint. Il laptop o il telefono del dipendente non sono normalmente il client RADIUS.
- Server RADIUS: Il sistema che valuta la richiesta, applica le policy e restituisce una risposta.
- Fonte dell'identità: Una directory, un database, un servizio correlato all'autorità di certificazione o una piattaforma di identità facoltativa consultata dal server RADIUS.
Definire un dispositivo di accesso alla rete "client RADIUS" può inizialmente generare confusione. Il termine descrive infatti la sua relazione con il server RADIUS, non con l'utente finale.
Come funziona l'autenticazione RADIUS
Uno scambio RADIUS di base inizia quando il dispositivo di accesso alla rete invia una richiesta di accesso al server. RFC 2865, il server risponde con Access-Accept, Access-Reject o Access-Challenge.
Dalla richiesta di accesso alla decisione
- L'endpoint tenta di connettersi a una rete o a un servizio protetto.
- Il dispositivo di accesso alla rete raccoglie i dati di identità o di autenticazione pertinenti.
- Il dispositivo di accesso, fungendo da client RADIUS, invia una richiesta di accesso (Access-Request) al server RADIUS configurato.
- Il server convalida la richiesta e applica le politiche di autenticazione e accesso. Può consultare una fonte di identità esterna.
- Il server restituisce una delle tre risposte principali:
- Accesso-Accettazione: La richiesta è stata approvata, eventualmente con attributi di autorizzazione.
- Accesso negato: La richiesta viene respinta.
- Sfida di accesso: Sono necessarie ulteriori informazioni o un altro scambio di autenticazione. - Se viene restituita una richiesta di autenticazione, il dispositivo di accesso e l'endpoint possono partecipare a ulteriori scambi di richieste e risposte prima di una decisione definitiva.
Una richiesta di accesso (Access-Challenge) non implica automaticamente una richiesta di autenticazione a più fattori (MFA). Si tratta di un meccanismo generico di richiesta-risposta che può supportare diversi flussi di lavoro di autenticazione.
In che modo gli attributi di autorizzazione influenzano l'accesso
Un messaggio Access-Accept può contenere attributi che il client RADIUS utilizza per stabilire la sessione. A seconda dell'implementazione e del supporto del dispositivo, questi attributi possono riguardare la durata della sessione, il filtraggio o altri risultati di policy definiti localmente.
La risposta del server e l'applicazione da parte del dispositivo di accesso sono fasi separate. Se il dispositivo di accesso non riconosce un attributo o la sua configurazione locale non applica tale attributo, la policy prevista potrebbe non essere applicata. RFC 3580 Il documento descrive l'utilizzo di RADIUS negli ambienti IEEE 802.1X, ma le implementazioni differiscono ancora per gli attributi supportati.
Cosa registrano i documenti contabili
RAGGIO contabilità Utilizza i pacchetti Accounting-Request e Accounting-Response. Dopo l'avvio del servizio, il client RADIUS può inviare pacchetti Accounting-Request con l'attributo Acct-Status-Type impostato su uno dei seguenti valori:
- Inizio: Indica che il servizio è iniziato.
- Aggiornamento provvisorio: Segnala lo stato di una sessione attiva a intervalli configurati.
- Stop: Indica che la sessione è terminata.
Una richiesta di contabilizzazione valida viene confermata con una risposta di contabilizzazione. A seconda del client RADIUS e della configurazione, i record di contabilizzazione possono includere un identificatore di sessione, la durata della connessione, le informazioni di terminazione e i contatori di traffico. Gli aggiornamenti intermedi sono facoltativi e la loro frequenza dipende dalla configurazione dell'implementazione.
Flusso di accesso e contabilizzazione RADIUS annotato
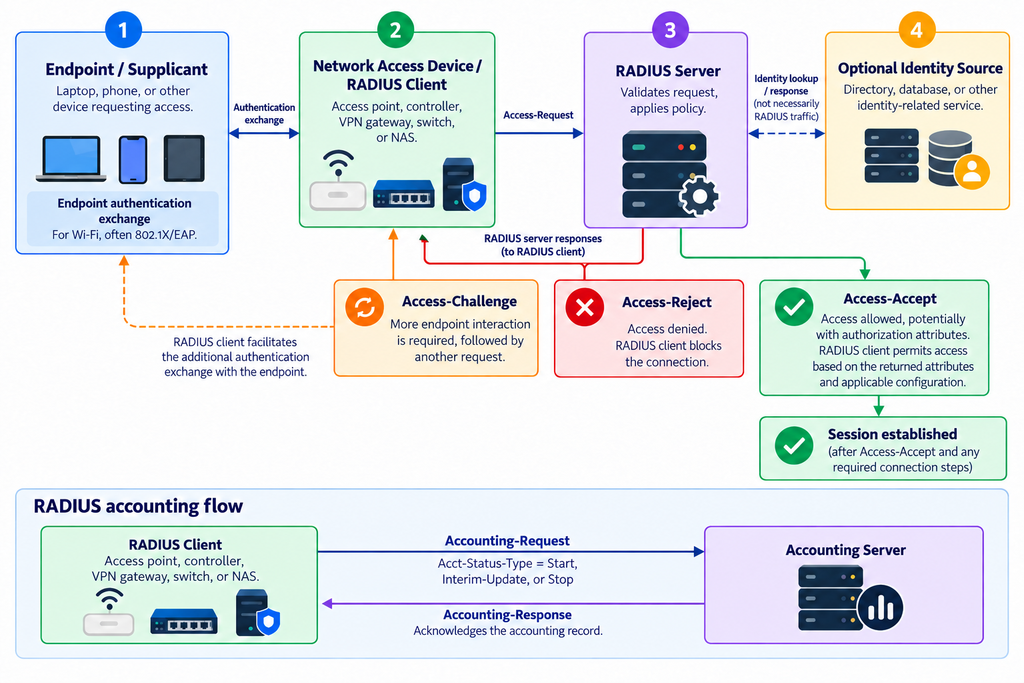
I messaggi di richiesta e risposta di accesso fanno parte del protocollo di accesso RADIUS. Le ricerche di identità, le mappature di gruppo, i controlli dei certificati e le regole di policy sono specifici dell'ambiente. La contabilizzazione è un flusso del ciclo di vita correlato, inviato dal client RADIUS durante o dopo l'erogazione del servizio.
Dove viene utilizzato RADIUS
RADIUS viene comunemente utilizzato quando un dispositivo di accesso alla rete necessita di una decisione centralizzata in merito alla connessione di un utente o di un dispositivo. Esempi comuni di utilizzo includono Wi-Fi aziendale, VPN per l'accesso remoto e accesso all'infrastruttura di rete.
Wi-Fi aziendale: 802.1X, EAP e RADIUS
In un'implementazione Wi-Fi aziendale, 802.1X, l'Extensible Authentication Protocol (EAP) e RADIUS svolgono ruoli distinti:
- Lo standard IEEE 802.1X controlla l'accesso ai margini della rete attraverso i ruoli di endpoint, autenticatore e server di autenticazione.
- EAP veicola la conversazione di autenticazione utilizzata dal metodo EAP selezionato.
- RADIUS veicola le informazioni EAP e di controllo degli accessi tra l'autenticatore, come un punto di accesso o un controller, e il server RADIUS.
RFC 3579 Definisce il supporto RADIUS per EAP, incluso l'utilizzo degli attributi EAP-Message. RADIUS fa parte dello scambio back-end; non sostituisce 802.1X o EAP.
Esempio di rete Wi-Fi aziendale funzionante
Esempio di stato: Il flusso 802.1X, EAP e RADIUS riportato di seguito rappresenta il comportamento del protocollo basato sulla sorgente. Il risultato dell'autorizzazione alla rete dei dipendenti è a scopo illustrativo e dipende dalle policy locali e dal supporto del dispositivo di accesso.
Si consideri il caso di un dipendente che collega un laptop aziendale gestito a una rete SSID aziendale protetta:
- Il laptop si connette all'SSID e avvia uno scambio di autenticazione 802.1X con il punto di accesso.
- I messaggi EAP vengono scambiati tra il laptop e il punto di accesso.
- Il punto di accesso, fungendo da client RADIUS, inserisce i dati EAP rilevanti in una richiesta di accesso (Access-Request) e la invia al server RADIUS.
- Il server RADIUS valuta il metodo di autenticazione selezionato e la policy applicabile. Può consultare una fonte di identità.
- Se è necessaria ulteriore interazione, il server restituisce Access-Challenge e lo scambio continua.
- Il server restituisce infine Access-Accept o Access-Reject.
- Dopo un Access-Accept, il punto di accesso stabilisce la connessione e applica gli attributi di autorizzazione supportati.
- Se la contabilizzazione è abilitata, il punto di accesso invia pacchetti Accounting-Request con Acct-Status-Type impostato su Start, Interim-Update (facoltativo) e Stop, a seconda dei casi.
Politica esemplificativa, non comportamento RADIUS obbligatorio: un'organizzazione potrebbe configurare il proprio server RADIUS in modo da accettare un certificato valido associato all'identità di un dipendente e restituire attributi destinati a inserire tale connessione in un segmento di rete dedicato ai dipendenti. Un controllo del certificato non riuscito potrebbe comportare un rifiuto dell'accesso. Questo risultato richiede una configurazione della politica compatibile e il supporto del dispositivo di accesso; RADIUS non impone segmenti di rete dedicati ai dipendenti o l'assegnazione di VLAN.
La preparazione degli endpoint è separata dalla distribuzione RADIUS. I dispositivi Android gestiti potrebbero richiedere la corretta configurazione Wi-Fi aziendale e, nelle distribuzioni basate su certificati, certificati di identità e attendibili appropriati. Scalefusion documenta la distribuzione delle configurazioni Wi-Fi aziendali tramite Profili dei dispositivi Android e selezione dell'identità caricata e certificati attendibiliDopo aver confermato l'SSID, il metodo di autenticazione, i requisiti di attendibilità del server e il formato del certificato con il team di rete, un amministratore può distribuire il profilo Wi-Fi Android approvato e i certificati selezionati tramite Scalefusion, anziché configurare manualmente ogni dispositivo. Verificare il metodo EAP previsto, la modalità di gestione Android, il formato del certificato e l'interoperabilità di rete. In questa architettura, Scalefusion non funge da server RADIUS o da servizio di identità.
Accesso VPN e amministrazione dei dispositivi di rete
Un gateway VPN può fungere da client RADIUS, inoltrando la richiesta di accesso di un utente a un server RADIUS centrale. Ciò consente a un'organizzazione di applicare politiche di autenticazione e autorizzazione gestite centralmente, anziché dover mantenere un database di identità separato su ciascun gateway.
RADIUS può anche autenticare gli amministratori che si connettono a switch, router e altre infrastrutture di rete. Tuttavia, TACACS+ viene spesso preso in considerazione quando il requisito principale è un'amministrazione granulare dei dispositivi di rete, inclusa l'autorizzazione e la contabilizzazione orientate ai comandi. RADIUS e TACACS+ non si escludono necessariamente a vicenda; un'organizzazione può utilizzarli per diversi scenari di accesso.
Quale metodo di autenticazione RADIUS dovresti scegliere?
RADIUS trasporta le informazioni di autenticazione, ma non rende ogni metodo di autenticazione adatto a ogni endpoint o servizio di accesso. È necessario partire dallo scenario di accesso, dal modello di credenziali e dal supporto da parte dell'endpoint, del dispositivo di accesso alla rete e del server RADIUS.
| Scenario di accesso | Tipo di credenziale | Famiglia di metodi per valutare | Domanda di compatibilità | Principale compromesso operativo |
|---|---|---|---|---|
| Wi-Fi aziendale sui dispositivi gestiti | Certificato del dispositivo o dell'utente | Programma di accesso agli esempi basato su certificati | L'endpoint, l'autenticatore e il server RADIUS supportano il metodo EAP selezionato e i requisiti del certificato? | Un modello di credenziali robusto, ma i certificati devono essere emessi, distribuiti, rinnovati, considerati affidabili e revocati correttamente. |
| Wi-Fi aziendale su dispositivi misti o gestiti dall'utente | Nome utente e password | EAP basato su password supportato dall'intera suite | Ogni endpoint è in grado di convalidare correttamente il server di autenticazione e utilizzare il metodo richiesto? | Distribuzione iniziale delle credenziali più semplice, ma è necessario prestare attenzione al ripristino delle password, alla configurazione sicura del client e ai rischi di esposizione delle credenziali. |
| Accesso VPN interattivo | Password, certificato o identità supportata da autenticazione a più fattori (MFA) | Autenticazione RADIUS o flusso MFA supportato da VPN | Il client e il gateway VPN sono in grado di gestire la sfida selezionata o il flusso non interattivo? | L'interazione con l'utente può essere pratica, ma la gestione dei problemi e il comportamento in caso di interruzione del servizio devono essere testati. |
| Connessione del servizio o del dispositivo senza utente interattivo | Solitamente un certificato o un'altra credenziale di macchina gestita | Metodo non interattivo supportato dall'endpoint e dal server | È possibile ruotare le credenziali senza intervento manuale e il client supporta tale metodo? | L'automazione migliora la scalabilità, ma i guasti del ciclo di vita possono interessare molti dispositivi contemporaneamente. |
| Amministrazione dei dispositivi di rete | Credenziali di amministratore, eventualmente con autenticazione a più fattori (MFA). | RADIUS o TACACS+, a seconda dei requisiti di autorizzazione | È sufficiente l'accesso a livello di login, oppure è necessaria un'autorizzazione e una contabilizzazione più granulari dei comandi? | RADIUS potrebbe essere adatto all'accesso centralizzato; TACACS+ potrebbe essere più adatto all'amministrazione orientata ai comandi. |
Per un approccio basato sui certificati, è necessario verificare che l'organizzazione sia in grado di gestire l'intero ciclo di vita dei certificati. La registrazione iniziale non è sufficiente; anche il rinnovo, la revoca, le modifiche di attendibilità, la scadenza e la sostituzione del dispositivo devono funzionare correttamente.
Per i metodi basati su password, non valutare solo il server RADIUS. La configurazione dell'endpoint, il comportamento di convalida del server, il metodo EAP selezionato, il punto di accesso o il gateway VPN e la fonte dell'identità influiscono sulla sicurezza e sull'affidabilità del risultato.
Quando valutare l'autenticazione a più fattori (MFA) per l'accesso alla rete.
AMF Può essere adatto per l'accesso VPN interattivo o per l'accesso amministrativo, dove gli utenti possono rispondere a una richiesta. Spesso risulta meno pratico per le connessioni in background, i dispositivi senza interfaccia grafica e i client Wi-Fi che devono riconnettersi senza l'interazione dell'utente.
Un'organizzazione potrebbe essere in grado di aggiungere l'autenticazione a più fattori (MFA) tramite un servizio MFA compatibile con RADIUS o un proxy RADIUS posizionato nel percorso di autenticazione. Ciò non significa che la modifica sia trasparente. Verificare:
- Verificare se il dispositivo di accesso supporta il flusso di sfida richiesto
- Verificare se il metodo di autenticazione EAP o VPN selezionato è compatibile
- Come si comportano i client non interattivi
- Cosa succede quando il servizio MFA o il proxy non sono disponibili?
- Se i tentativi potrebbero causare richieste ripetute
- Come il server RADIUS originale e la fonte di identità rimangono coinvolti
Prima del rilascio, testa questi comportamenti con il dispositivo di accesso, il client, il server RADIUS e il servizio MFA effettivi.
Quanto è sicuro RADIUS?
La sicurezza RADIUS dipende fortemente dal protocollo di trasporto, dal metodo di autenticazione, dalla configurazione e dall'esposizione del percorso client-server. Una chiave segreta condivisa da sola non deve essere considerata una crittografia completa della connessione.
Cosa proteggono i segreti condivisi e cosa non proteggono.
Il RADIUS classico su UDP utilizza un segreto condiviso nei meccanismi di autenticazione dei pacchetti e nell'offuscamento storico basato su MD5 dell'attributo User-Password. RFC 2865Il segreto dovrebbe essere difficile da indovinare.
Questi meccanismi non garantiscono la riservatezza necessaria per l'intero flusso di pacchetti RADIUS. La chiave segreta condivisa non equivale a proteggere tutto il traffico con un protocollo di sicurezza di trasporto aggiornato. Inoltre, crea una dipendenza operativa: una discrepanza tra la chiave segreta configurata sul client e sul server RADIUS può impedire la corretta comunicazione.
Per le implementazioni RADIUS classiche:
- Utilizzate segreti forti e imprevedibili.
- Evitate di riutilizzare lo stesso segreto per clienti diversi laddove i prodotti consentano definizioni individuali per ciascun cliente.
- Limita gli indirizzi sorgente che possono inviare richieste RADIUS.
- È preferibile mantenere il traffico RADIUS su reti controllate piuttosto che esporlo indiscriminatamente.
- Limitare e monitorare l'accesso ai log di autenticazione e di contabilità.
- Pianificare la ridondanza dei server e testare il failover.
Protezione della connessione client-server
Laddove entrambe le estremità lo supportino, RADIUS su TLS o DTLS può aggiungere riservatezza e integrità a livello di trasporto. RFC 6614 definisce l'approccio storico RADIUS/TLS, comunemente associato a RadSec, mentre RFC 7360 Definisce RADIUS su DTLS. Il supporto del prodotto, i requisiti dei certificati, le porte e il comportamento in caso di failover variano, pertanto la compatibilità deve essere verificata sia sul client che sul server RADIUS.
RFC 9765 Definisce il profilo sperimentale RADIUS/1.1. Utilizza la negoziazione del protocollo a livello applicativo con TLS 1.3 o versioni successive e rimuove i meccanismi di pacchetti RADIUS basati su MD5 dopo che entrambe le parti hanno negoziato RADIUS/1.1. Non dare per scontato che funzioni con l'infrastruttura esistente a meno che ogni componente rilevante non lo supporti esplicitamente.
La protezione del trasporto non sostituisce l'autenticazione sicura degli endpoint o una corretta politica di autorizzazione. Protegge la connessione RADIUS tra i sistemi partecipanti; non risolve problemi come credenziali deboli degli endpoint, certificati scaduti, regole di accesso errate o record di identità compromessi.
Come pianificare e testare un'implementazione RADIUS
Per una distribuzione affidabile non basta installare un server. Gli amministratori devono allineare le definizioni dei client RADIUS, i dati di identità, i metodi di autenticazione, le politiche di autorizzazione, la contabilizzazione, la raggiungibilità della rete e il comportamento in caso di errore.
Scegliere la posizione del server, l'origine dell'identità e il comportamento in caso di errore.
Posiziona il servizio RADIUS in un punto accessibile a tutti i dispositivi di rete autorizzati tramite percorsi di rete controllati. Se più siti dipendono dal servizio, determina se utilizzeranno server centrali, server distribuiti o proxy. La progettazione deve tenere conto di eventuali guasti ai collegamenti e ai server.
Definisci la fonte di identità prima di scrivere le policy di accesso. Verifica quali record identificano utenti, dispositivi o amministratori; come vengono risolti gruppi o ruoli; e come vengono gestite le credenziali disabilitate, scadute o revocate.
Definisci esplicitamente cosa deve accadere quando non è disponibile alcun server RADIUS. Non fare affidamento su ipotesi relative al comportamento di fail-open o fail-closed. Il risultato è controllato dal dispositivo di accesso e dalla sua configurazione e può variare a seconda che si tratti di sistemi Wi-Fi, VPN o di accesso amministrativo.
Lista di controllo per l'implementazione e il collaudo
Per il RADIUS classico su UDP, le porte registrate sono UDP/1812 per l'autenticazione e UDP/1813 per la contabilizzazione.Altri protocolli di trasporto e configurazioni di prodotto possono utilizzare porte diverse.
Utilizzare questa lista di controllo prima del lancio in produzione:
- Conferma l'indirizzo IP o il nome host di ciascun server RADIUS.
- Definisci ogni punto di accesso, controller, switch, gateway VPN o NAS che fungerà da client RADIUS.
- Verificare che le definizioni del client e del server utilizzino l'indirizzo sorgente corretto.
- Per il protocollo RADIUS classico, è necessario far corrispondere la chiave segreta condivisa su entrambi i lati, oppure configurare i certificati e le credenziali richiesti per i trasporti protetti.
- Verificare l'utilizzo di UDP/1812 per l'autenticazione e di UDP/1813 per la contabilizzazione laddove venga utilizzato il protocollo RADIUS/UDP classico.
- Verifica le regole di routing, firewall e controllo degli accessi in entrambe le direzioni.
- Conferma il metodo di autenticazione o EAP selezionato su endpoint, dispositivo di accesso e server.
- Verifica i record di identità, le mappature dei gruppi, l'attendibilità dei certificati e le condizioni delle policy.
- Rivedere l'ordine delle norme in modo che una regola più ampia non prevalga sulla regola prevista.
- Verificare che il dispositivo di accesso supporti gli attributi di autorizzazione restituiti dal server.
- Abilita e convalida la contabilizzazione se sono richiesti i record di sessione.
- Verifica un'identità valida e accertata e controlla il risultato di accesso previsto.
- Verifica un'identità intenzionalmente non valida o non autorizzata e conferma il rifiuto.
- Verificare il segmento di rete risultante, il limite di sessione, il filtro o altri risultati delle policy, ove configurati.
- Verificare la presenza di pacchetti Accounting-Request con Acct-Status-Type impostato su Start, Interim-Update e Stop, oltre ai corrispondenti pacchetti Accounting-Response, ove applicabile.
- Rendi un server RADIUS non disponibile e verifica il comportamento in caso di timeout, tentativi di connessione, utilizzo di un server alternativo e visualizzazione da parte dell'utente.
- Se si utilizza TLS o DTLS, testare l'affidabilità del certificato, la gestione della scadenza, la convalida del nome, la negoziazione e il failover.
Durante i test, acquisisci i log sia del server RADIUS che del dispositivo di accesso alla rete. Il log del server può spiegare perché una policy ha rifiutato una richiesta, mentre il log del dispositivo di accesso può mostrare se la richiesta è stata inviata, se è arrivata una risposta e se gli attributi restituiti sono stati applicati.
Perché l'autenticazione RADIUS fallisce
I problemi RADIUS si suddividono generalmente in tre categorie: nessuna risposta utilizzabile, un rifiuto esplicito o una connessione accettata con un risultato di autorizzazione errato. Identificare la categoria di appartenenza evita inutili reimpostazioni delle credenziali quando il problema reale riguarda il routing o l'ordine delle policy.
| Sintomo | Controlli da eseguire |
|---|---|
| Richiesta scaduta | Verificare la disponibilità del server, il routing, le regole del firewall, l'indirizzo sorgente, la definizione del client RADIUS, la selezione della porta e del trasporto e le impostazioni di retry. Controllare la chiave segreta condivisa, poiché alcuni errori di integrità potrebbero apparire al client come una risposta non utilizzabile. Per TLS o DTLS, esaminare i log di convalida e negoziazione del certificato. |
| Il server segnala un client RADIUS sconosciuto | Verificare che il server disponga di una definizione client per l'indirizzo sorgente effettivamente utilizzato dall'access point, dal controller, dal gateway o dal proxy. Controllare la traduzione degli indirizzi di rete (NAT) e la configurazione degli access point gestiti dal controller. |
| Le credenziali sono state rifiutate. | Verificare il metodo di autenticazione o EAP selezionato, il record di identità dell'utente o del dispositivo, lo stato della password, la validità e l'attendibilità del certificato e i criteri di accesso applicabili. Controllare l'ora di sistema qualora sia coinvolta la convalida del certificato. |
| Il ciclo di accesso-sfida non può essere completato | Verificare che l'endpoint e il dispositivo di accesso supportino il flusso di richiesta, che le informazioni sullo stato vengano conservate tra le richieste e che un componente MFA o proxy non preveda interazioni non supportate. |
| L'accesso è consentito, ma viene applicata la policy errata. | Esamina gli attributi della richiesta, l'ordine delle regole, la ricerca del gruppo di identità o del ruolo e gli attributi in Access-Accept. Verifica che il dispositivo di accesso alla rete supporti e applichi tali attributi. |
| L'autenticazione funziona, ma manca la contabilizzazione. | Verificare che la contabilizzazione sia abilitata separatamente, che il server e la porta di contabilizzazione siano configurati e che sia consentito il protocollo UDP/1813 o l'alternativa documentata. Controllare che il client invii pacchetti Accounting-Request con i valori previsti per Acct-Status-Type e riceva pacchetti Accounting-Response. |
| L'autenticazione funziona su alcuni dispositivi ma non su altri. | Confronta i profili degli endpoint, i metodi selezionati, le catene di certificati, le impostazioni di attendibilità, le versioni del software e i formati di identità. Non dare per scontato che tutti i client implementino lo stesso EAP o lo stesso comportamento di richiesta di autenticazione. |
| L'accesso non è possibile solo durante la manutenzione del server o in caso di interruzione del collegamento. | Verifica i timer di ripetizione, la configurazione del server alternativo, le dipendenze del proxy e il comportamento del dispositivo di accesso alla rete quando tutti i server non sono disponibili. |
DOMANDE FREQUENTI
1. Cosa significa l'acronimo RADIUS?
RADIUS è l'acronimo di Remote Authentication Dial-In User Service. Il nome riflette le sue origini legate alle connessioni dial-up, ma il protocollo è ora comunemente utilizzato per il Wi-Fi aziendale, l'accesso VPN e altre decisioni centralizzate di accesso alla rete.
2. RADIUS è la stessa cosa di LDAP?
No. RADIUS gestisce l'autenticazione, l'autorizzazione e gli scambi di accounting per l'accesso alla rete. LDAP è un protocollo per l'accesso ai servizi di directory, come definito dalla RFC 4511. Un server RADIUS può consultare una directory accessibile tramite LDAP, ma i protocolli svolgono ruoli diversi e non sono intercambiabili.
3. Qual è la differenza tra RADIUS e TACACS+?
RADIUS è comunemente utilizzato per l'accesso di utenti e dispositivi a reti Wi-Fi, VPN e altri servizi di rete. TACACS+ viene spesso preso in considerazione per l'amministrazione dei dispositivi di rete quando l'autorizzazione granulare e la contabilizzazione dei comandi sono prioritarie. La RFC 8907 documenta TACACS+ e la sua separazione delle funzioni di autenticazione, autorizzazione e contabilizzazione.
4. È possibile aggiungere l'autenticazione a più fattori (MFA) senza sostituire un server RADIUS esistente?
Talvolta. Un servizio MFA o un proxy compatibile con RADIUS può essere inserito nel percorso di autenticazione, mantenendo in uso il server o la fonte di identità esistenti. La compatibilità dipende dal dispositivo di accesso, dal metodo di autenticazione, dalla gestione delle challenge, dal prodotto MFA e dal comportamento in caso di errore. Prima della distribuzione, testare client interattivi e non interattivi.

