Le migliori soluzioni di gateway web sicuro aiutano le organizzazioni a proteggere utenti, dispositivi e dati dalle minacce basate sul web, filtrando il traffico internet, bloccando i siti web dannosi, applicando le policy di accesso e prevenendo download rischiosi o l'esposizione di dati. Queste piattaforme sono utili per proteggere i dipendenti che lavorano da remoto, in modalità ibrida o in ufficio, offrendo ai team IT e di sicurezza un controllo centralizzato sulle modalità di accesso al web da parte dei dipendenti.
Punti chiave
Le migliori soluzioni Secure Web Gateway aiutano le organizzazioni a proteggere l'accesso quotidiano al web, a ridurre i rischi legati al browser e a tutelare gli utenti negli ambienti di lavoro ibridi.
- L'accesso al web è la nuova superficie di attacco: Poiché i dipendenti si affidano a browser, applicazioni cloud e reti remote, i SWG (Sicure Web Groups) contribuiscono a bloccare pagine di phishing, download dannosi e attività web non sicure prima che si verifichino danni.
- Confronto tra i principali fornitori di software: Tra le principali soluzioni Secure Web Gateway del 2026 figurano Scalefusion Veltar, Check Point Harmony Connect, Cisco Umbrella, Cloudflare One, Netskope, Zscaler, Forcepoint ONE e Fortra WebTitan.
- Competenze chiave da ricercare: Le piattaforme SWG più efficaci combinano filtraggio URL, ispezione HTTPS, sicurezza DNS, visibilità SaaS, controlli DLP, threat intelligence e applicazione di policy per l'accesso al web.
- Il lavoro ibrido necessita di una protezione costante: I moderni SWG proteggono gli utenti su reti aziendali, Wi-Fi domestiche, hotspot mobili e ambienti di navigazione non gestiti, senza dipendere esclusivamente dalle VPN tradizionali o dai controlli perimetrali.
- Scegliere in base alle priorità di sicurezza: I team IT dovrebbero valutare gli strumenti SWG in base al modello di implementazione, al supporto per il lavoro da remoto, alla reportistica, al controllo delle applicazioni cloud, alla profondità dell'integrazione e alla scalabilità a lungo termine.

L'accesso al web è diventato silenziosamente la parte più esposta della sicurezza aziendale. Nel 2026, la maggior parte del lavoro si svolge all'interno di un browser. I dipendenti accedono alle app cloud, caricano file, collaborano tramite strumenti web e cambiano rete più volte al giorno. Gli uffici sono facoltativi. I dispositivi sono mobili. Le reti non sono più considerate affidabili per impostazione predefinita.
Questo cambiamento ha creato un problema semplice: il web è ora la principale superficie di attacco.
Le pagine di phishing sembrano reali. I download dannosi si nascondono dietro URL legittimi. Le app SaaS non autorizzate spostano i dati aziendali senza visibilità. I filtri web tradizionali non sono mai stati progettati per questo livello di complessità.
Ecco perché i Secure Web Gateway non sono più un optional.
Questa guida spiega perché i gateway web sicuri (SWG) sono più importanti che mai nel 2026 e presenta le 8 migliori soluzioni Secure Web Gateway che le aziende dovrebbero valutare quest'anno.
Perché i Secure Web Gateway sono importanti nel 2026?
Un tempo la sicurezza si basava su un perimetro ben definito. Se gli utenti si trovavano all'interno della rete aziendale, l'accesso al web era considerato relativamente sicuro e poco controllato.
Questa supposizione non è più valida.
Nel 2026, i dipendenti si connettono da reti domestiche, Wi-Fi pubbliche e hotspot mobili. Le applicazioni cloud gestiscono dati aziendali critici e il browser è diventato l'ambiente di lavoro principale. Allo stesso tempo, gli aggressori si affidano sempre meno a malware evidenti e sempre più a link di phishing, pagine di accesso false e siti web simili che si confondono con la normale navigazione.
Di conseguenza, la maggior parte degli incidenti non inizia con l'hacking dei sistemi, ma con un utente che clicca su qualcosa che sembra legittimo.
Secure Web Gateway Questo cambiamento viene affrontato applicando la sicurezza direttamente alle attività web quotidiane. Gli SWG proteggono gli utenti dal phishing e dai reindirizzamenti dannosi, impongono regole di navigazione coerenti per i lavoratori da remoto e in sede e controllano l'accesso alle applicazioni cloud che spesso operano al di fuori della tradizionale visibilità IT. Gli SWG supportano inoltre la conformità registrando le attività e applicando le politiche di accesso ai dati.
Ancora più importante, i Secure Web Gateway riducono la dipendenza da controlli di rete come VPN o proxy e avvicinano la protezione all'utente e al dispositivo, dove il rischio moderno è effettivamente presente.
Confronto tra le migliori soluzioni di gateway web sicuri nel 2026
| Caratteristica | Veltar di fusione delle scale | Ombrello Cisco | Cloudflare Uno | Netskope One | Forte SWG |
|---|---|---|---|---|---|
| Ideale per | Grandi imprese, PMI moderne, team distribuiti e sicurezza endpoint-first | aziende incentrate su Cisco | Organizzazioni che privilegiano prestazioni e semplicità | Aziende con esigenze di accesso sicuro a servizi web/SaaS e protezione dalle minacce. | Organizzazioni di medie dimensioni che necessitano di una sicurezza web moderna e nativa del cloud. |
| Funzionalità chiave | SWG, filtro dei contenuti web, DLP degli endpoint, blocco USB, tunnel VPN, dashboard nativa UEM, applicazione delle policy sul dispositivo, policy granulari, conformità CIS, correzione automatica | Sicurezza DNS, SWG, SIG/SSE, firewall cloud, threat intelligence, accesso sicuro a Internet | SWG, ZTNA, RBI, DLP, accelerazione WAN, isolamento del browser, accesso basato sull'identità | SWG, DLP, DSPM, sicurezza in linea, rilevamento dell'IT ombra, accesso adattivo, filtraggio web, analisi comportamentale | Filtro dei contenuti, scansione antimalware, politiche di accesso web, rilevamento del phishing basato sull'intelligenza artificiale, RBI, monitoraggio delle attività web |
| Valutazione G2 | 4.7/5 (Suite di prodotti Scalefusion) | 4.4 / 5 | 4.6 / 5 | 4.4/5 (Piattaforma NetSkope One) | 4.5 / 5 (Suite di prodotti Forte) |
| Prezzi | Prezzi personalizzati, sconti per ONG e istituti scolastici. | disponibile su richiesta | Piano gratuito + piani aziendali a pagamento | disponibile su richiesta | disponibile su richiesta |
| Versione di prova gratuita | Prova gratuita di 14 giorni con tutte le funzionalità sbloccate, demo disponibile. | Si | Si | Valutazione disponibile | Demo disponibile |
Le migliori soluzioni Secure Web Gateway (SWG): valutazione dettagliata
Di seguito sono elencate in dettaglio le 8 migliori soluzioni Secure Web Gateway, valutate in base all'utilizzo reale, alla scalabilità, alla flessibilità di implementazione e alla loro compatibilità con gli ambienti di lavoro ibridi.
1. Veltar di fusione delle scale
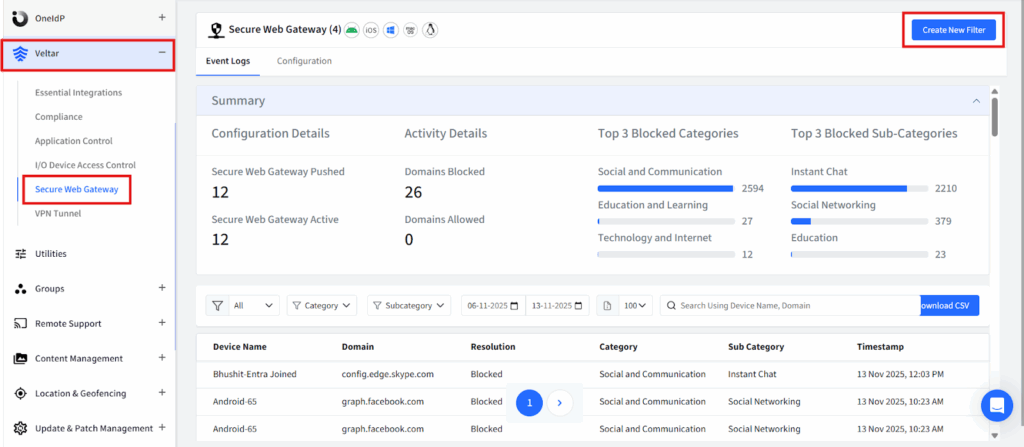
Veltar di Scalefusion Soluzione gateway web sicura Veltar reinventa la sicurezza web integrandola direttamente nei flussi di lavoro di gestione degli endpoint, anziché trattarla come un livello isolato. In molti ambienti di lavoro moderni, il rischio web è strettamente legato al rischio dei dispositivi. Dispositivi non gestiti, configurazioni obsolete e lacune nelle policy spesso causano problemi di sicurezza. Veltar affronta questo problema integrando l'applicazione delle policy web nello stesso contesto che gestisce lo stato di sicurezza e la conformità dei dispositivi. Questo approccio garantisce che i controlli web vengano applicati in modo coerente in base all'utente, al dispositivo utilizzato e alla conformità di tale dispositivo agli standard di sicurezza. Per i casi d'uso ibridi e remoti, in cui gli utenti cambiano frequentemente rete e posizione, questo stretto allineamento semplifica la gestione delle policy e riduce le discrepanze tra lo stato di sicurezza dei dispositivi e la sicurezza web.
Caratteristiche principali:
- Filtraggio web granulare: Blocca o consente l'accesso in base alla categoria del sito web, al dominio o all'URL con elevata precisione.
- Blocco del dominio basato su pattern: Utilizza modelli di dominio e sottodominio flessibili per un controllo dettagliato.
- Liste consentite personalizzate: Consente ai domini aziendali critici e affidabili di aggirare ampie restrizioni.
- Limitazioni delle app cloud: Garantisce che solo le app cloud autorizzate siano accessibili in base ai domini aziendali.
- Bypass dei criteri a livello di app: Esclude le applicazioni attendibili dalle restrizioni SWG per evitare interruzioni del flusso di lavoro.
- Criteri basati su utente e dispositivo: Applica regole differenziate in base ai ruoli degli utenti e ai raggruppamenti dei dispositivi.
- Applicazione in tempo reale: Invia le modifiche all'istante, senza attendere le sincronizzazioni pianificate.
- Dashboard nativa UEM: Centralizza la sicurezza web e la gestione dei dispositivi in un'unica interfaccia utente.
- VPN aziendale opzionale: Aggiunge un tunneling sicuro per il traffico crittografato su reti non attendibili.
Ideale per: Organizzazioni che desiderano una protezione unificata dei dispositivi e del Web in un unico pannello di controllo.

2. Controlla il punto di connessione Harmony
Check Point Harmony Connect è progettato per le aziende che richiedono un'ispezione approfondita e una prevenzione proattiva delle minacce nel traffico web e cloud. Invece di affidarsi esclusivamente al blocco basato sulla reputazione, Harmony Connect utilizza un'analisi avanzata, incluso il sandboxing dei contenuti web sospetti, per intercettare attacchi sofisticati che eludono i filtri tradizionali. Il suo punto di forza risiede nell'ispezione dell'attività a più livelli, dagli URL e download ai modelli di esecuzione binari. Essendo parte del più ampio ecosistema di sicurezza di Check Point, può sfruttare l'intelligence centralizzata sulle minacce, semplificando per i grandi team di sicurezza la correlazione degli eventi web con altri vettori di minaccia.
Caratteristiche principali:
- Sandbox avanzato: Esegue contenuti sospetti in ambienti isolati per rilevare minacce zero-day.
- Ispezione continua del traffico: Monitora le sessioni web e cloud in tempo reale per rilevare attività dannose.
- DLP integrato: Protegge i dati sensibili da caricamenti o condivisioni non autorizzati.
- Accesso alla rete Zero Trust: Applica controlli di accesso basati sull'identità e sul rischio alle app interne.
- Gestione centralizzata delle policy: Consolida la creazione, l'applicazione e la rendicontazione delle policy.
Ideale per: Aziende attente alla sicurezza con esigenze avanzate di prevenzione delle minacce.
3. Ombrello Cisco
Cisco Umbrella è da tempo la scelta ideale per le organizzazioni che desiderano bloccare le minacce il prima possibile. La sua protezione a livello DNS interrompe le connessioni non sicure prima che raggiungano il browser, fornendo una prima linea di difesa che riduce l'esposizione a phishing, malware e attività di comando e controllo. Nel tempo, Umbrella ha ampliato il suo kit di strumenti per includere le migliori funzionalità di Secure Web Gateway, rilevamento delle app cloud e analisi. Supportato dall'intelligence sulle minacce di Cisco Talos, si adatta costantemente alle minacce emergenti e offre una protezione affidabile e scalabile per ambienti diversi, che si tratti di piccoli team o aziende globali.
Caratteristiche principali:
- Prevenzione delle minacce a livello DNS: Blocca i tentativi di accesso dannosi prima che venga stabilita una connessione.
- Gateway Web sicuro: Aggiunge un'ispezione approfondita dei contenuti e Filtro URL oltre il blocco a livello DNS.
- Visibilità delle app cloud: Rileva e segnala l'utilizzo di applicazioni cloud non autorizzate.
- Intelligence sulle minacce in tempo reale: Aggiorna le protezioni in base ai dati attuali sugli attacchi globali.
- Analisi centralizzata: Fornisce dashboard e registri per un rilevamento e un'indagine rapidi.
Ideale per: Organizzazioni che danno valore all'intercettazione precoce delle minacce e all'affidabilità comprovata.
4. Cloudflare Uno
Cloudflare One unifica Secure Web Gateway, accesso Zero Trust e sicurezza DNS sulla rete edge globale di Cloudflare. Ispezionando il traffico in prossimità della posizione degli utenti, mantiene elevate le prestazioni anche con la decrittazione SSL e l'ispezione delle minacce abilitate. Cloudflare One sostituisce inoltre le VPN tradizionali con controlli di accesso basati sull'identità, riducendo la complessità e migliorando l'esperienza utente per i team distribuiti. È una scelta ottimale per le organizzazioni che desiderano una sicurezza di livello enterprise senza il peso operativo di appliance legacy o strumenti frammentati.
Caratteristiche principali:
- Rete edge globale: Ispeziona il traffico nelle posizioni periferiche per ridurre al minimo la latenza.
- Accesso alla rete Zero Trust (ZTNA): Applica il controllo degli accessi basato sull'identità anziché sulla fiducia basata sulla rete.
- Protezione DNS e DDoS integrata: Combina la sicurezza DNS veloce con la mitigazione degli attacchi su larga scala.
- Controlli delle app cloud: Limita l'accesso e monitora l'utilizzo delle piattaforme SaaS.
- Distribuzione cloud-native: Elimina la necessità di apparecchiature in sede.
Ideale per: Team distribuiti che danno priorità alla velocità e alla facilità di distribuzione.
5. Gateway Web sicuro Netskope
Netskope Secure Web Gateway è progettato per le organizzazioni in cui l'utilizzo di cloud e SaaS predomina nelle attività quotidiane. Invece di trattare il traffico web e il traffico delle applicazioni cloud come questioni separate, Netskope adotta un approccio incentrato sui dati, ispezionando l'attività su siti web e applicazioni cloud con lo stesso livello di approfondimento e controllo. Ciò consente ai team di sicurezza di comprendere non solo dove si stanno dirigendo gli utenti, ma anche quali dati vengono consultati, caricati o condivisi.
Un punto di forza fondamentale di Netskope è la sua visibilità sull'utilizzo del SaaS. È in grado di identificare app cloud approvate e non approvate, monitorare i comportamenti rischiosi degli utenti e applicare controlli granulari senza compromettere la produttività. Combinando le migliori funzionalità di Secure Web Gateway con solidi controlli CASB e Zero Trust, Netskope aiuta le organizzazioni a proteggere l'accesso web in ambienti ampiamente distribuiti e basati sul cloud.
Caratteristiche principali:
- SWG compatibile con il cloud: Applica policy di sicurezza web con visibilità approfondita sul traffico cloud e SaaS.
- Protezione dalle minacce in linea: Esamina il traffico web in tempo reale per bloccare phishing, malware e download dannosi.
- Protezione avanzata dei dati: Impedisce che dati sensibili vengano caricati o condivisi tramite app web e cloud.
- Scoperta SaaS ombra: Identifica le applicazioni cloud non autorizzate e i modelli di utilizzo rischiosi.
- Applicazione della politica Zero Trust: Applica controlli di accesso in base all'identità dell'utente, alla postura del dispositivo e al contesto dell'attività.
Ideale per: Organizzazioni con un'ampia adozione di SaaS che necessitano di visibilità e controllo approfonditi sulle attività cloud e web.
6. Zscaler
Zscaler è una delle piattaforme Secure Web Gateway più diffuse, progettata per le organizzazioni che necessitano di una protezione globale e cloud-native su larga scala. La sua architettura instrada il traffico attraverso un cloud di sicurezza distribuito, applicando policy coerenti indipendentemente dalla posizione dell'utente o dalla rete. Oltre a SWG, Zscaler integra controlli di accesso al cloud (CASB) e isolamento del browser remoto, offrendo un framework completo di Secure Access Service Edge (SASE). Questo lo rende particolarmente prezioso per le aziende con utenti distribuiti geograficamente e volumi elevati di traffico web.
Caratteristiche principali:
- Secure Web Gateway nativo nel cloud: Elabora il traffico web tramite l'infrastruttura cloud globale.
- Ispezione SSL su larga scala: Ispeziona il traffico crittografato senza compromettere le prestazioni.
- Integrazione CASB: Controlla l'utilizzo delle app cloud insieme filtraggio dei contenuti web.
- Isolamento del browser remoto: Mantiene le sessioni web rischiose isolate dagli endpoint.
- Applicazione centralizzata delle policy: Applica regole coerenti in tutte le regioni e in tutti i gruppi di utenti.
Ideale per: Grandi aziende con attività globali.
7. Forcepoint UNO
Forcepoint ONE è progettato per le organizzazioni in cui la protezione dei dati è una priorità piuttosto che un fattore secondario. Si concentra sul controllo del flusso di informazioni sensibili attraverso i canali web e cloud, non solo sull'arresto delle minacce. La sua funzionalità di disattivazione e ricostruzione dei contenuti (CDR) rimuove i contenuti attivi dai file preservandone l'usabilità, rendendolo particolarmente utile nei settori regolamentati. In combinazione con la prevenzione avanzata della perdita di dati e la creazione di policy assistita dall'intelligenza artificiale, Forcepoint ONE aiuta le organizzazioni ad applicare policy di sicurezza e conformità senza eccessive regolazioni manuali.
Caratteristiche principali:
- Disarmamento e ricostruzione dei contenuti: Rimuove le minacce nascoste mantenendo l'usabilità dei file.
- Prevenzione avanzata della perdita di dati: Impedisce la condivisione non autorizzata o la fuga di dati sensibili.
- Creazione di politiche assistita dall'intelligenza artificiale: Aiuta i team di sicurezza a creare rapidamente policy accurate.
- Sicurezza unificata per web, cloud e app private: Copre senza soluzione di continuità più superfici di attacco.
- Solida rendicontazione della conformità: Supporta i requisiti di audit e le esigenze normative.
Ideale per: Settori regolamentati e ambienti sensibili ai dati.
8. Fortra Web Titan
Fortra Web Titan si concentra sulla fornitura di una protezione web efficace senza complessità operativa. È progettato per le piccole e medie imprese che necessitano di una protezione avanzata contro il phishing e il malware, ma non dispongono di team di sicurezza dedicati. I suoi modelli di apprendimento automatico rilevano e bloccano automaticamente i domini dannosi, riducendo la necessità di creare regole manuali. Poiché funziona interamente nel cloud, l'implementazione è rapida e non richiede manutenzione hardware, il che lo rende ideale per i team che necessitano di protezione senza pesanti sovraccarichi di gestione.
Caratteristiche principali:
- Rilevamento del phishing basato su ML: Blocca automaticamente la maggior parte dei domini di phishing.
- Distribuzione basata su cloud: Non richiede hardware o manutenzione in sede.
- Integrazione del servizio directory: Applica criteri web in base ai gruppi di utenti esistenti.
- Dashboard di reporting chiare: Fornisce una visibilità di facile comprensione su attività e minacce.
Ideale per: PMI che cercano una sicurezza web semplice e conveniente.
Come scegliere la soluzione Secure Web Gateway giusta?
Scegliere il giusto Secure Web Gateway non significa scegliere lo strumento con il maggior numero di funzionalità. Si tratta di selezionare una soluzione che si adatti effettivamente al funzionamento della tua organizzazione. Ecco alcuni fattori chiave da considerare nella valutazione dei migliori strumenti SWG:
- Modello di forza lavoro: Se i tuoi team lavorano da remoto o in modalità ibrida, la sicurezza web deve essere garantita anche al di fuori della rete aziendale. Un SWG adeguato dovrebbe proteggere gli utenti in modo coerente, indipendentemente dal fatto che si trovino su reti Wi-Fi aziendali, domestiche o pubbliche, senza dover ricorrere al traffico instradato tramite una sede centrale.
- Diversità dei dispositivi: La maggior parte delle organizzazioni gestisce un mix di laptop, dispositivi mobili ed endpoint condivisi o di prima linea. Un buon SWG dovrebbe comprendere il contesto del dispositivo e dell'utente, non solo gli indirizzi IP, in modo che le policy rimangano coerenti tra diversi tipi di dispositivi e scenari di utilizzo.
- Profondità di sicurezza vs usabilità: L'ispezione avanzata e il rilevamento delle minacce sono importanti, ma non dovrebbero rallentare gli utenti. Il giusto SWG applica controlli di sicurezza rigorosi in modo discreto e in background, senza ostacolare la navigazione quotidiana o l'utilizzo delle app cloud.
- Esigenze di conformità: Per i settori regolamentati, visibilità e controllo sono importanti tanto quanto la protezione. Cercate una registrazione efficace, prevenzione della perdita di dati degli endpointe reportistica pronta per la verifica per garantire che l'accesso al web e la gestione dei dati soddisfino i requisiti di conformità.
- Integrazione con strumenti esistenti: Un SWG non dovrebbe operare in modo isolato. Le soluzioni migliori si integrano con provider di identità, gestione degli endpoint e strumenti di sicurezza, offrendo ai team IT una visibilità centralizzata anziché un'ulteriore console autonoma.
Investi nel giusto Secure Web Gateway nel 2026
Nel 2026, le soluzioni Secure Web Gateway rappresentano controlli di sicurezza fondamentali. Proteggono l'attività più comune e più vulnerabile nel mondo del lavoro moderno: l'accesso quotidiano al web.
Tutte le soluzioni elencate qui offrono valore. Ciò che le differenzia è la loro perfetta integrazione nei flussi di lavoro reali. Veloce si distingue perché unifica la sicurezza web con la gestione degli endpoint, riducendo la proliferazione degli strumenti e semplificando l'applicazione delle norme.
Prima di impegnarti, esegui dei test pilota. Valuta la flessibilità delle policy, la visibilità, l'impatto sulle prestazioni e la facilità di integrazione della soluzione nel tuo ambiente.