

Quando i team IT e di sicurezza si trovano di fronte a centinaia di vulnerabilità rilevate, decidere cosa correggere per primo diventa una vera sfida. I punteggi di gravità aiutano a valutare l'impatto tecnico, ma non stabiliscono se gli aggressori stiano sfruttando una vulnerabilità.
La Cybersecurity and Infrastructure Security Agency (CISA) gestisce il catalogo Known Exploited Vulnerabilities (KEV), un elenco regolarmente aggiornato di vulnerabilità ed esposizioni comuni (CVE) per le quali sono state riscontrate prove di sfruttamento in rete. Questo catalogo aiuta le organizzazioni a dare priorità alle vulnerabilità che richiedono un'indagine e una risoluzione tempestive.
Tuttavia, l'inserimento in un elenco KEV non significa automaticamente che i vostri sistemi siano vulnerabili o compromessi. I team devono comunque confermare il software interessato, valutare l'esposizione e determinare la risposta appropriata.
Punti chiave
- Catalogo CISA KEV Elenca le vulnerabilità con prove confermate di sfruttamento in natura, aiutando le organizzazioni a dare priorità alle attività di bonifica.
- inclusione KEV Ciò non significa che un'organizzazione sia vulnerabile o compromessa. I team IT devono verificare il software interessato, l'esposizione delle risorse e le configurazioni applicabili.
- date di scadenza KEV Non si tratta di scadenze universali. Le agenzie federali interessate devono attenersi alla direttiva BOD 26-04, mentre altre organizzazioni possono utilizzare le informazioni di KEV per definire le priorità interne di bonifica.
- KEV integra CVSS ed EPSS. Una prioritizzazione efficace delle vulnerabilità combina le prove di sfruttamento, la gravità tecnica, la probabilità di sfruttamento e il contesto delle risorse.
- La bonifica richiede verifica. I team devono seguire le indicazioni del fornitore, applicare le correzioni appropriate, verificarne l'efficacia e, se necessario, indagare su possibili compromissioni.
Che cos'è CISA KEV?
La CISA descrive KEV come una fonte autorevole di vulnerabilità sfruttate in rete. Ogni voce identifica un CVE e include informazioni quali il fornitore e il prodotto interessati, la data di aggiunta, l'azione richiesta, la data di scadenza, il campo ransomware-campaign-use e le note.
L'adesione al KEV risponde a una domanda che i soli punteggi di gravità non possono fornire: la CISA ha confermato che la vulnerabilità è stata effettivamente sfruttata nella pratica?
Cosa stabilisce un elenco KEV e cosa non stabilisce
L'inserimento nell'elenco KEV (Key Exposure Value) dimostra che la CISA (Common Exposure Venture) possiede prove di sfruttamento attivo e ha individuato una possibile via di bonifica. Ciò rende il CVE (Common Exposure Venture) un forte candidato per un'indagine e una bonifica accelerate.
Non stabilisce che:
- La tua organizzazione utilizza il prodotto interessato.
- La versione o la configurazione installata è vulnerabile.
- Una risorsa interessata è accessibile da Internet o comunque raggiungibile.
- I controlli esistenti bloccano il relativo percorso di attacco.
- Un utente malintenzionato ha compromesso il tuo ambiente.
- Qualsiasi aggiornamento disponibile risolve la specifica vulnerabilità CVE nella tua implementazione.
Trattare KEV come intelligence di sfruttamento. Inventario delle risorse, corrispondenza delle versioni, analisi dell'esposizione, scansione delle vulnerabilitàe l'indagine sugli incidenti determinano cosa significano queste informazioni per la tua organizzazione.
Perché una vulnerabilità compare nel catalogo KEV?
Secondo Linee guida KEV della CISAUna vulnerabilità deve soddisfare tre condizioni per essere inclusa:
- Gli è stato assegnato un identificatore CVE.
- Esistono prove attendibili di sfruttamento attivo.
- Sono disponibili chiare linee guida per la bonifica.
Un punteggio elevato nel Common Vulnerability Scoring System (CVSS) non è sufficiente di per sé. Allo stesso modo, una vulnerabilità non deve essere stata appena divulgata o avere il punteggio di gravità più alto per diventare urgente dal punto di vista operativo. La prova di un suo sfruttamento può rendere prioritaria anche una vulnerabilità preesistente.
Identificazione del CVE, prove di sfruttamento e linee guida per la mitigazione
A CVE L'identificatore KEV offre alle organizzazioni un metodo coerente per identificare una vulnerabilità resa pubblica attraverso avvisi dei fornitori, scanner e database di vulnerabilità. KEV aggiunge la valutazione della CISA secondo cui la CVE viene sfruttata attivamente.
La soluzione può consistere in un aggiornamento del fornitore, una modifica della configurazione, una mitigazione, la sostituzione del prodotto o la dismissione del software non più supportato. Seguire le indicazioni della voce KEV e le linee guida del fornitore collegate, anziché presumere che un aggiornamento software generico sia sufficiente.
L'anno indicato nell'identificativo CVE e la data di aggiunta al KEV sono due cose diverse. Ad esempio, un CVE che inizia con CVE-2022 può essere aggiunto al KEV anche anni dopo, se la CISA ottiene le prove di sfruttamento e le linee guida per la risoluzione necessarie.
Come si trova e si legge una voce KEV?
Utilizzare la funzione di ricerca Catalogo CISA KEV per confermare l'iscrizione attuale. CISA fornisce anche il download CSV e JSON cataloga i dati per strumenti di sicurezza, reportistica e confronti automatizzati.
Il National Vulnerability Database (NVD) fornisce utili informazioni di supporto, tra cui descrizioni CVE, riferimenti, dati CVSS e informazioni sui prodotti. Tuttavia, per verificare l'appartenenza al KEV, le azioni richieste dal CISA e le date specifiche del KEV, è necessario utilizzare il catalogo aggiornato del CISA e non una pagina NVD.
Cerca un CVE nel catalogo CISA o nella sua pagina NVD.
Utilizzare questa sequenza:
- Cerca l'identificativo CVE nel catalogo in tempo reale di CISA.
- Leggere la voce KEV completa, inclusi l'azione richiesta, la data di aggiunta, la data di scadenza, il valore ransomware-campaign-use, il requisito di triage forense ove specificato e le note.
- Apri l'avviso del fornitore, il cui link è presente nelle note di presentazione.
- Verificare le versioni, le edizioni, i componenti, le configurazioni, le release corrette e le misure di mitigazione interessate nella documentazione del fornitore.
- Confronta tale ambito con il tuo inventario di risorse e software.
- Utilizzare il record NVD per un contesto aggiuntivo, non come fonte autorevole per lo stato KEV.
Se si automatizza questo processo tramite il feed JSON, è necessario conservare la versione del catalogo o la data e ora di rilascio del feed insieme al record di correzione. Il catalogo cambia nel tempo e tale record indica quali informazioni hanno influenzato la decisione.
Alcune voci KEV indicano anche se è richiesto un triage forense ai sensi del BOD 26-04. Per le agenzie federali interessate, questo requisito può comportare l'indagine su possibili compromissioni oltre al completamento delle attività di bonifica. Consultare la voce e le linee guida di implementazione del CISA per determinare le azioni applicabili.
Descrizione dettagliata di una voce KEV: prodotto interessato, date e azioni richieste
CVE-2021-44228 Questo è un utile esempio di come i campi di inserimento di KEV interagiscono tra loro. La CISA identifica Apache come fornitore, Log4j2 come prodotto e la vulnerabilità come un difetto di esecuzione di codice remoto. La CISA l'ha aggiunta a KEV il 10 dicembre 2021, con una data di scadenza fissata al 24 dicembre 2021. L'inserimento contrassegna come "Noto" l'utilizzo di campagne ransomware note.
L'azione richiesta impone alle agenzie interessate di aggiornare il software o rimuovere le risorse interessate dalle reti aziendali non appena gli aggiornamenti saranno disponibili. Le misure di mitigazione temporanee sono accettabili solo fino a quando gli aggiornamenti non saranno disponibili, nel rispetto delle condizioni specificate dalla CISA.
Le note della voce KEV fanno riferimento al record NVD per CVE-2021-44228. Gli amministratori dovrebbero anche consultare Linee guida ufficiali di Apache sulla sicurezza di Log4j per confermare le versioni interessate, le misure di mitigazione applicabili e le versioni corrette. La documentazione del fornitore fornisce i dettagli tecnici necessari per determinare se la vulnerabilità interessa una particolare implementazione.
Questo esempio illustra diverse distinzioni importanti:
- La data di aggiunta si riferisce al momento in cui CISA ha aggiunto la CVE a KEV, non alla data in cui la vulnerabilità è stata divulgata per la prima volta.
- La data di scadenza si riferisce alla data specifica di ciascuna voce, non a una scadenza universale valida per tutte le organizzazioni.
- L'indicazione "Utilizzo noto di campagne ransomware" è una designazione di catalogo, non una valutazione completa di ogni singolo attore malevolo o campagna che sfrutta la vulnerabilità.
- L'azione richiesta fornisce le indicazioni per la risoluzione del problema, mentre l'avviso del fornitore definisce l'ambito tecnico e i dettagli di implementazione.
Prima di agire su qualsiasi voce, ricontrollare feed JSON in diretta e avvisi collegati ai fornitori. La CISA può rivedere i record del catalogo e le linee guida per la risoluzione dei problemi da parte dei fornitori possono cambiare.
Che cosa significano le scadenze KEV per la vostra organizzazione?
La data di scadenza di un KEV non è una scadenza legale universale. La sua importanza dipende dal fatto che la vostra organizzazione sia soggetta a una direttiva CISA e dai requisiti della direttiva applicabile.
Le organizzazioni del settore privato e altre organizzazioni non soggette alla normativa possono utilizzare la data come segnale di urgenza, ma dovrebbero stabilire scadenze interne basate sull'esposizione al rischio, sull'impatto, sulle soluzioni disponibili e sui segnali di tentativi di sfruttamento.
Requisiti federali ai sensi del BOD 26-04
CISA ha emesso Direttiva Operativa Vincolante (BOD) 26-04 Il 10 giugno 2026 entrerà in vigore. Si applica ai sistemi federali civili del ramo esecutivo e sostituisce la direttiva BOD 22-01. Non è vincolante per tutte le organizzazioni del settore pubblico o privato.
Ai sensi della direttiva BOD 26-04, le tempistiche di bonifica dipendono da quattro fattori: esposizione delle risorse, stato KEV (Key Exposure Value), automazione degli exploit e impatto tecnico. La direttiva stabilisce finestre di bonifica di tre, quattordici e sessanta giorni, mentre alcuni casi a basso rischio possono essere affrontati durante il successivo aggiornamento programmato del sistema. La tempistica applicabile dipende dalla matrice di risposta basata sul rischio prevista dalla direttiva.
Gli scenari a priorità più elevata possono richiedere interventi di bonifica entro tre giorni e un'analisi forense preliminare. Gli enti interessati devono seguire la matrice di risposta basata sul rischio e le linee guida di implementazione del BOD 26-04 per determinare i propri obblighi, anziché basarsi esclusivamente sulla data di scadenza KEV visualizzata.
Come le squadre non federali dovrebbero utilizzare la data visualizzata
Per le organizzazioni non contemplate dalla direttiva BOD 26-04, una data KEV e le azioni richieste dovrebbero innescare una rapida valutazione di applicabilità. Tali informazioni dovrebbero essere utilizzate a supporto, non in sostituzione, di una decisione interna in materia di adeguamento.
Stabilisci una scadenza per la risposta in base a fattori quali:
- Se è stata distribuita una versione interessata.
- Sia che la risorsa sia accessibile da Internet o raggiungibile tramite un altro probabile percorso di attacco.
- Funzione aziendale dell'asset e sensibilità dei dati.
- Impatto tecnico della vulnerabilità e prerequisiti per il suo sfruttamento.
- Se è disponibile una soluzione supportata o una mitigazione convalidata.
- Se i controlli compensativi bloccano la tecnica in questione.
- Sia che i log o i dati di telemetria mostrino possibili abusi.
Un sistema critico per l'attività aziendale, esposto a segni di tentativi di sfruttamento, richiede una risposta diversa rispetto a un sistema di test isolato, anche quando entrambi corrispondono alla stessa CVE.
Come si trasforma una segnalazione KEV in una decisione di bonifica?
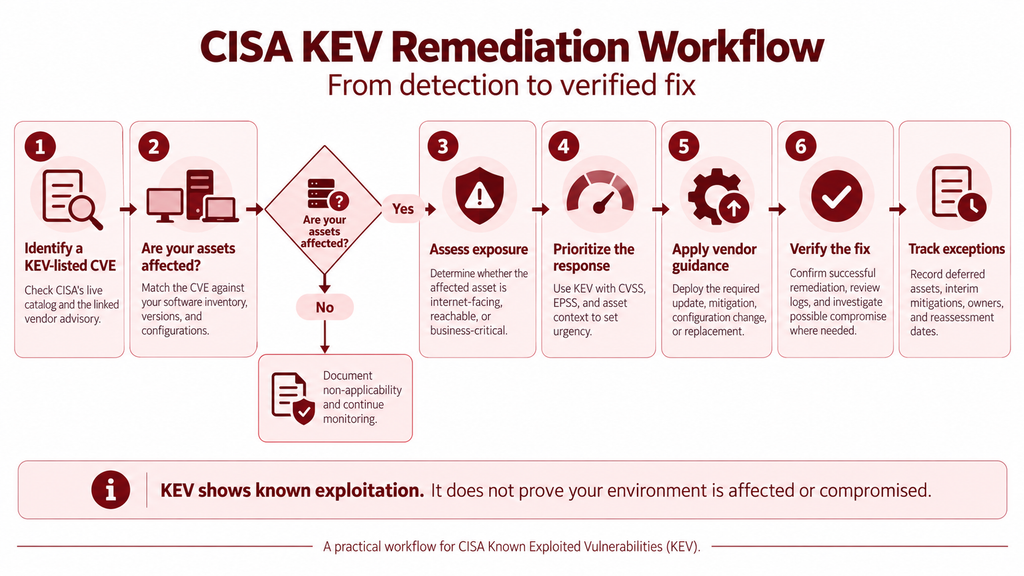
Una risposta difendibile risponde a tre domande: la vulnerabilità è presente? Gli aggressori possono sfruttarla? Quale azione elimina o contiene il rischio?
Conferma le versioni e le risorse interessate, quindi valuta l'esposizione
Iniziate consultando l'avviso del fornitore, il cui link è presente nella voce KEV. Identificate le versioni, le edizioni, i componenti, le configurazioni e le dipendenze interessate. Confrontate queste condizioni con un inventario affidabile di risorse e software.
Non affidatevi solo ai nomi dei prodotti. Uno scanner o uno strumento di inventario potrebbe identificare una famiglia di prodotti senza dimostrare che la versione installata o il componente abilitato ne siano effettivamente interessati.
Successivamente, valutate la raggiungibilità. Verificate l'esposizione a Internet, i percorsi di rete, i requisiti di accesso, i servizi abilitati, i controlli di identità e i controlli compensativi convalidati. Se il prodotto non è supportato e non esiste una soluzione, la sostituzione o la rimozione potrebbero essere più sicure rispetto al ricorso indefinitamente a una soluzione temporanea.
Segui le indicazioni del fornitore, indaga su possibili compromissioni e verifica la soluzione.
Applicare l'aggiornamento, la mitigazione, la modifica della configurazione, la sostituzione o l'interruzione specificati dal fornitore. Consultare le note KEV e gli avvisi del fornitore per istruzioni su come indagare su possibili compromissioni.
L'applicazione di una patch previene futuri sfruttamenti della vulnerabilità; non dimostra che lo sfruttamento non si sia verificato prima della correzione. Se la voce di accesso, le linee guida del fornitore o i dati di telemetria locali indicano una possibile compromissione, conservare le prove pertinenti e seguire la procedura di risposta agli incidenti dell'organizzazione.
Verificare non solo l'invio di un comando di aggiornamento, ma anche altri elementi da considerare:
- Verifica del prodotto installato o della versione del sistema operativo.
- Conferma della modifica di configurazione richiesta.
- Verifica dell'avvenuta installazione e dei riavvii necessari.
- Eseguire una nuova scansione della risorsa, se necessario.
- Verificare che il servizio o il comportamento vulnerabile non sia più presente.
- Registrazione di risorse non riuscita, differita, esclusa e irraggiungibile.
- Prima di procedere alla bonifica, è necessario esaminare i log pertinenti per individuare eventuali vulnerabilità.
Per le attività non risolte o differite, registrare il CVE interessato, il proprietario dell'attività, il motivo del ritardo, le misure di mitigazione provvisorie, la data di rivalutazione e lo stato di bonifica. Segnalare le eccezioni che superano la tolleranza al rischio dell'organizzazione o le scadenze applicabili. Chiudere la segnalazione solo dopo aver completato l'azione richiesta e aver registrato la prova dell'avvenuta bonifica.
Integra l'intelligence KEV con la gestione e la risoluzione delle vulnerabilità degli endpoint.
Gestione delle vulnerabilità Aiuta i team IT a identificare gli endpoint interessati e a dare priorità alle scoperte utilizzando informazioni sulle vulnerabilità e il contesto degli asset. La gestione degli endpoint supporta la fase successiva distribuendo gli aggiornamenti applicabili e monitorandone lo stato di installazione.
Questi flussi di lavoro, nel loro insieme, collegano l'intelligence sulle vulnerabilità con la risoluzione dei problemi degli endpoint. Tuttavia, la sola distribuzione di una patch non garantisce che una vulnerabilità sia stata completamente risolta. I team devono anche verificare la correzione e, se necessario, indagare su possibili compromissioni.
In che modo KEV dovrebbe inserirsi in un più ampio sistema di prioritizzazione delle vulnerabilità?
KEV è un forte segnale di sfruttamento, non un sistema di prioritizzazione completo. Utilizzatelo insieme a dati concreti relativi alle vostre risorse e all'ambiente circostante.
Fonti diverse rispondono a domande diverse:
- I record CVE forniscono un identificatore comune e una descrizione della vulnerabilità.
- I dati NVD e i punteggi CVSS descrivono le caratteristiche tecniche e la gravità.
- L'appartenenza a KEV indica che CISA possiede prove di sfruttamento in atto.
- EPSS e segnali predittivi simili stimano la probabilità di sfruttamento futuro; non confermano la determinazione KEV della CISA.
- I report dei fornitori e di terze parti possono fornire informazioni specifiche sul prodotto, dettagli sulle vulnerabilità, indicatori e campagne osservate.
- L'inventario delle risorse e la telemetria di sicurezza determinano l'applicabilità a livello locale, l'esposizione, l'impatto sul business e le possibili compromissioni.
Una decisione pratica di prioritizzazione combina lo stato KEV con le prove relative alla versione interessata, i percorsi di attacco raggiungibili, l'impatto tecnico, la criticità aziendale, le soluzioni disponibili, i controlli compensativi e i segnali di sfruttamento. Ciò impedisce ai team di considerare la gravità o l'appartenenza a un KEV come sostituti del contesto ambientale.
Trasformare le informazioni KEV in priorità di risoluzione dei problemi degli endpoint
CISA KEV aiuta le organizzazioni a identificare le vulnerabilità con prove di sfruttamento confermate. I team IT e di sicurezza devono comunque determinare quali endpoint sono interessati, valutarne l'esposizione e verificare le misure correttive.
Veloce Strumento di gestione delle vulnerabilità Aiuta i team a identificare e dare priorità alle vulnerabilità del sistema operativo e delle applicazioni sui dispositivi Windows e macOS gestiti e supportati. Combina lo stato CISA KEV, CVSS, EPSS e il contesto del dispositivo per supportare la definizione delle priorità. Per i risultati con opzioni di correzione disponibili, i team possono utilizzare i flussi di lavoro di applicazione delle patch di Scalefusion UEM supportati.


DOMANDE FREQUENTI
1. L'inserimento nell'elenco KEV significa che i miei dispositivi sono vulnerabili?
No. Conferma i prodotti, le versioni e le configurazioni interessati nell'avviso del fornitore, quindi confrontali con il tuo inventario delle risorse. L'inserimento in un elenco KEV conferma la valutazione di sfruttamento della CVE da parte della CISA; non dimostra che i tuoi dispositivi eseguano software interessato, siano esposti o siano stati compromessi.
2. La dicitura "Sconosciuto" nel campo "utilizzo ransomware" significa che non è stato utilizzato alcun ransomware?
No. "Sconosciuto" significa che la CISA non classifica la CVE come utilizzata in campagne ransomware. Non costituisce prova che l'utilizzo di ransomware sia stato escluso. La priorità delle vulnerabilità viene assegnata in base allo sfruttamento confermato, all'applicabilità locale, all'esposizione e al potenziale impatto.
3. È possibile aggiungere di recente a KEV una CVE meno recente?
Sì. L'anno indicato nell'identificativo CVE non corrisponde alla data in cui CISA lo ha aggiunto a KEV. Verifica il campo "data di aggiunta" della voce e la versione corrente del catalogo. CISA può aggiungere un CVE precedente se soddisfa le condizioni di inclusione del catalogo.
4. Posso scaricare il catalogo KEV?
Sì. CISA fornisce download in formato CSV e JSON dalla pagina ufficiale del suo catalogo KEV. Prima di procedere, si consiglia di verificare la voce attiva e l'avviso del fornitore collegato, poiché i dati del catalogo e le linee guida per la risoluzione dei problemi relativi ai prodotti possono subire modifiche.

