

È possibile configurare l'SSO per Okta impostando Okta come provider di identità, aggiungendo l'applicazione di destinazione, selezionando un protocollo di autenticazione come SAML o OpenID Connect, mappando gli attributi utente, assegnando utenti o gruppi e testando il flusso di accesso. Ciò consente ai dipendenti di accedere alle applicazioni aziendali approvate con un'unica identità Okta sicura, mentre i team IT gestiscono centralmente l'autenticazione, le policy di accesso, l'autenticazione a più fattori (MFA) e le autorizzazioni utente.
Punti chiave
Okta SSO consente ai dipendenti di autenticarsi una sola volta tramite un provider di identità affidabile e di accedere in modo sicuro alle applicazioni connesse a Okta, offrendo al contempo ai team IT un controllo centralizzato sull'accesso degli utenti, sulle sessioni e sulle policy basate sui dispositivi.
- Completa prima i prerequisiti: Verifica il dominio organizzativo, migra gli utenti alla piattaforma di identità, aggiungi gli stessi utenti in Okta e assicurati che gli amministratori abbiano accesso alla console di Okta.
- Configura la connessione SAML: Crea una configurazione Okta SSO, seleziona il dominio e l'URL di accesso richiesti, quindi scambia l'URL dell'emittente, l'URL SSO e il certificato con la console di amministrazione di Okta.
- Scegli il modello di autenticazione più adatto: OneIdP può essere configurato come metodo SSO principale oppure utilizzato solo come fattore di autenticazione aggiuntivo, a seconda dei requisiti di accesso dell'organizzazione.
- Applicare le politiche di accesso condizionale: I team IT possono limitare l'accesso ai dispositivi gestiti, richiedere l'autenticazione a più fattori (MFA) o la password monouso (OTP) per gli endpoint non gestiti e applicare controlli basati su dispositivi e browser prima di consentire l'accesso a Okta.
- Controllo dell'ambito utente e delle sessioni: Gli amministratori possono abilitare l'SSO per tutti gli utenti importati o per utenti selezionati e configurare la revoca della sessione quando gli utenti vengono assegnati, rimossi o quando cambiano le politiche di accesso.
Se il tuo team si affida a Okta per connettersi quotidianamente alle app aziendali, capisci già quanto sia importante un accesso sicuro e semplice. Tra la gestione di strumenti per la comunicazione, la condivisione di file e la collaborazione, i dipendenti spesso finiscono per destreggiarsi tra troppe password. Per i team IT, questo significa più reimpostazioni delle password, più problemi di accesso e più falle di sicurezza.
È qui che entra in gioco l'SSO per Okta. Invece di dover ricordare più password, gli utenti possono accedere una sola volta e accedere in modo sicuro a tutto ciò di cui hanno bisogno. Configurando l'accesso Single Sign-On di Okta utilizzando un provider di identità affidabile come Scalefusion OneIdP, l'autenticazione diventa più semplice, veloce e molto più sicura.
Questo articolo ti spiega perché vale la pena abilitare Okta SSO, come funziona effettivamente dietro le quinte e come configurare Okta SSO passo dopo passo utilizzando Scalefusion OneIdP.
Perché abilitare SSO per Okta?
Okta è uno degli strumenti più utilizzati per connettere i dipendenti alle app aziendali basate su cloud. Tuttavia, se gli utenti devono accedere a Okta e a ogni singola app separatamente, l'obiettivo dell'accesso centralizzato viene vanificato. Gli accessi multipli aumentano i rischi, creano affaticamento da password e rendono la gestione IT più difficile del necessario.
L'impostazione di Okta SSO tramite OneIdP risolve questo problema. Centralizza l'autenticazione in modo che gli utenti vengano verificati una sola volta da provider di identità e quindi concesso l'accesso a Okta e a tutte le app connesse senza password aggiuntive.
Ecco perché le organizzazioni preferiscono configurare Okta SSO:
- Migliore sicurezza: L'autenticazione viene gestita da OneIdP prima che Okta conceda l'accesso.
- Esperienza di accesso più semplice: Per accedere a tutti i loro strumenti, gli utenti hanno bisogno di un solo accesso sicuro a Okta con SSO.
- Inserimento più rapido dei dipendenti: I nuovi assunti possono accedere immediatamente senza dover creare nuove credenziali per ogni app.
- Sbarco facile: Quando un dipendente se ne va, il suo accesso viene automaticamente rimosso ovunque.
- Riduzione del carico IT: Meno reimpostazioni delle password significano meno tempo dedicato ai ticket dell'helpdesk.
- Pronto per la conformità: Ogni evento di accesso Okta con SSO viene registrato e verificabile per gli audit di sicurezza dei dati.
Abilitando SSO Per Okta, le organizzazioni combinano praticità e controllo, offrendo ai dipendenti un accesso più rapido e mantenendo al contempo i dati aziendali al sicuro.
Vantaggi dell'abilitazione di Okta SSO
L'impostazione del Single Sign-On di Okta non si limita a semplificare gli accessi. Rafforza la sicurezza, migliora la conformità e aiuta i team IT a gestire gli accessi con meno sforzi.
Ecco alcuni dei principali vantaggi derivanti dall'abilitazione dell'SSO per Okta nella tua organizzazione:
- Un unico accesso per tutte le app: Con Okta SSO, i dipendenti utilizzano un unico login verificato per accedere a tutte le loro app aziendali, come CRM o sistemi HR, senza dover gestire più password. Questo fa risparmiare tempo e garantisce un'esperienza fluida su tutti gli strumenti.
- Controllo accessi centralizzato: Gli amministratori IT possono gestire gli accessi da un'unica dashboard, senza dover passare da un portale all'altro. La concessione o la revoca delle autorizzazioni per gli utenti avviene all'istante, mantenendo l'accesso organizzato e coerente.
- Politiche di sicurezza coerenti: Autenticazione senza password, AMFe i controlli basati sui dispositivi possono essere applicati a tutte le app connesse a Okta. Ciò significa che non ci saranno punti deboli o regole incoerenti tra i reparti.
- Rischio ridotto di phishing: Meno password significano meno possibilità di phishing o tentativi di accesso falsi. Poiché gli utenti si autenticano tramite un unico punto di accesso attendibile, la superficie di attacco complessiva rimane molto più ridotta.
- Migliore conformità: Ogni evento di accesso Okta con SSO viene monitorato automaticamente, semplificando gli audit e aiutando le organizzazioni a rimanere conformi agli standard del settore.
In breve, abilitare l'SSO per Okta mantiene elevata la sicurezza, offrendo al contempo ai dipendenti l'esperienza di accesso fluida e in un unico passaggio che si aspettano.
Come funziona SSO con Okta?
Per capire come funziona la configurazione SSO di Okta, analizziamo il flusso di autenticazione in termini semplici.
Sono coinvolti due componenti principali:
- Fornitore di identità (IdP): Si tratta di Scalefusion OneIdP, che verifica chi è l'utente.
- Fornitore di servizi (SP): Si tratta di Okta, che garantisce agli utenti l'accesso alle loro applicazioni.
Ecco cosa succede quando qualcuno prova ad accedere con SSO Okta:
- Un utente accede alla pagina di accesso di Okta.
- Okta li reindirizza all'Identity Provider (OneIdP) per l'autenticazione.
- OneIdP verifica le credenziali tramite accesso senza password, dati biometrici o autenticazione a più fattori.
- Una volta verificato, OneIdP invia un messaggio sicuro SAML or OIDC token di ritorno a Okta.
- Okta accetta il token e consente all'utente di accedere a tutte le applicazioni assegnate, senza bisogno di password aggiuntive.
In sostanza, Scalefusion OneIdP funge da gatekeeper sicuro, garantendo che sia l'utente sia il suo dispositivo siano affidabili prima che Okta conceda l'accesso.
Guida passo passo: configurazione SSO per Okta
Pronto a configurare Okta SSO con Scalefusion OneIdP? Segui questi passaggi.
Prima di iniziare la configurazione di Okta SSO, assicurati di aver verificato quanto segue:
- Il dominio personalizzato che desideri autorizzare è verificato in OneIdP.
- Gli utenti sotto quel dominio vengono aggiunti alla Dashboard di Scalefusion e migrati a OneIdP.
- Hai i diritti di amministratore per la tua console Okta.
- Gli stessi utenti vengono aggiunti all'interno del portale Okta.
Una volta completate queste operazioni, sei pronto per connettere Okta con OneIdP.
Passaggio 1: creare SSO in Scalefusion
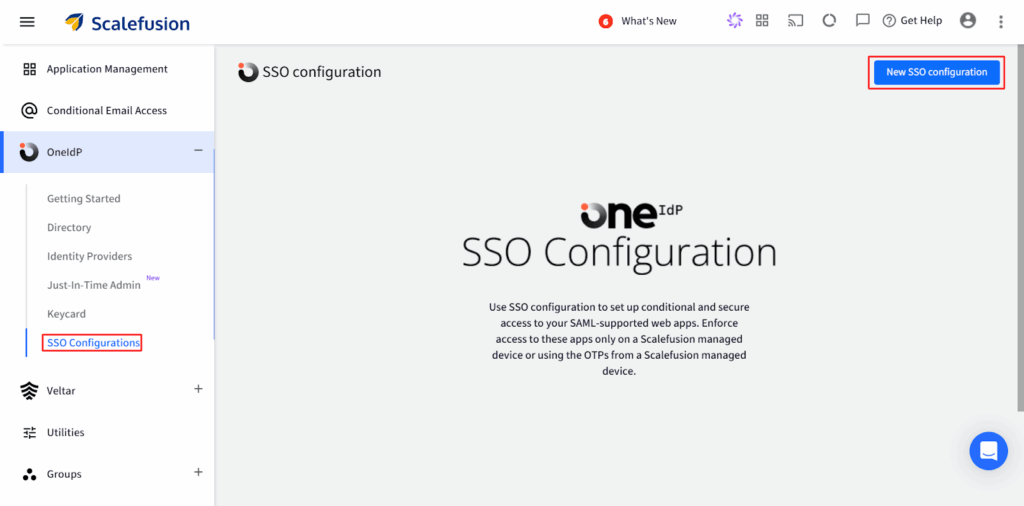
1. Accedi a Pannello di controllo di Scalefusion → vai a OneIdP > Configurazione SSO.
2. Fare clic sul Nuova configurazione SSO pulsante in alto a destra.
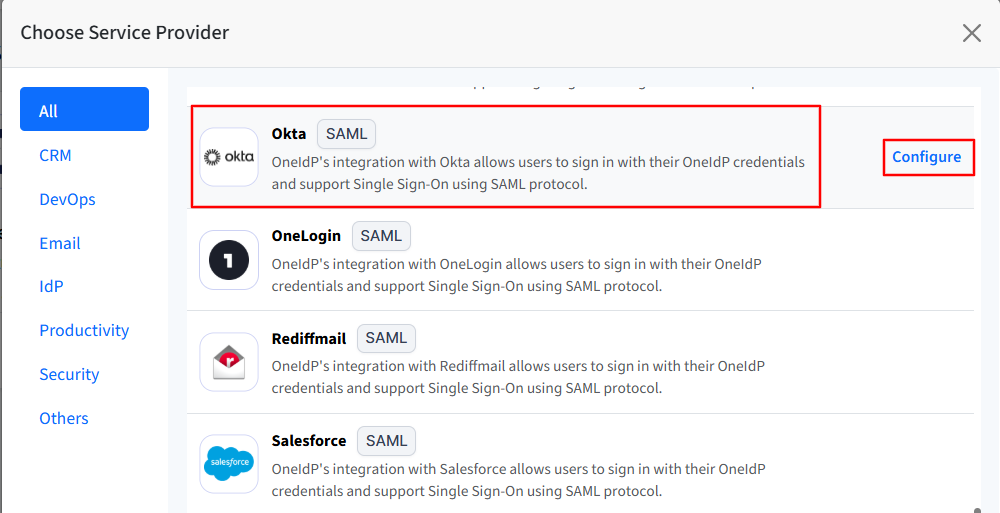
3. Cercare Okta nell'elenco, selezionalo e fai clic Configurazione.
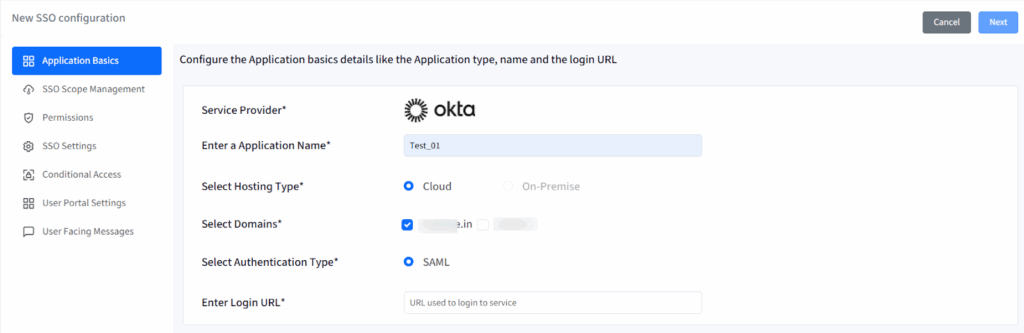
4. Si apre una procedura guidata di configurazione con sei schede:
- Nozioni di base sull'applicazione
- Gestione dell'ambito SSO
- Permessi
- Impostazioni SSO
- Accesso condizionale
- Messaggi rivolti all'utente
È necessario completare ogni sezione in ordine prima di passare alla successiva.
Passaggio 2: configurare le basi dell'applicazione
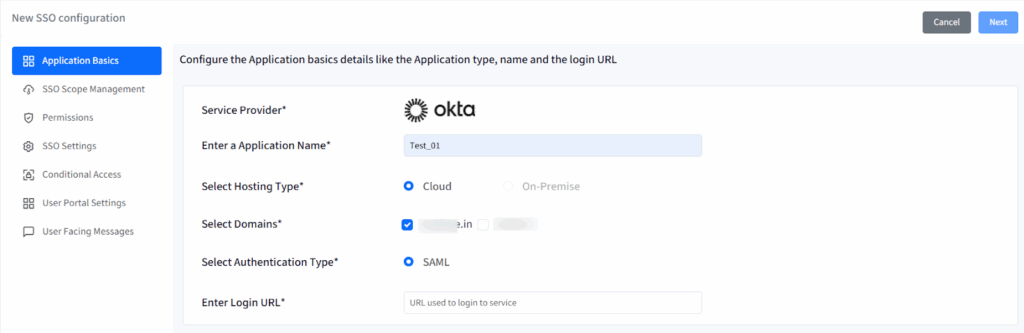
Questa sezione definisce i dettagli generali della connessione SSO tra Scalefusion e Okta.
- Nome dell'applicazione: Inserisci un nome univoco per questa configurazione (minimo 5 caratteri, massimo 128).
- Tipo di hosting: Questo sarà preselezionato come Cloud.
- Domini: Tutti i domini verificati su OneIdP saranno elencati qui. Seleziona il/i dominio/i che desideri abilitare per SAML SSO.
- Tipo di autenticazione: Questo sarà preselezionato come SAML.
- URL di accesso: Fornisci l'URL di accesso Okta a cui gli utenti accedono normalmente.
Dopo aver inserito tutti i dettagli, fare clic su Avanti per continuare.
Passaggio 3: definire la gestione dell'ambito SSO
La gestione dell'ambito SSO aiuta a determinare chi può accedere a Okta tramite SSO e come vengono controllate le loro sessioni.
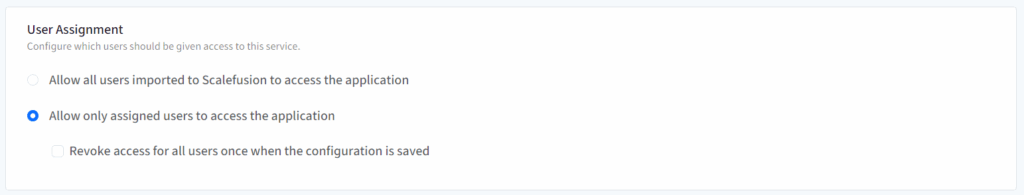
Opzioni di assegnazione utente:
- Consenti a tutti gli utenti di importare in Scalefusion — tutti gli utenti del dominio verificato che sono migrati a OneIdP possono accedere tramite SSO.
- Consenti solo agli utenti assegnati — limita l'accesso solo agli utenti specifici che assegni dopo la configurazione.
Revoca accesso al salvataggio:
- Se abilitata, tutte le sessioni esistenti con questa configurazione verranno immediatamente disconnesse quando si fa clic su Salva.
Norme di applicazione:
Queste regole controllano quando le sessioni vengono invalidate automaticamente:
- Disconnettersi immediatamente dopo l'assegnazione dell'utente (dopo un eventuale periodo di tolleranza, se applicato).
- Disconnettersi immediatamente dopo la rimozione dell'assegnazione dell'utente.
- Disconnettersi immediatamente dopo aver eliminato la configurazione.
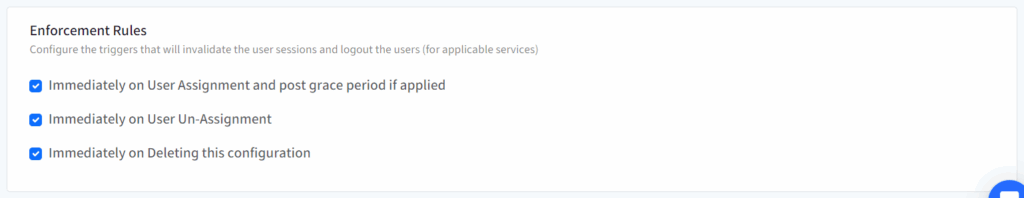
Nota: Per Okta, l'eliminazione di una configurazione SSO non disconnetterà automaticamente gli utenti già connessi.
Dopo aver impostato l'ambito e l'applicazione, fare clic su Avanti.
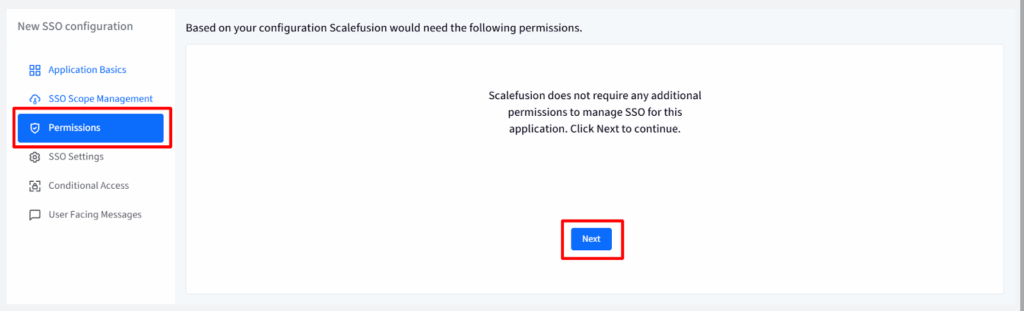
Passaggio 4: configurare le autorizzazioni
Per Okta non sono richieste autorizzazioni aggiuntive. Basta cliccare Avanti procedere.
Passaggio 5: Impostazioni SSO
Questa sezione consente agli amministratori di configurare le impostazioni del fornitore di servizi (Okta) e di ottenere gli URL SSO che devono essere aggiunti alla console di amministrazione Okta.
Sotto Impostazioni SSO OneIdP, vedrai i dettagli di configurazione come URL dell'emittente, URL dell'SSOe Certificato, necessari per completare la configurazione sul lato Okta.
Okta può utilizzare OneIdP per l'autenticazione in due modi:
- Solo fattore: Okta tratta OneIdP come un fattore di possesso, il che significa che agisce come un ulteriore livello di autenticazione (come MFA).
- Solo SSO: Okta tratta OneIdP come metodo di accesso primario e lo utilizza come credenziale principale per l'accesso degli utenti.
Una volta completata la configurazione sulla Okta Admin Console, tornare alla Scalefusion Dashboard e fare clic su Avanti procedere.
Passaggio 6: applicare l'accesso condizionale (facoltativo ma consigliato)
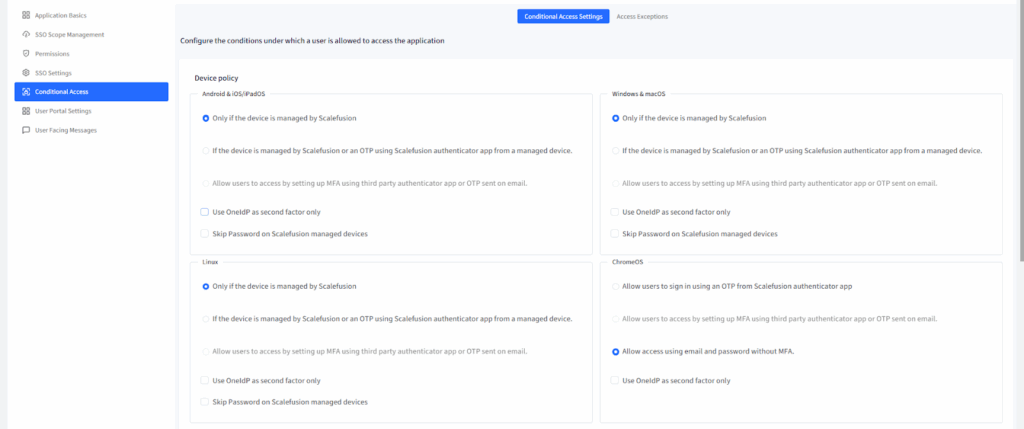
L'accesso condizionale consente agli amministratori IT di applicare criteri di accesso basati su dispositivo e browser, garantendo che solo gli utenti e i dispositivi conformi possano accedere a Okta tramite SSO.
Criteri dei dispositivi
Per i dispositivi Android, iOS/iPadOS, Windows, macOS, Linux e ChromeOS, scegli una delle seguenti opzioni:
- Solo se il dispositivo è gestito da Scalefusion — accedi a Okta solo dai dispositivi registrati su Scalefusion.
- Se gestito da Scalefusion o OTP su non gestito — consentire l'accesso se:
- Il dispositivo è gestito (accesso diretto), oppure
- Il dispositivo non è gestito ma è verificato tramite OTP dall'app Scalefusion Authenticator.
- Il dispositivo è gestito (accesso diretto), oppure
- Consenti tramite MFA/OTP — applica la verifica MFA o OTP (funziona solo se MFA è abilitato nelle Impostazioni directory).
- Utilizzare OneIdP solo come secondo fattore — consente a OneIdP di agire come ulteriore livello di verifica dopo l'accesso principale.
- Salta la password sui dispositivi gestiti — consente agli utenti di saltare l'inserimento delle password sui dispositivi gestiti (tranne ChromeOS).
Nota: La funzione "Salta password" verrà disabilitata automaticamente se è abilitata l'opzione "Usa OneIdP solo come secondo fattore".
Politica del browser
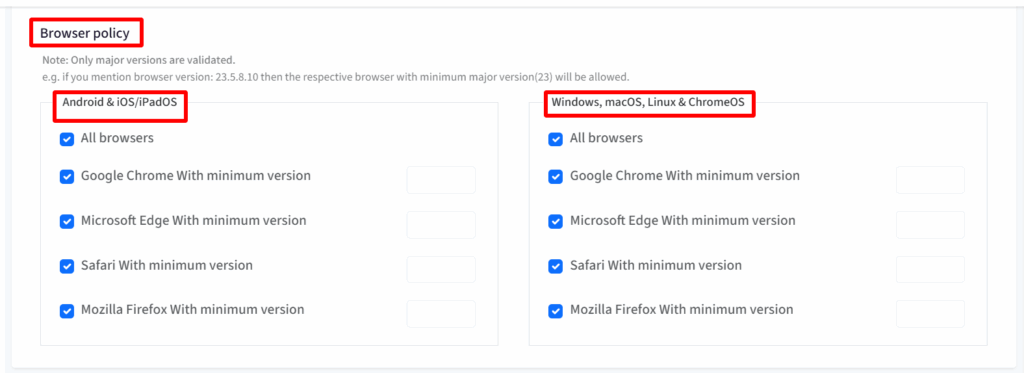
Puoi consentire o limitare l'accesso al browser in base ai requisiti della tua organizzazione:
- Consenti tutti i browser (impostazione predefinita).
- Limita l'accesso a browser specifici (Chrome, Edge, Safari, Firefox) con versioni minime definite.
- A soli versioni principali sono convalidati (ad esempio, versione 23.5.8.10 = versione 23+).
Eccezioni di accesso
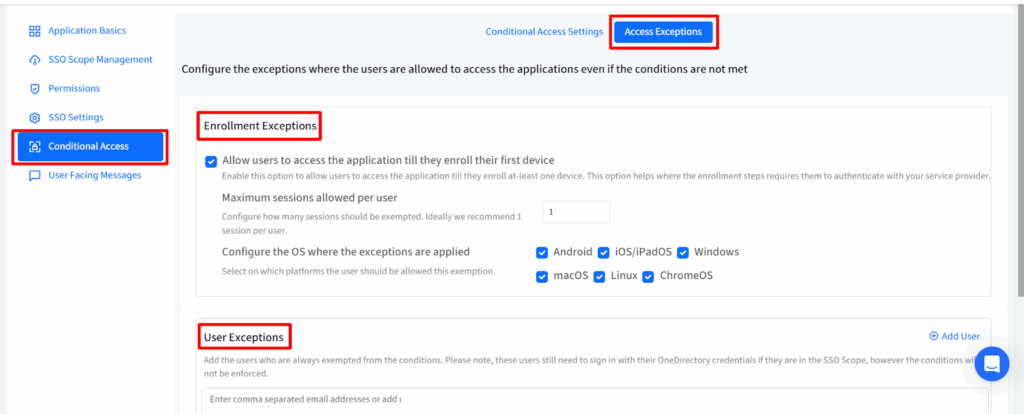
Le eccezioni consentono un accesso limitato anche se le condizioni non sono soddisfatte:
- Eccezioni all'iscrizione:
- Consenti agli utenti di accedere a Okta finché non registrano il loro primo dispositivo.
- Limita le sessioni per utente (consigliato 1–3).
- Specificare a quali piattaforme del sistema operativo si applica.
- Eccezioni utente:
- Aggiungere utenti specifici (tramite e-mail) che possono aggirare le restrizioni del dispositivo/browser ma che possono comunque autenticarsi tramite OneIdP.
Dopo aver impostato i criteri di accesso condizionale, fare clic su Avanti.
Passaggio 7: personalizzare i messaggi utente
I messaggi rivolti all'utente aiutano gli amministratori a creare istruzioni chiare per gli utenti finali quando l'accesso è bloccato.
È possibile personalizzare i messaggi per quanto segue:
- Dispositivo non conforme: Visualizzato quando il dispositivo dell'utente non è registrato o non soddisfa i requisiti dei criteri.
- Browser non conforme: Visualizzato quando il browser dell'utente è obsoleto o non supportato.
- Accesso negato: Mostrato per qualsiasi altra restrizione di accesso.
Scalefusion fornisce messaggi predefiniti che puoi modificare per adattarli meglio al tono e alle politiche della tua organizzazione.
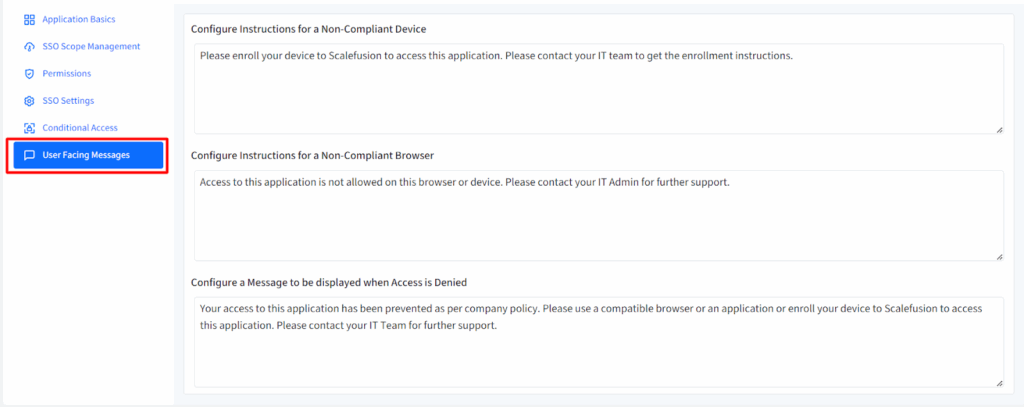
Dopo aver effettuato gli aggiornamenti, fare clic su Salva.
Passaggio 8: configurare Okta solo per Factor
- Nel Console di amministrazione Okta, Andare al Sicurezza > Fornitori di identità.
- Clicchi Aggiungi provider di identità.
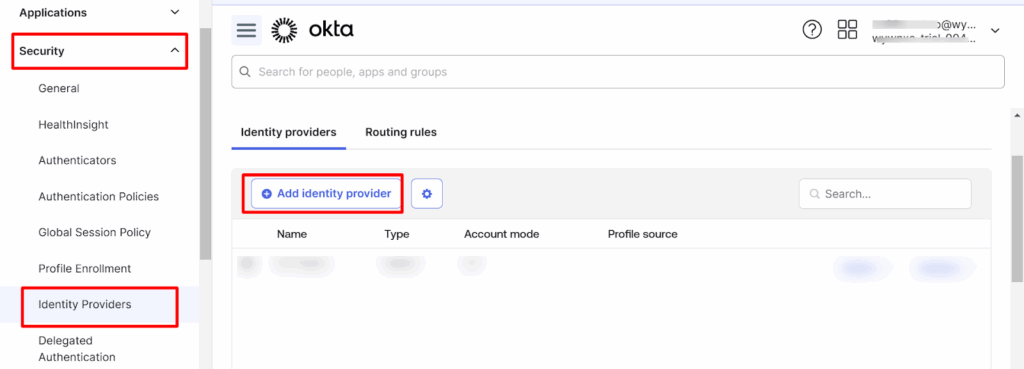
- Sotto Seleziona il fornitore di identitàscegli SAML 2.0 e fare clic su Avanti.
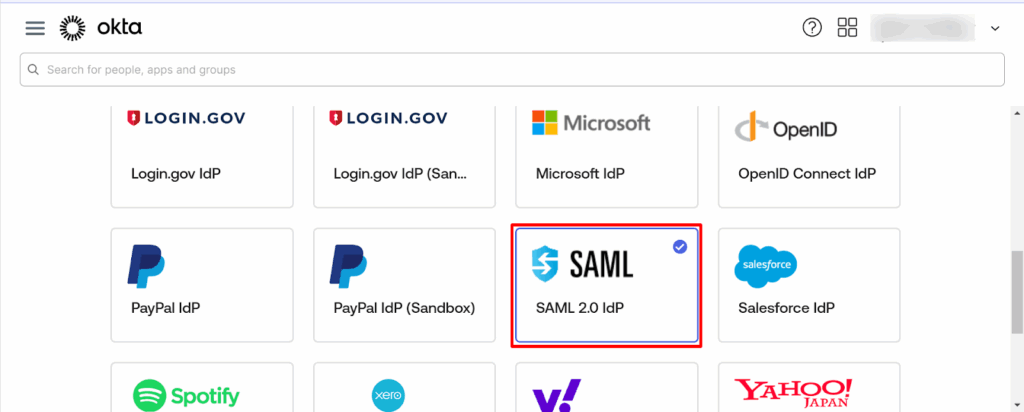
- Inserisci i seguenti dettagli:
- Nome e Cognome: Immettere un nome per la configurazione.
- Utilizzo IDP: Seleziona Solo fattore.
- Impostazioni del protocollo SAML:
- URI dell'emittente: copiare il ID entità OneIdP/URL emittente dalla dashboard di Scalefusion (impostazioni SSO).
- URL di Single Sign-On IdP: copiare il URL SSO OneIdP dalla dashboard di Scalefusion.
- Certificato di firma IdP: Scarica la Certificato di verifica da Scalefusion e caricarlo in Okta.
- Richiesta vincolante: Seleziona Reindirizzamento HTTP.
- URI dell'emittente: copiare il ID entità OneIdP/URL emittente dalla dashboard di Scalefusion (impostazioni SSO).
- Nome e Cognome: Immettere un nome per la configurazione.
- Clicchi Finitura salvare.
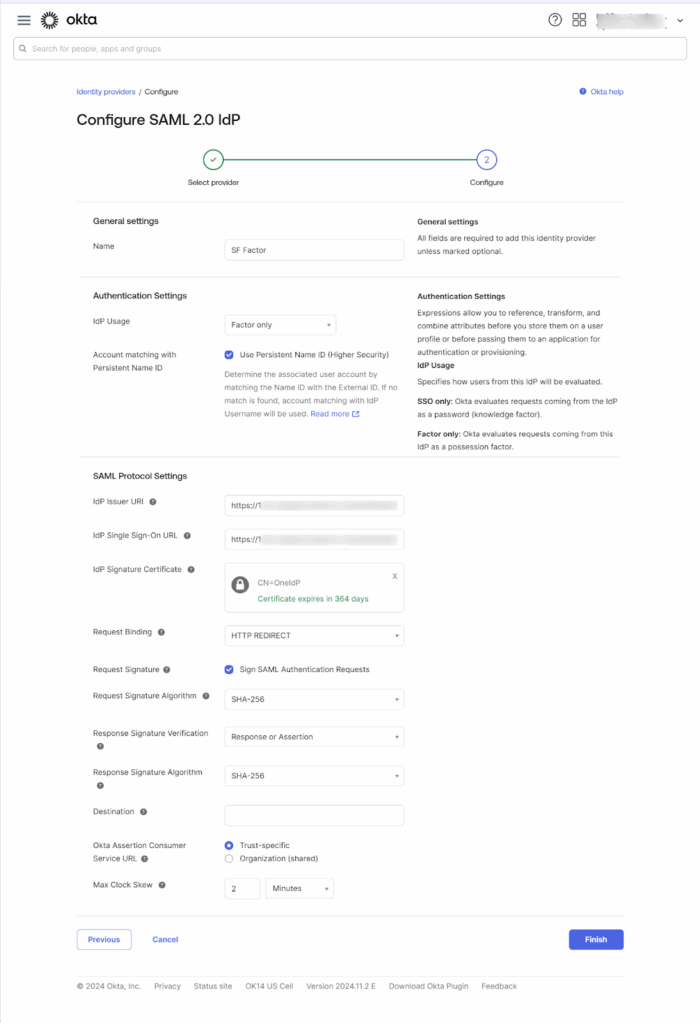
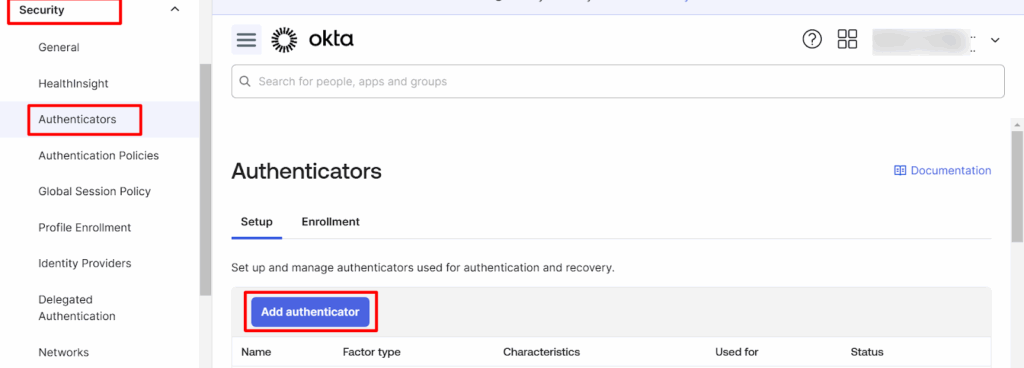
- Vai su Sicurezza > Autenticatori → clic Aggiungi autenticatore.
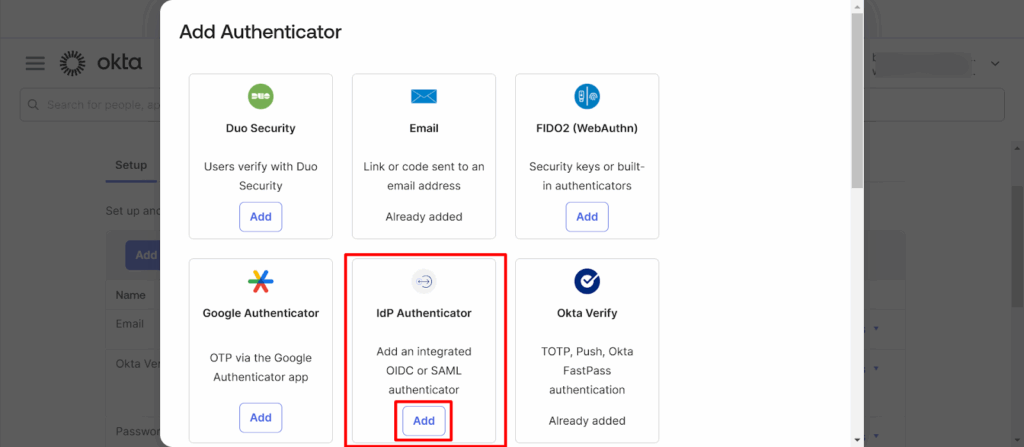
- Sotto il Autenticatore IdP , fai click su Aggiungi.
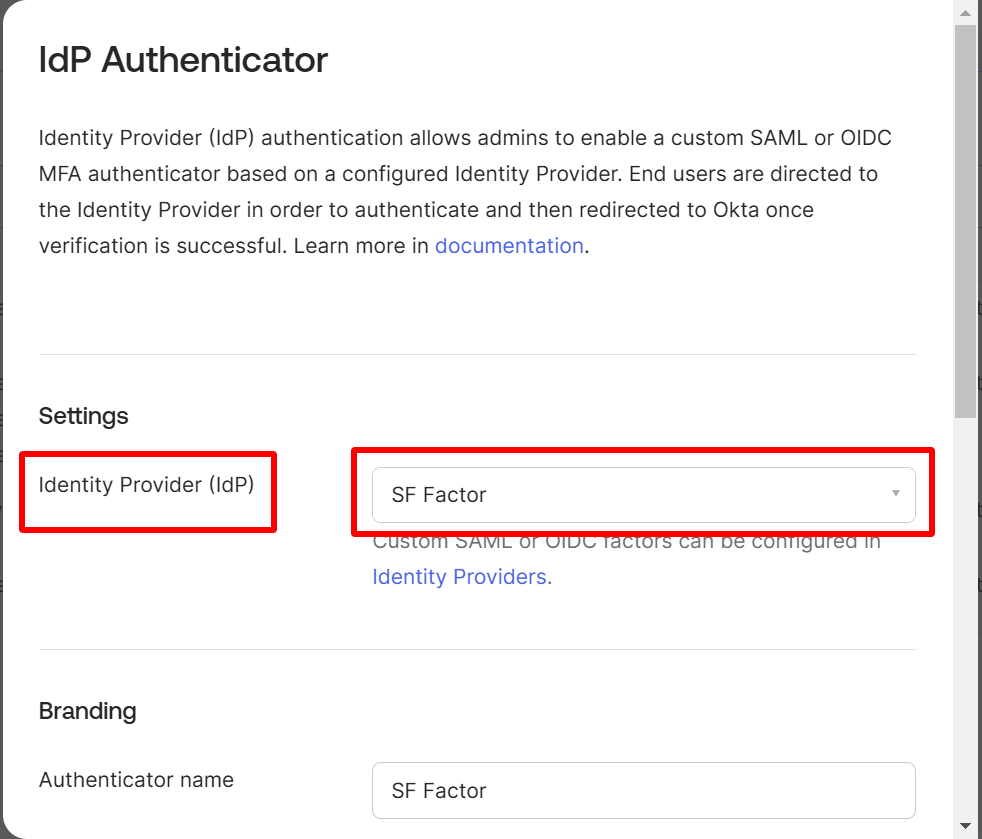
- Scegli il provider di identità creato sopra e clicca Salva.
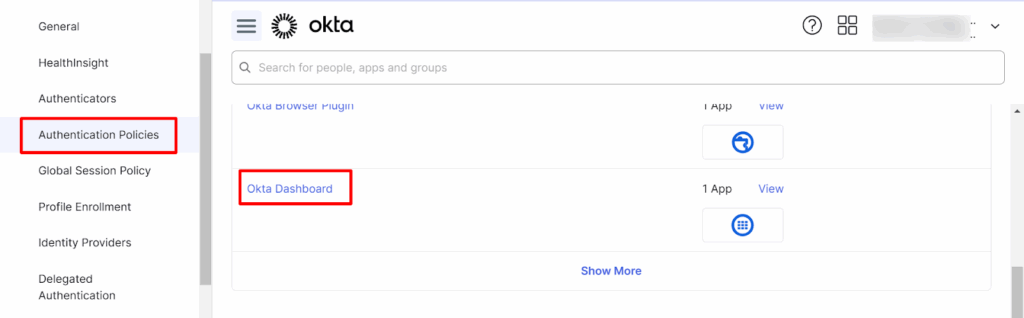
- Accedere a Sicurezza > Criteri di autenticazione → clic Pannello di controllo Okta.
- Clicchi Azioni > Modifica, quindi configurare:
- L'utente deve autenticarsi con: Seleziona Password / IDP + un altro fattore.
- Metodi di autenticazione: Seleziona Consenti metodi di autenticazione specifici e scegli Autenticatore IdP.
- L'utente deve autenticarsi con: Seleziona Password / IDP + un altro fattore.
- Clicchi Salva.
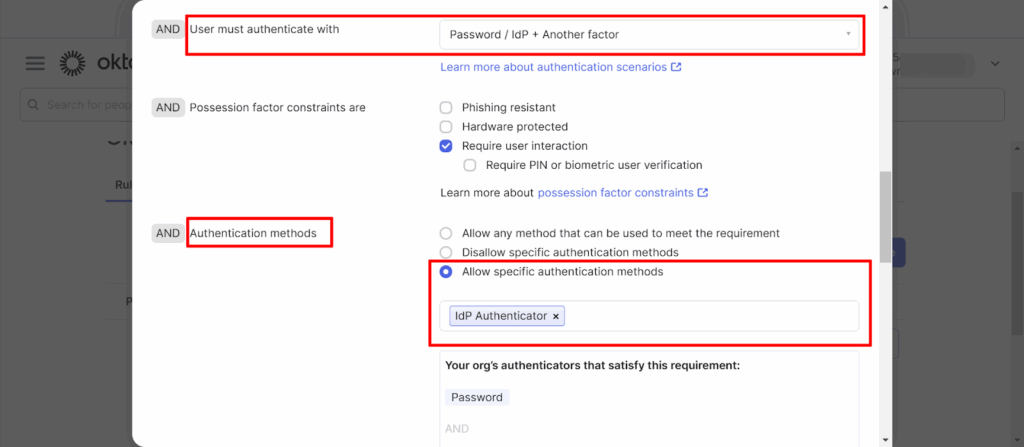
- Vai su Sicurezza > Autenticatori > Scheda Registrazione, fare clic su Modifica in Azioni.
- Per l'IdP creato, impostare Obbligatorio, quindi fare clic Aggiorna politica.

Accesso utente a Okta solo con Factor
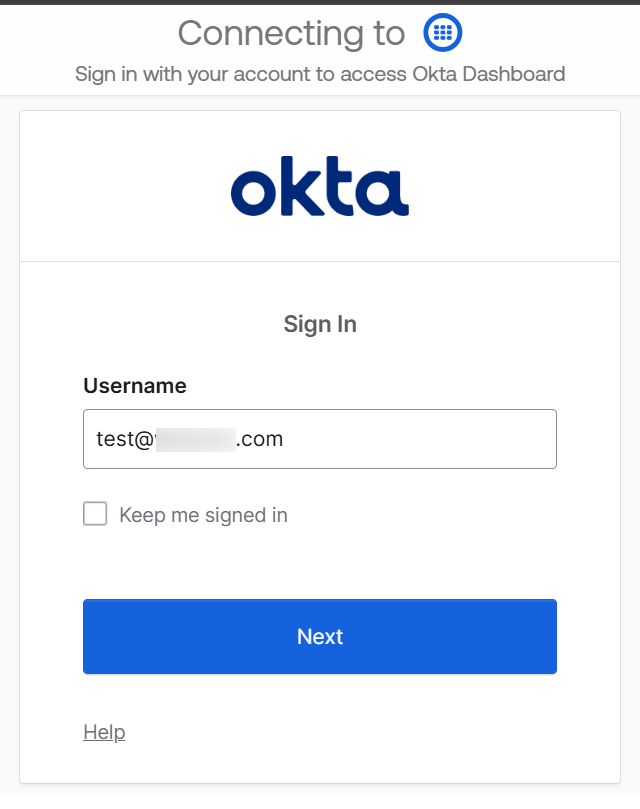
- Vai Pagina di accesso Okta e inserisci l'URL della tua organizzazione.
- Inserisci il tuo Nome utente e password Okta.
- Ti verrà chiesto di verificare utilizzando la configurazione creata sulla console Okta: fai clic Verifica.
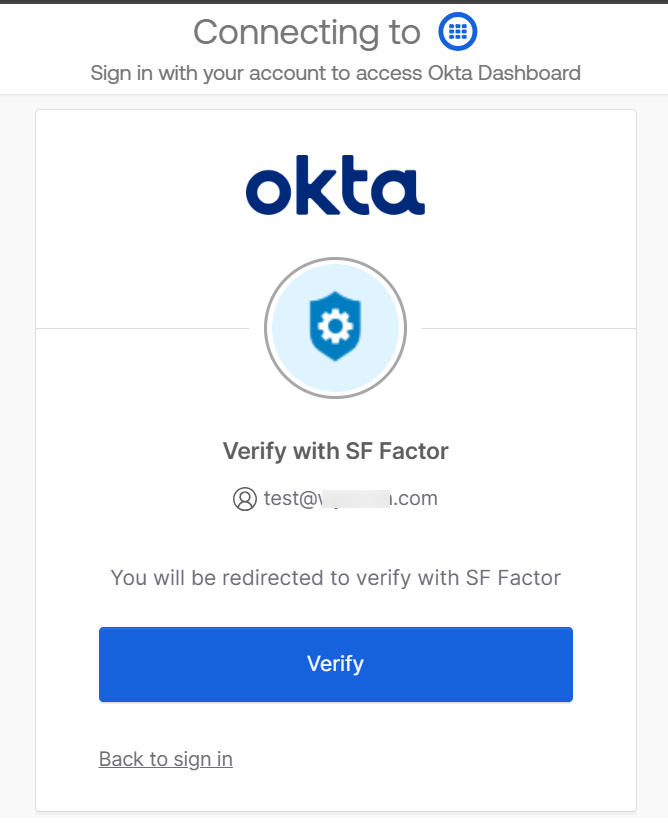
- Verrai reindirizzato al file Pagina OneIdP per il controllo di conformità.
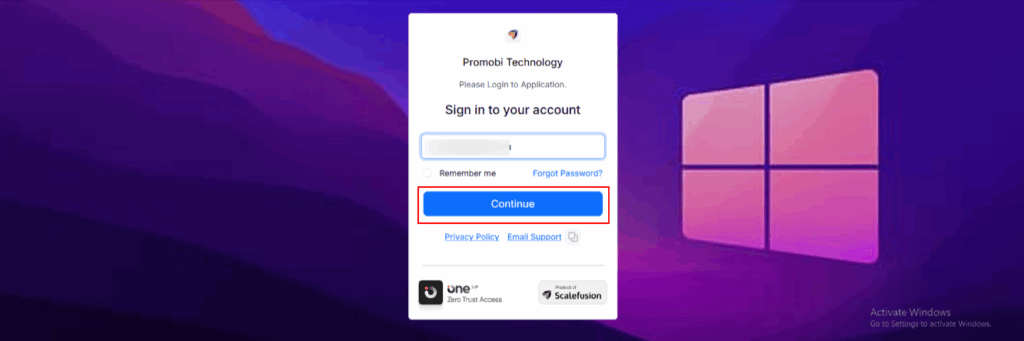
- Inserisci le tue credenziali OneIdP e clicca Accedi.
Nota: Se nell'accesso condizionale è abilitata l'opzione "Usa OneIdP solo come secondo fattore", non verrai reindirizzato alla pagina di accesso di OneIdP.
OneIdP verificherà automaticamente la conformità e ti collegherà a Okta.
Ora dovresti aver effettuato l'accesso a Okta.
Configura Okta solo per SSO
- Nel Console di amministrazione Okta, Andare al Sicurezza > Fornitori di identità.
- Clicchi Aggiungi provider di identità.
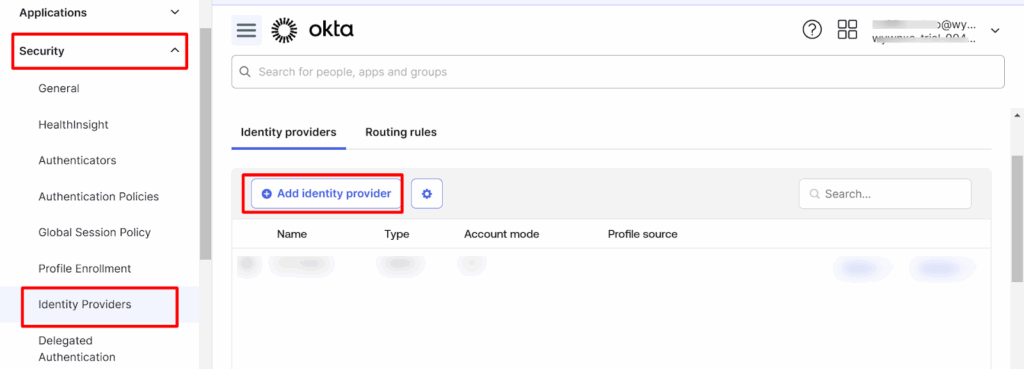
- Sotto Seleziona il fornitore di identitàscegli SAML 2.0 e fare clic su Avanti.
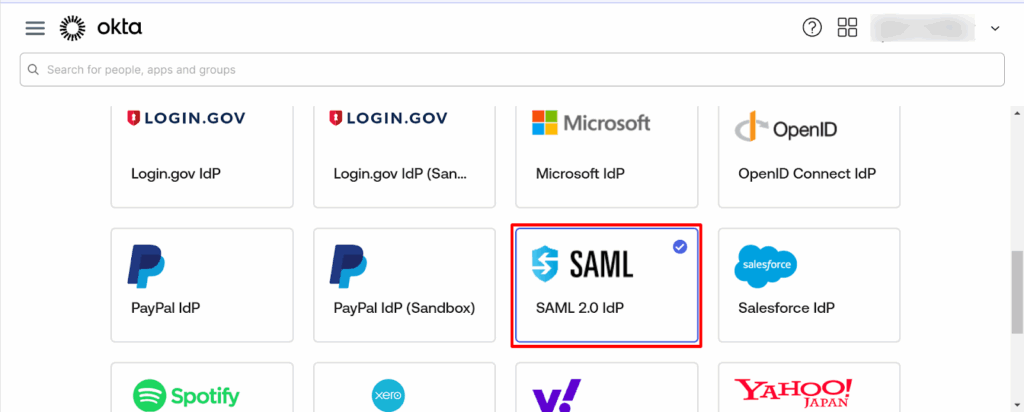
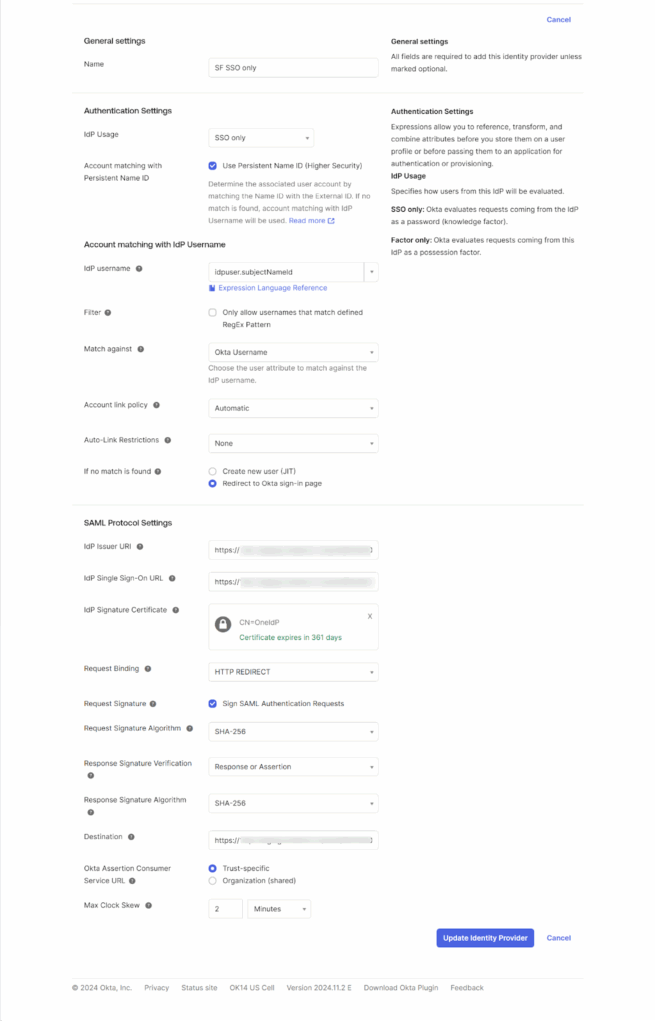
- Inserisci i seguenti dettagli:
- Nome e Cognome: Immettere un nome per la configurazione.
- Utilizzo IDP: Seleziona Solo SSO.
- Corrispondenza account con nome utente IdP:
- Nome utente IdP: Seleziona idpuser.subjectNameId.
- Politica di collegamento dell'account: Seleziona Automatico.
- Nome utente IdP: Seleziona idpuser.subjectNameId.
- Impostazioni del protocollo SAML:
- URI dell'emittente: copiare il ID entità OneIdP/URL emittente dalla dashboard di Scalefusion.
- URL di Single Sign-On IdP: copiare il URL SSO OneIdP.
- Certificato di firma IdP: Scarica la Certificato di verifica da Scalefusion e caricarlo in Okta.
- Richiesta vincolante: Seleziona Reindirizzamento HTTP.
- URI dell'emittente: copiare il ID entità OneIdP/URL emittente dalla dashboard di Scalefusion.
- Nome e Cognome: Immettere un nome per la configurazione.
- Clicchi Finitura.
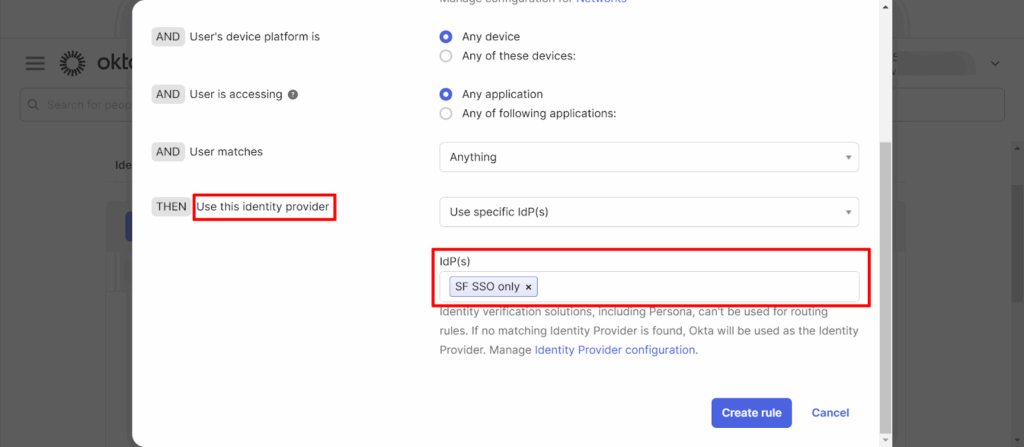
- Vai su Fornitori di identità > Regole di routing e fare clic su Aggiungi regola di routing.
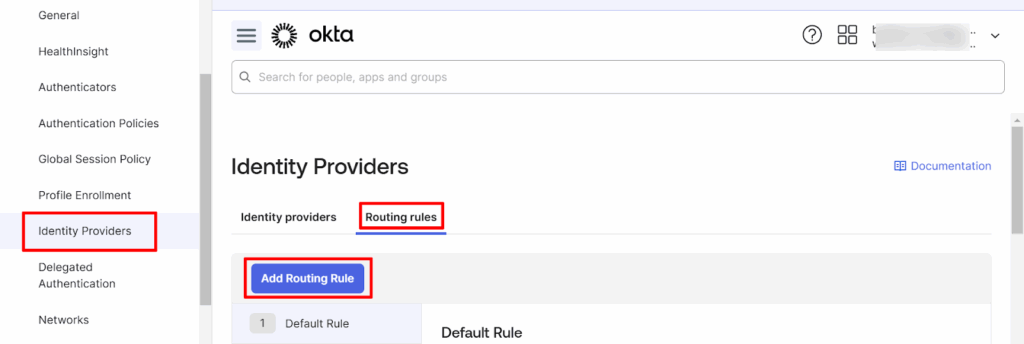
- Seleziona il provider di identità che hai creato e fai clic su Crea regola.
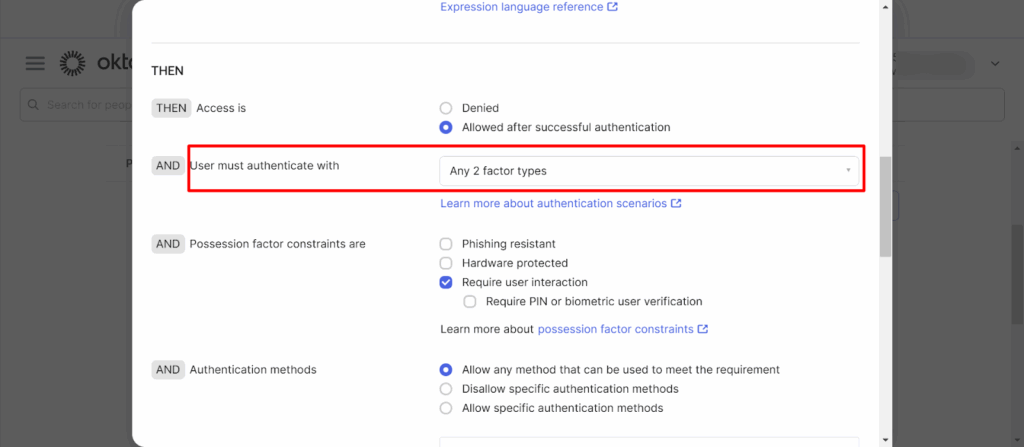
- Accedere a Sicurezza > Criteri di autenticazione → clic Pannello di controllo Okta.
- Clicchi Azioni > Modifica.
- Sotto L'utente deve autenticarsi con, selezionare Due fattori qualsiasi.
Accesso utente a Okta solo con SSO
- Vai Pagina di accesso Okta e inserisci l'URL della tua organizzazione.
- Okta ti reindirizzerà automaticamente al Pagina di accesso OneIdP.
- Inserisci il tuo Credenziali OneIdP e fare clic su Accedi.
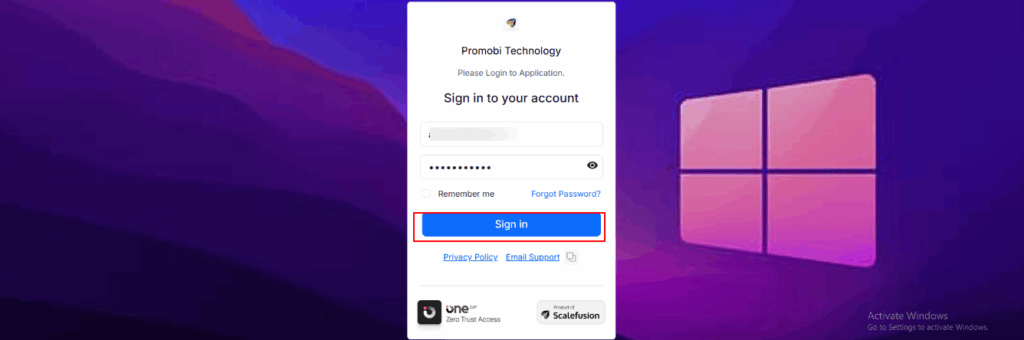
- Una volta effettuata la verifica, accederai a Okta.
Nota: una volta configurato l'SSO per Okta, questo verrà applicato a tutti gli account utente, compresi gli account amministratore.
Anche gli amministratori dovranno effettuare l'accesso tramite OneIdP.
Sincronizza gli utenti tra Scalefusion e Okta
- Nel Console di amministrazione Okta, Andare al Sicurezza > Fornitori di identità.
- Clicchi Aggiungi provider di identità → seleziona SAML 2.0 → clic Avanti.
- Digita il seguente:
- Nome e Cognome: Inserisci un nome.
- Utilizzo IDP: Seleziona Solo SSO.
- Sotto Se non viene trovata alcuna corrispondenza, abilitare Crea nuovo utente (JIT).
- Nome e Cognome: Inserisci un nome.
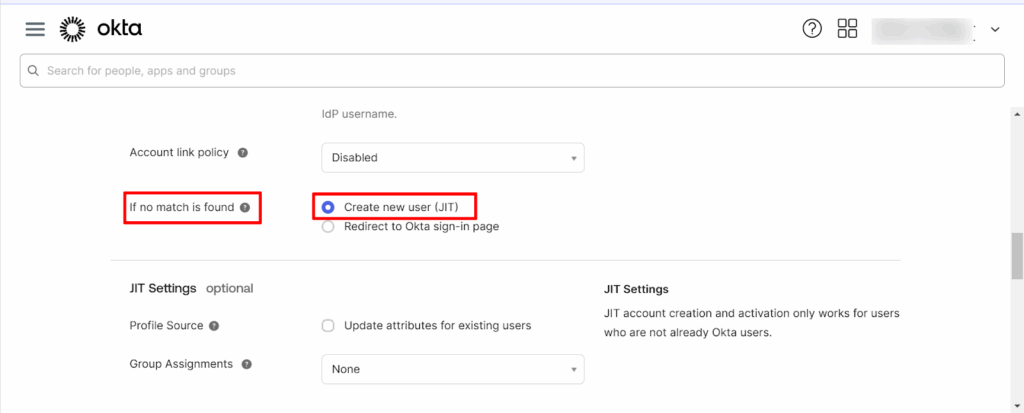
- Clicchi Finitura.
- Vai Pannello di controllo di Scalefusion, aprire la configurazione Okta SSO.
- Accedere a Impostazioni SSO > Attributi personalizzati e aggiungere gli attributi personalizzati richiesti.
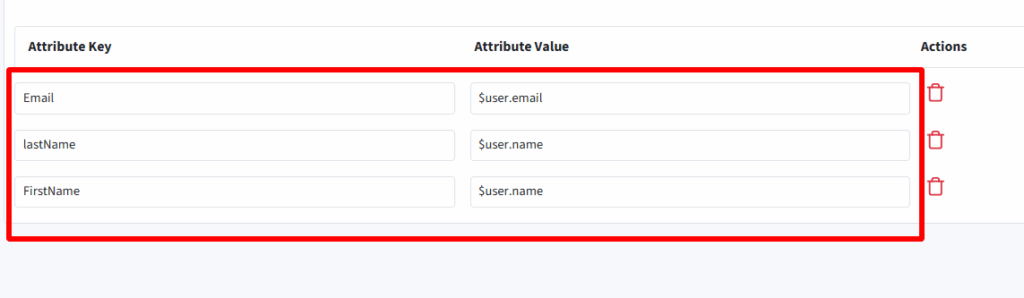
- Clicchi Salva.
Ora, quando un utente accede per la prima volta a Okta tramite OneIdP, lo stesso utente verrà automaticamente aggiunto al portale Okta.
Fatto! Il tuo ambiente Okta è ora protetto con OneIdP SSO.
Gli utenti possono accedere senza problemi utilizzando le credenziali OneIdP e gli amministratori IT possono gestire i criteri di accesso, le regole di conformità e la sincronizzazione degli utenti, il tutto da un'unica console.
Configurare senza problemi SSO per Okta con Scalefusion OneIdP
Abilitare l'SSO per Okta è uno dei passaggi più semplici ma efficaci verso la creazione di uno spazio di lavoro digitale sicuro. Riduce le difficoltà di accesso per gli utenti e offre all'IT piena visibilità su chi accede a cosa e quando.
Con ScalefusionOneIdPGli amministratori possono spingersi ancora oltre automatizzando l'onboarding, abilitando l'accesso senza password e applicando Zero Trust su ogni dispositivo e app. Invece di dover gestire le password, gli utenti possono accedere istantaneamente a tutto ciò di cui hanno bisogno tramite un unico login sicuro Okta con SSO.
Per i team IT, significa meno processi manuali, maggiore conformità e controllo totale da un unico pannello di controllo.
In che modo OneIdP migliora Okta SSO?
- Accesso senza password: Utilizzare OTP, dati biometrici o notifiche push al posto delle password.
- Gestione centralizzata delle identità: Controlla tutti gli account utente, le app e i dispositivi da un'unica dashboard.
- Applicazione Zero Trust: Verificare sia l'identità dell'utente che la postura del dispositivo prima di concedere l'accesso.
- Provisioning SCIM: Automatizza la creazione e la rimozione degli utenti per evitare account obsoleti.
- Regole di accesso basate sul dispositivo: Consenti solo ai dispositivi conformi di accedi con SSO Okta e bloccare gli endpoint rischiosi.
Insieme, Okta e Scalefusion OneIdP aiutano le organizzazioni a ottenere un'esperienza di autenticazione sicura e senza intoppi, che gli utenti apprezzano davvero.

Altre guide alla configurazione dell'SSO
- Come configurare l'SSO di Dropbox
- Come configurare l'SSO di HubSpot
- Come configurare l'SSO di Salesforce
DOMANDE FREQUENTI
1. In che modo Okta Single Sign-On migliora la sicurezza dell'accesso?
Okta Single Sign-On migliora la sicurezza degli accessi centralizzando l'autenticazione tramite una piattaforma di identità affidabile. Riduce la dipendenza da password multiple e aiuta a prevenire il phishing, il riutilizzo delle credenziali e gli accessi non autorizzati applicando policy di accesso sicure.
2. Chi dovrebbe utilizzare l'integrazione Okta SSO?
L'integrazione Okta SSO è ideale per le organizzazioni che gestiscono più applicazioni, team remoti o ibridi e ambienti aziendali che richiedono una gestione centralizzata delle identità e degli accessi con controlli di sicurezza più rigorosi.
3. Okta SSO può essere utilizzato per applicazioni cloud e on-premise?
Sì, Okta SSO può essere utilizzato sia per applicazioni cloud che on-premise. Supporta ambienti IT ibridi fornendo un unico metodo di autenticazione tra strumenti SaaS e sistemi interni.
4. L'integrazione Okta SSO può supportare modelli di sicurezza Zero Trust?
Sì, l'integrazione Okta SSO supporta modelli di sicurezza zero-trust verificando l'identità dell'utente prima di concedere l'accesso, indipendentemente dalla posizione o dalla rete. Ogni richiesta di accesso viene autenticata tramite policy centralizzate.
5. In che modo l'integrazione Okta SSO semplifica la gestione del ciclo di vita dell'identità?
L'integrazione di Okta SSO semplifica la gestione del ciclo di vita delle identità consentendo ai team IT di gestire centralmente l'onboarding degli utenti, i cambi di ruolo e l'offboarding. L'accesso può essere concesso o revocato all'istante, riducendo i rischi per la sicurezza e gli sforzi amministrativi.

