

È possibile configurare l'SSO per Salesforce collegando Salesforce a un provider di identità, configurando l'autenticazione SAML o OpenID Connect, scambiando metadati o dettagli del certificato, assegnando gli utenti e testando il flusso di accesso. Ciò consente ai dipendenti di accedere a Salesforce con un'unica identità aziendale sicura, mentre i team IT gestiscono centralmente l'autenticazione, l'autenticazione a più fattori (MFA), le policy di accesso, le autorizzazioni utente e la sicurezza degli account.
Punti chiave
Salesforce SSO centralizza l'autenticazione tramite un provider di identità affidabile, aiutando le organizzazioni a semplificare l'accesso degli utenti, rafforzare la sicurezza e applicare policy di accesso coerenti tra gli account Salesforce.
- Completa prima i prerequisiti: Verifica il dominio organizzativo, aggiungi gli utenti Salesforce alla piattaforma di identità, migrali a OneIdP e assicurati che gli amministratori dispongano dei privilegi Salesforce necessari.
- Configura la connessione SAML: Scambia l'URL dell'emittente, l'ID dell'entità, l'URL SSO, il certificato di verifica e l'URL di disconnessione tra OneIdP e Salesforce per stabilire una relazione di autenticazione affidabile.
- Controlla chi può utilizzare l'SSO: Gli amministratori possono consentire l'accesso a tutti gli utenti importati o solo agli utenti assegnati e definire regole di revoca della sessione quando gli utenti vengono assegnati, rimossi o quando le configurazioni cambiano.
- Applicare le politiche di accesso condizionale: I team IT possono limitare l'accesso a Salesforce in base allo stato di gestione del dispositivo, al tipo e alla versione del browser, ai requisiti di autenticazione a più fattori (MFA) o di password monouso (OTP) e ad eccezioni selezionate per utenti o registrazioni.
- Automatizzare il provisioning degli utenti: Il provisioning Just-in-Time di Salesforce può creare automaticamente account utente al primo accesso, a condizione che le impostazioni di identità SAML e gli attributi personalizzati richiesti siano configurati correttamente.
Quando si pensa agli strumenti aziendali che contengono i dati più critici della propria azienda, dalle pipeline di vendita ai record dei clienti, Salesforce è probabilmente in cima alla lista. È il cuore digitale di molte organizzazioni. Tuttavia, con così tanti utenti che accedono quotidianamente, da team e dispositivi diversi, gestire l'accesso in modo sicuro può essere complicato.
È qui che entra in gioco Salesforce SSO (Single Sign-On). Invece di dover gestire più password o affidarsi ad accessi non sicuri, SSO consente ai dipendenti di utilizzare un'unica identità verificata in tutte le loro app.
Questa guida ti illustrerà tutto ciò che devi sapere sul single sign-on di Salesforce, incluso come configurare il SSO di Salesforce utilizzando Scalefusion OneIdP, una soluzione sicura. piattaforma di gestione delle identità progettato per semplificare l'accesso e far rispettare i principi di fiducia zero.
Perché abilitare SSO per Salesforce?
Salesforce è il fulcro delle operazioni aziendali per i team di vendita, marketing, supporto e leadership. Tuttavia, con così tanti dati sensibili dei clienti e dell'azienda archiviati in un unico posto, l'accesso basato su password non è più sufficiente.
Senza SSO, le aziende si trovano ad affrontare alcuni problemi ricorrenti:
- I dipendenti riutilizzano le password su diversi strumenti, aumentando il rischio di furto di credenziali.
- I team IT trascorrono ore a reimpostare le password dimenticate.
- L'eliminazione di un utente può richiedere giorni, lasciando delle lacune nella sicurezza.
Abilitando Salesforce SSO, le aziende centralizzano l'autenticazione e riducono i rischi. Invece di dover accedere direttamente a Salesforce, gli utenti si autenticano tramite un account attendibile. Provider di identità (IdP) come Scalefusion OneIdP, che verifica l'identità prima di concedere l'accesso.
Questa configurazione significa:
- Solo gli utenti verificati su dispositivi conformi possono accedere a Salesforce.
- L'attività di accesso è più facile da monitorare e verificare.
- L'esperienza utente migliora poiché un unico accesso garantisce l'accesso a tutte le app necessarie.
In breve, l'accesso Single Sign-On di Salesforce migliora sia la sicurezza che la praticità, garantendo la fluidità delle operazioni aziendali senza compromettere la sicurezza.
Vantaggi dell'abilitazione di Salesforce SSO
Ecco alcuni chiari vantaggi derivanti dall'abilitazione di Salesforce SSO per la tua organizzazione:
- Un unico accesso per tutte le app: Con l'accesso a Salesforce con SSO, i dipendenti non devono più ricordare più nomi utente e password. Un unico accesso tramite il provider di identità consente loro di accedere a Salesforce, insieme ad altre app aziendali connesse come Slack, Dropbox o HubSpot.
- Controllo accessi centralizzato: Gli amministratori possono visualizzare e gestire chi può accedere a Salesforce da un'unica posizione. Se un membro del team abbandona il team, l'accesso può essere revocato immediatamente dalla dashboard delle identità, senza dover accedere a più strumenti.
- Politiche di sicurezza coerenti: Abilitando l'accesso Single Sign-On a Salesforce, è possibile applicare le stesse regole di autenticazione a tutti gli utenti e dispositivi. Che si tratti di MFA, accesso senza password o verifica basata sul dispositivo, queste policy vengono applicate automaticamente.
- Meno problemi relativi alle password: Con meno credenziali da ricordare, gli utenti hanno meno probabilità di dimenticare le password o di cadere vittima di attacchi di phishing. Questo riduce drasticamente le richieste di reimpostazione delle password all'helpdesk.
- Conformità e preparazione all'audit: Ogni accesso Salesforce con un evento SSO può essere monitorato. I team IT ottengono un audit trail completo di chi ha effettuato l'accesso a cosa, quando e da quale dispositivo, semplificando notevolmente la reportistica sulla conformità.
In parole povere, abilitare l'SSO per Salesforce riunisce sicurezza, conformità e semplicità d'uso in un unico flusso di lavoro fluido.
Come funziona Salesforce SSO?
La configurazione di Salesforce SSO funziona creando una relazione di trust sicura tra Salesforce (il fornitore di servizi) e Scalefusion OneIdP (il fornitore di identità).
Ecco il flusso di base:
- Un utente tenta di accedere con SSO Salesforce da un browser o da un'app mobile.
- Salesforce reindirizza la richiesta di accesso al provider di identità (OneIdP).
- OneIdP verifica l'identità dell'utente tramite password, controllo biometrico o metodo senza password.
- Una volta autenticato, l'utente accede automaticamente a Salesforce, senza bisogno di ulteriori credenziali.
Dietro le quinte, questa autenticazione utilizza SAML 2.0 o OIDC (OpenID Connect), garantendo una comunicazione sicura e crittografata tra entrambe le piattaforme.
Quindi, invece di dover gestire decine di password, gli utenti hanno un'identità gestita centralmente, mentre i team IT mantengono piena visibilità e controllo.
Guida passo passo: configurazione dell'SSO per Salesforce
Prima di iniziare il processo di configurazione di Salesforce SSO, assicurati che siano pronti i seguenti elementi:
- Il tuo dominio personalizzato è stato verificato in Scalefusion OneIdP.
- Tutti gli utenti Salesforce sono stati aggiunti alla dashboard di Scalefusion e migrati a OneIdP.
- Hai privilegi di amministratore Salesforce.
- Gli utenti vengono aggiunti anche al portale Salesforce.
Una volta completati questi controlli, sei pronto per configurare Salesforce SSO utilizzando Scalefusion OneIdP.
Ora esaminiamo passo dopo passo il processo di configurazione di Salesforce SSO.
Passaggio 1: creare la configurazione SSO in Scalefusion
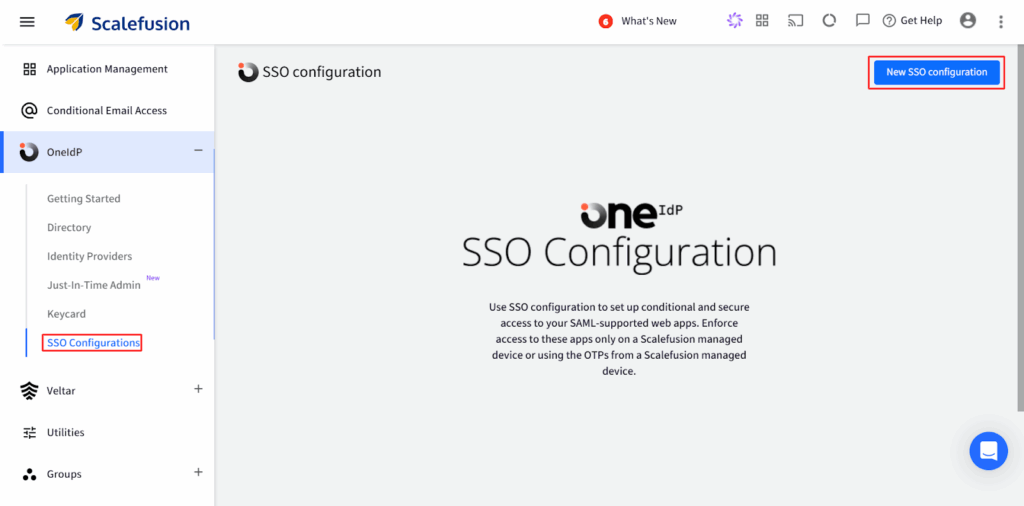
- Accedere al Pannello di controllo di Scalefusion → vai a OneIdP > Configurazione SSO.
- Clicchi Nuova configurazione SSO in alto a destra.
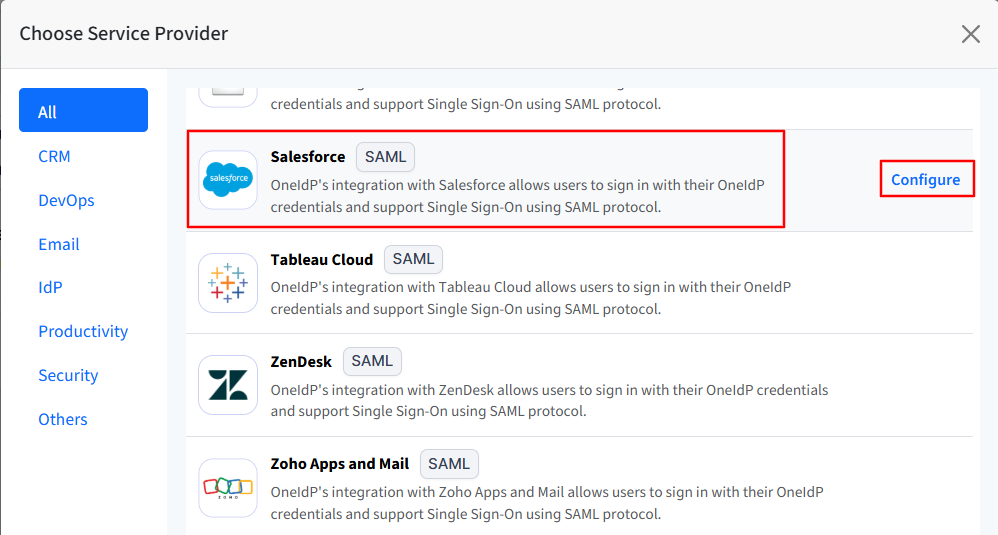
- Cercare Salesforce, selezionalo e fai clic Configurazione.
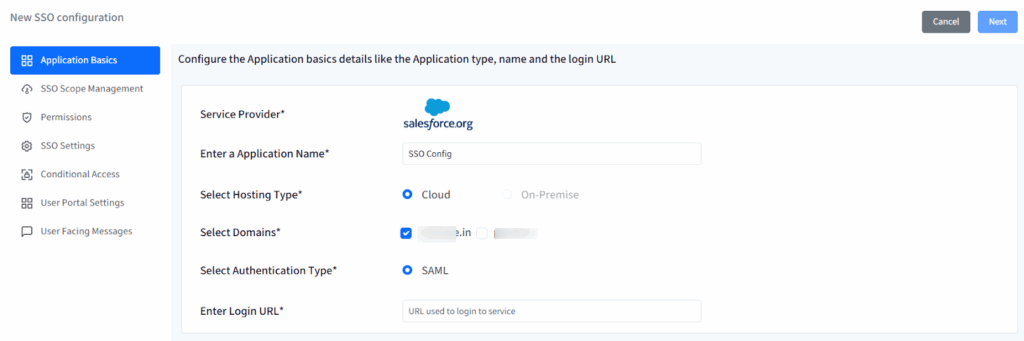
- Si aprirà la procedura guidata di configurazione con le seguenti schede:
- Nozioni di base sull'applicazione
- Gestione dell'ambito SSO
- Permessi
- Impostazioni SSO
- Accesso condizionale
- Messaggi rivolti all'utente
- Completa ogni sezione una alla volta. Puoi procedere solo dopo aver completato la scheda corrente.
Fase 2: Nozioni di base sull'applicazione
Inserisci i dettagli di base per la configurazione di Salesforce:
- Nome dell'applicazione: Immettere un nome per identificare questa configurazione (5–128 caratteri).
- Tipo di hosting: Impostato automaticamente come Cloud.
- domini: Scegli il/i tuo/i dominio/i OneIdP verificati.
- Tipo di autenticazione: Impostato automaticamente come SAML.
- URL di accesso: Inserisci l'URL di accesso a Salesforce.
Clicchi Avanti quando fatto.
Fase 3: Gestione dell'ambito SSO
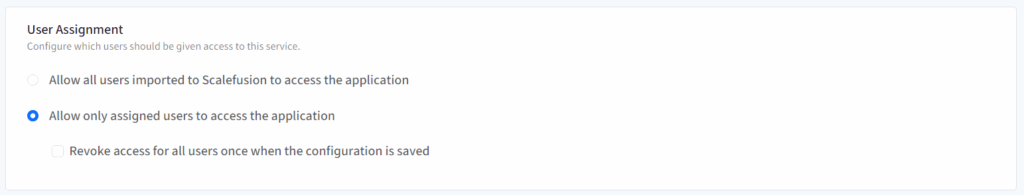
Questa sezione definisce chi può utilizzare SSO e come vengono gestite le sue sessioni.
Assegnazione utente:
- Consenti a tutti gli utenti importati in Scalefusion: Concede l'accesso a tutti gli utenti del dominio migrati su OneIdP.
- Consenti solo agli utenti assegnati: Solo gli utenti assegnati manualmente potranno accedere a Salesforce tramite SSO.
Revoca l'accesso a tutti gli utenti una volta salvato:
- Disconnette tutti gli utenti attualmente assegnati dopo aver salvato le modifiche.
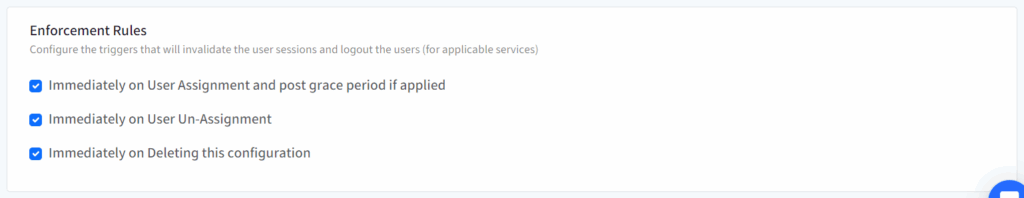
Norme di applicazione:
- Disconnettersi dopo l'assegnazione dell'utente.
- Disconnettersi quando l'utente viene annullato.
- Disconnettersi quando questa configurazione SSO viene eliminata.
Clicchi Avanti per continuare.
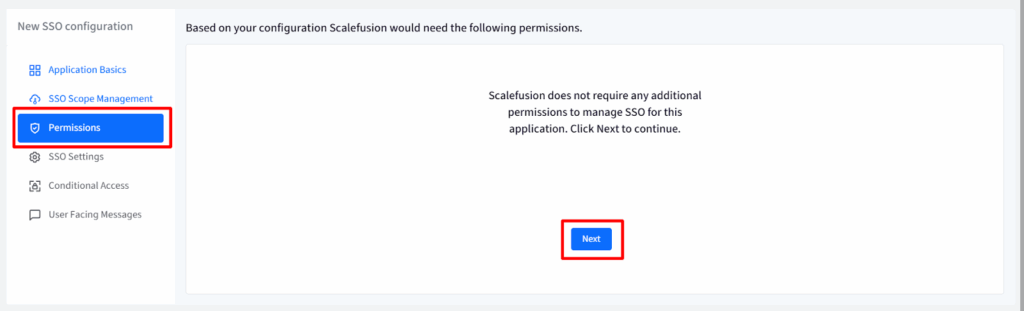
Passaggio 4: Autorizzazioni
Non sono necessarie autorizzazioni aggiuntive per Salesforce. Fare clic Avanti.
Passaggio 5: Impostazioni SSO
Questa sezione consente di configurare Salesforce come fornitore di servizi e di collegarlo a OneIdP utilizzando impostazioni basate su SAML.
Configura in Salesforce
- Accedi al tuo Console di amministrazione Salesforce → vai a Impostazioni > Apri Impostazioni avanzate (questo si apre in una nuova scheda).
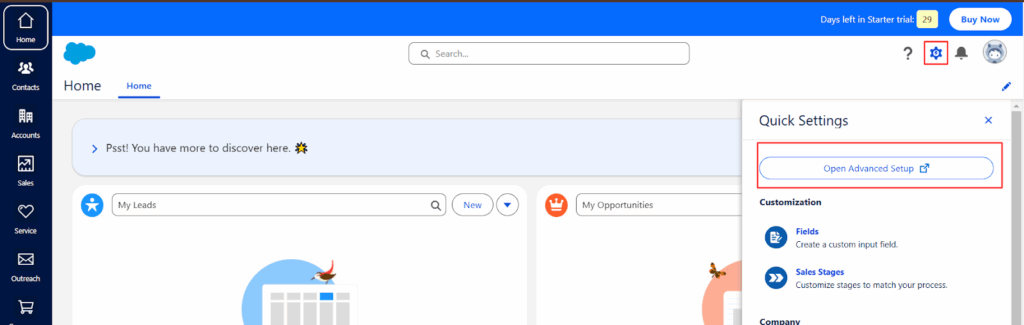
- Nel pannello di sinistra, cerca Identità → clic Impostazioni Single Sign-On → clic New per Impostazioni Single Sign-On SAML.
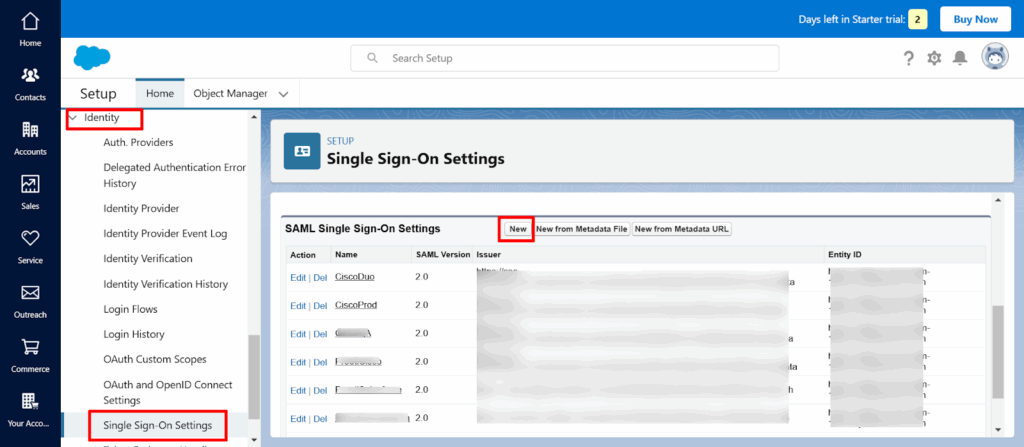
- Nel modulo di configurazione SAML, immettere i seguenti dettagli:
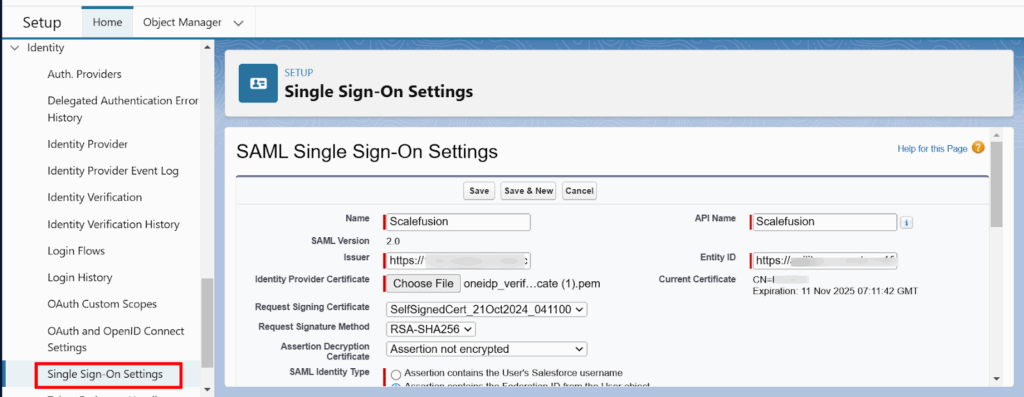
- Nome e Cognome: Inserisci un nome per la tua configurazione.
- Nome API: Puoi usare lo stesso nome.
- Emittente: copiare il ID entità OneIdP / URL emittente da Scalefusion (sotto Impostazioni SSO) e incollalo qui.
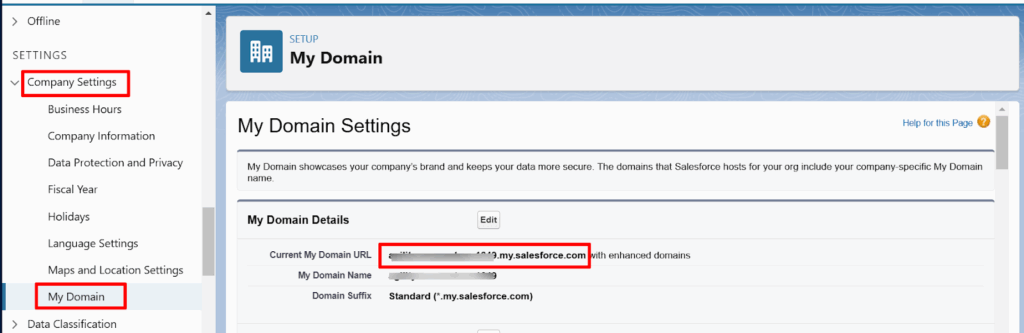
- ID entità: Copia il tuo URL attuale del mio dominio da Salesforce (Impostazioni > Impostazioni aziendali > Il mio dominio) e incollalo qui.
Assicurati che l'ID entità inizi con https://
- Certificato del fornitore di identità: Scarica la Certificato di verifica dalla dashboard di Scalefusion (impostazioni SSO) e caricarlo.
- URL di accesso al provider di identità: copiare il URL SSO OneIdP da Scalefusion e incollalo qui.
- Tipo di identità SAML: Seleziona L'asserzione contiene il nome utente Salesforce dell'utente.
- Richiesta vincolante avviata dal fornitore di servizi: Seleziona Reindirizzamento HTTP.
- Vedi Disconnessione singola abilitata.
- URL di disconnessione singola del provider di identità: copiare il URL SLO OneIdP da Scalefusion e incollalo qui.
- Clicchi Salva per completare l'installazione.
- Ritorna al Pannello di controllo di Scalefusion e fare clic su Avanti per continuare.
Passaggio 6: Accesso condizionale
L'accesso condizionale consente di controllare come e da quali dispositivi o browser gli utenti accedono a Salesforce tramite SSO.
Criteri dei dispositivi
Per Android, iOS/iPadOS, Windows, macOS, Linux e ChromeOS, scegli:
- Solo se il dispositivo è gestito da Scalefusion: Gli utenti possono accedere solo dai dispositivi gestiti.
- Se il dispositivo è gestito o OTP da un dispositivo gestito:
- I dispositivi gestiti accedono direttamente.
- I dispositivi non gestiti richiedono l'OTP dall'app Scalefusion Authenticator su un dispositivo gestito.
- I dispositivi gestiti accedono direttamente.
- Consenti MFA/OTP tramite app di terze parti o e-mail: Abilitato solo se l'autenticazione a più fattori (MFA) è attivata nelle impostazioni della directory.
- Salta la password sui dispositivi gestiti: Consente agli utenti di accedere sui dispositivi gestiti senza immettere una password (tranne ChromeOS).
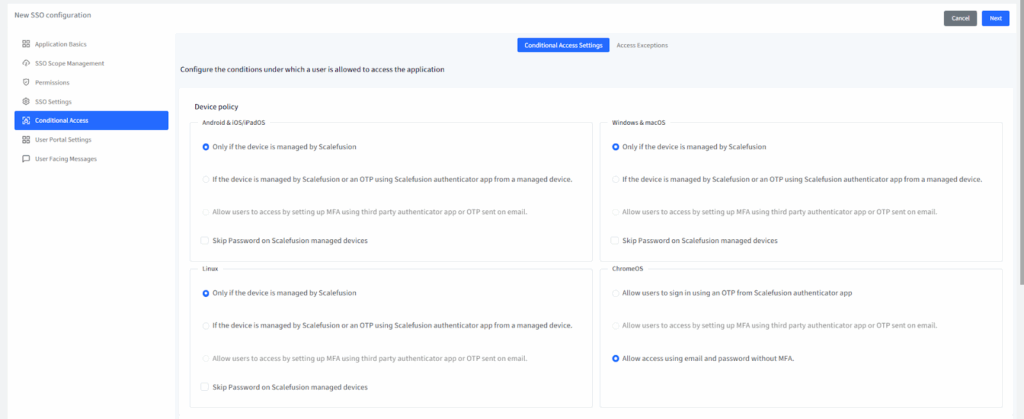
È possibile configurare diverse regole per i dispositivi Android/iOS a sinistra e Windows/macOS/Linux/ChromeOS a destra.
Politica del browser
Definisci quali browser gli utenti possono utilizzare per accedere a Salesforce:
- Consentire tutti i browser (predefinito), o
- Limita a browser specifici come Chrome, Edge, Safari o Firefox, con un requisito di versione minima.
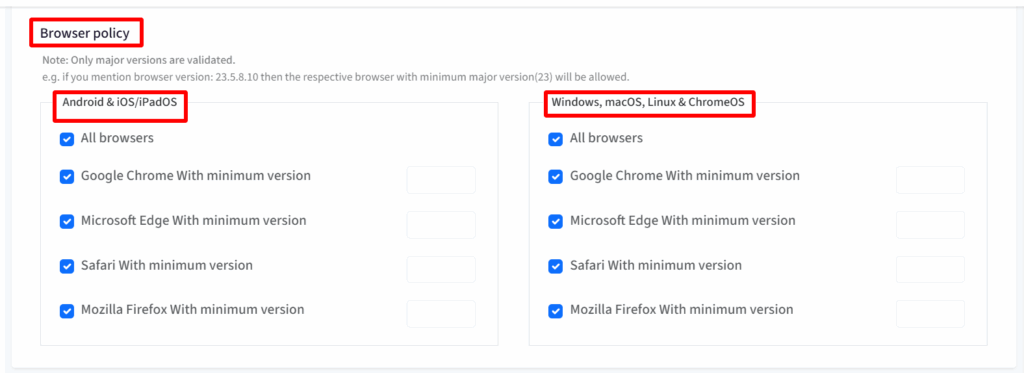
Viene convalidato solo il numero della versione principale (ad esempio, l'impostazione 23.5.8.10 consente la versione 23 e successive).
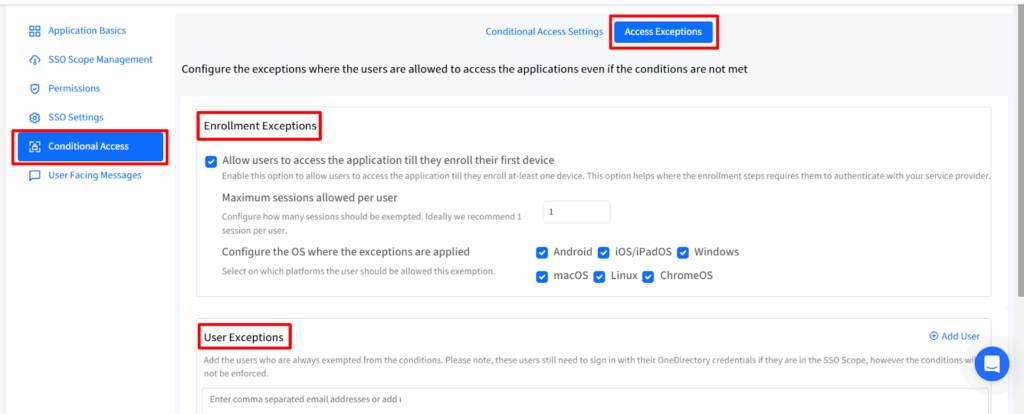
Eccezioni di accesso
È possibile consentire eccezioni per casi specifici:
- Eccezioni all'iscrizione:
- Consenti agli utenti di accedere finché non registrano il loro primo dispositivo.
- Limitare il numero di sessioni consentite per utente (1–3).
- Scegli a quali sistemi operativi si applica questa regola.
- Eccezioni utente:
- Aggiungere gli indirizzi email degli utenti o selezionare gli utenti che possono ignorare i criteri di accesso condizionale.
- Questi utenti dovranno comunque effettuare l'accesso tramite OneIdP, ma non saranno bloccati dalle restrizioni del dispositivo/browser.
Clicchi Avanti quando fatto.
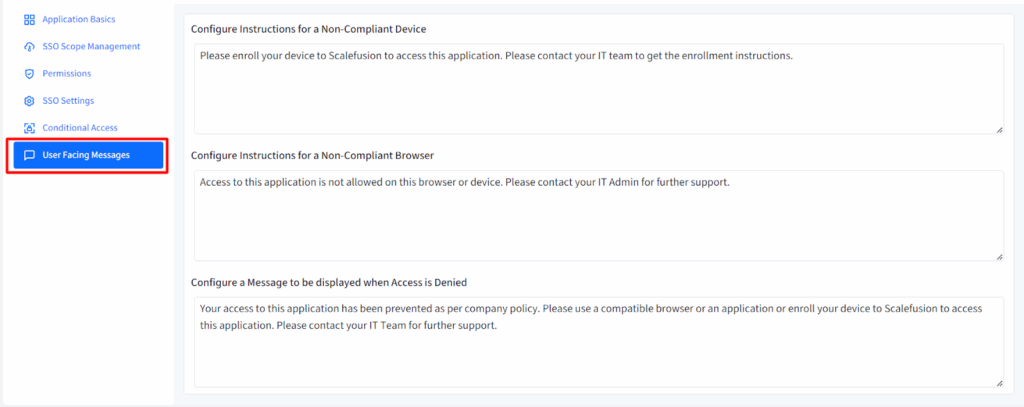
Fase 7: Messaggi rivolti all'utente
Crea o modifica i messaggi mostrati agli utenti quando l'accesso viene negato o le condizioni non vengono soddisfatte:
- Dispositivo non conforme: Spiegare come registrare il loro dispositivo.
- Browser non conforme: Indica agli utenti quali browser sono supportati.
- Accesso negato: Un messaggio generale per l'accesso bloccato.
Puoi personalizzare questi messaggi o utilizzare quelli predefiniti. Fai clic Salva quando fatto.
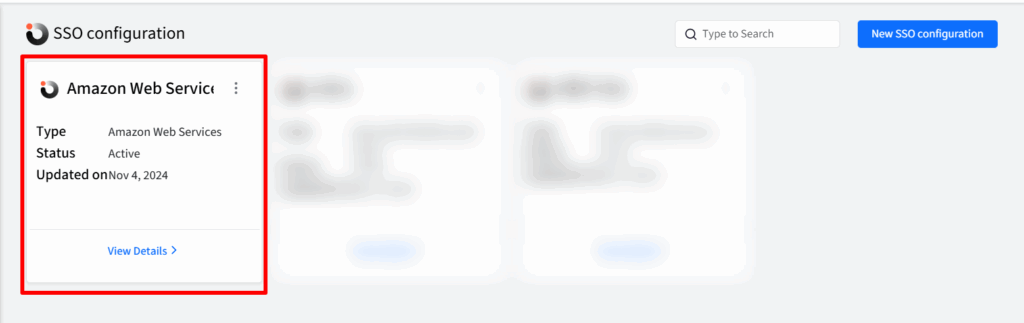
La configurazione SSO viene creata ed elencata nella pagina Configurazione SSO come una scheda separata con il nome definito. È possibile creare più configurazioni SSO nello stesso modo.
Passaggio 8: accesso utente a Salesforce dopo la configurazione SSO
Prima che gli utenti possano accedere, è necessario abilitare la configurazione SSO in Configurazione di autenticazione.
Abilita SSO in Salesforce
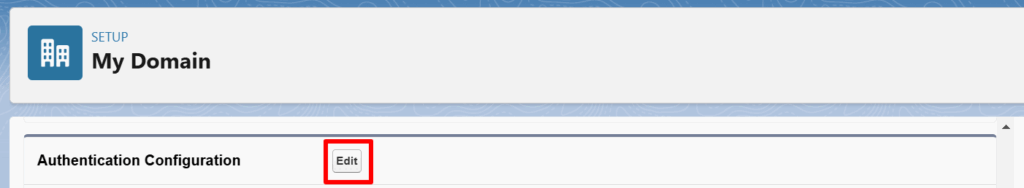
- Nella Salesforce Admin Console, vai a Impostazioni > Impostazioni aziendali > Il mio dominio.
- Scorri fino a Configurazione di autenticazione e fare clic su Modifica.
- Seleziona la casella accanto alla configurazione SSO in Servizio di autenticazione.
- Garantire Tipo di pagina di accesso è impostato su Standard and login Form è abilitato.
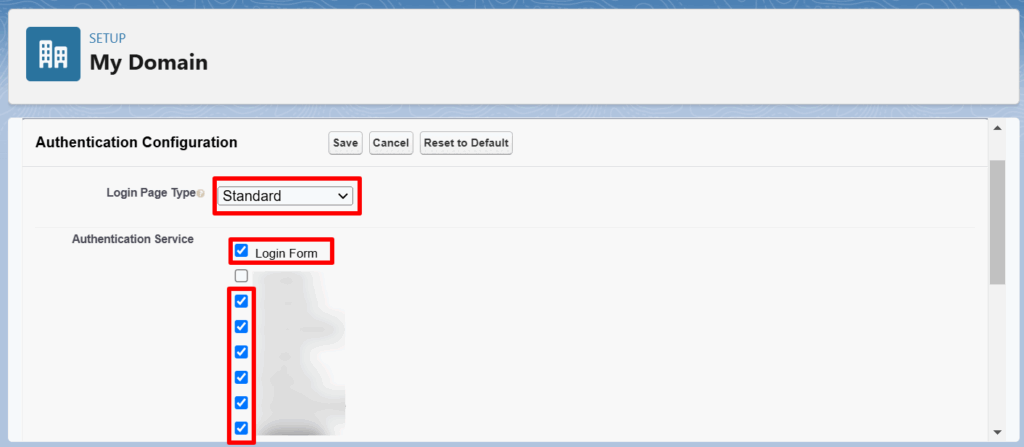
- Clicchi Salva.
Ciò abilita la configurazione SSO per l'accesso.
Accesso tramite SSO
- Vai Pagina di accesso sicuro per i clienti Salesforce.
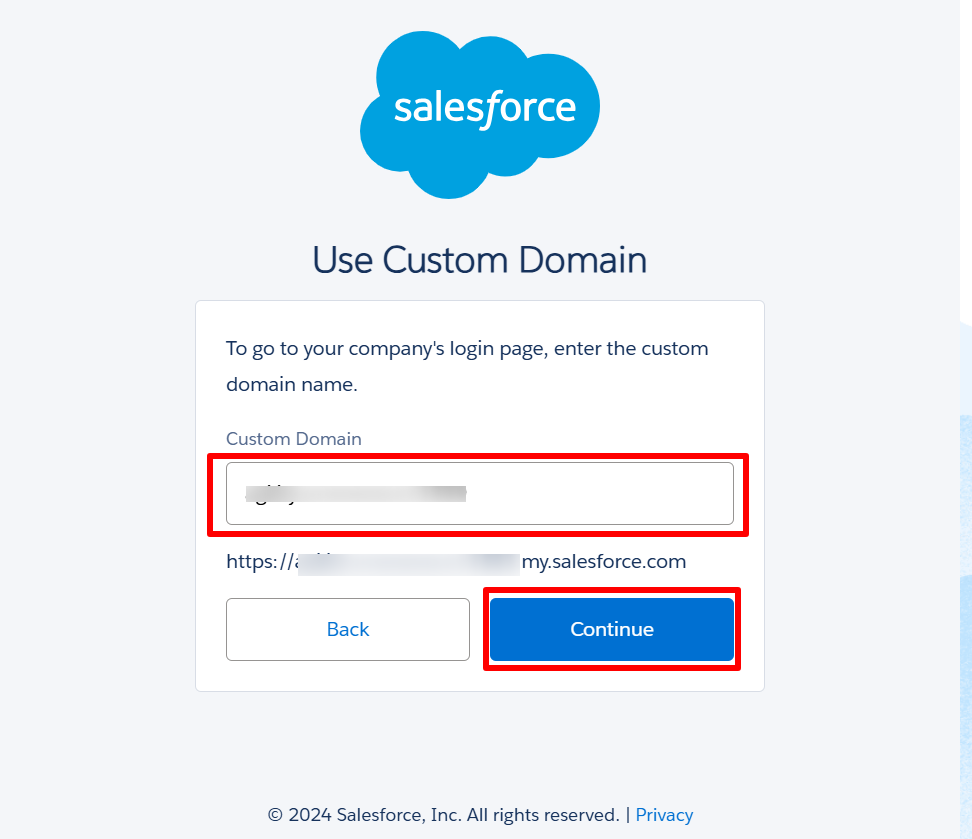
- Clicchi Utilizza dominio personalizzato.
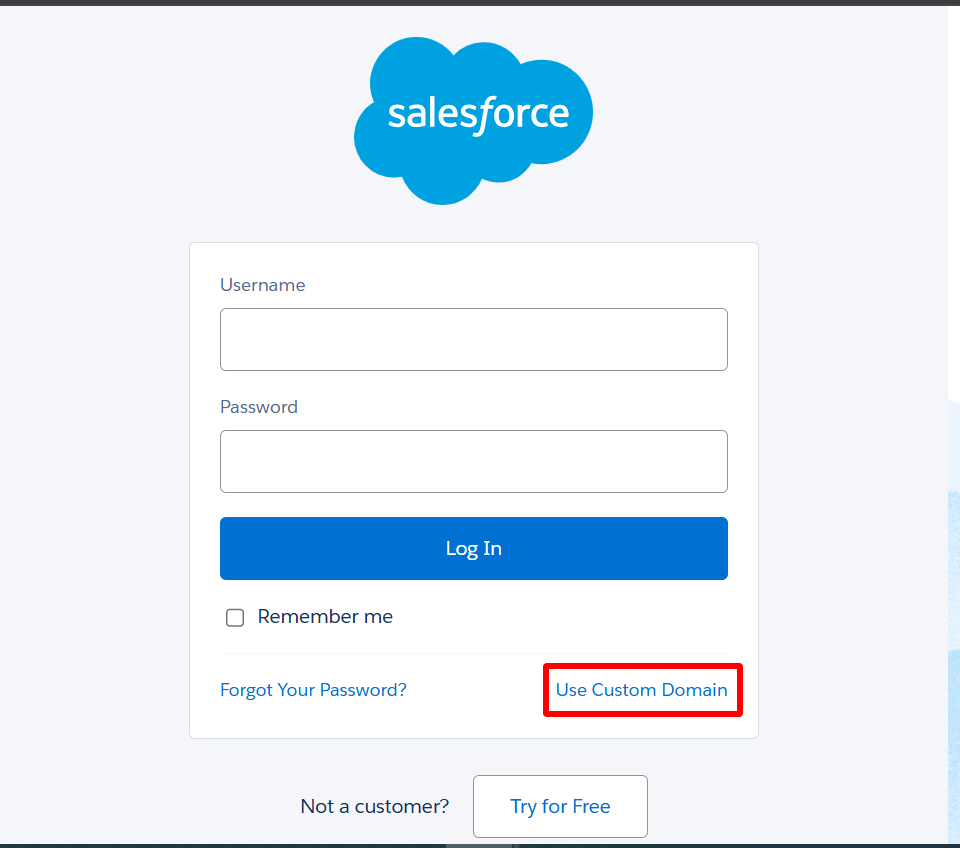
- Inserisci il tuo nome di dominio personalizzato dell'azienda.
- Per trovarlo: in Salesforce, vai a Impostazioni > Impostazioni aziendali > Il mio dominio, quindi copia l'URL sotto Il mio nome di dominio.
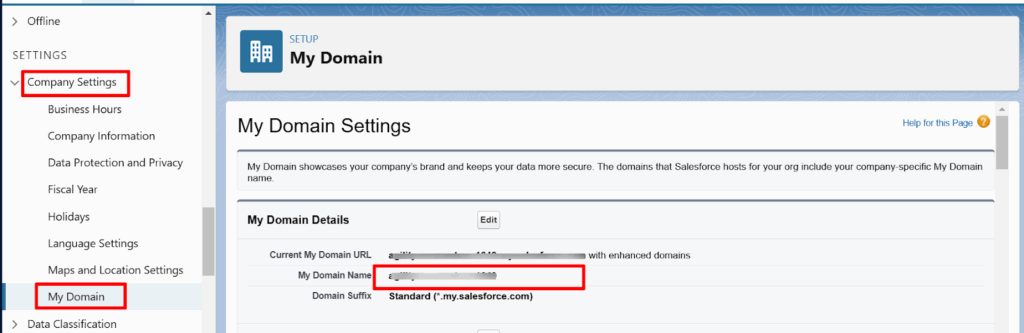
- Incolla il dominio nella pagina di accesso di Salesforce e fai clic Continua.
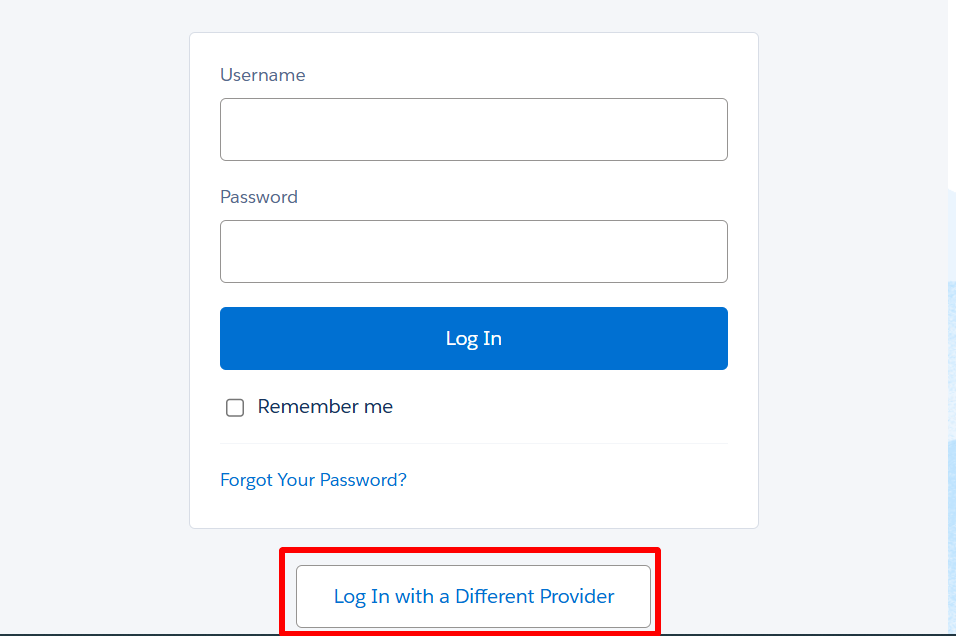
- Nella pagina successiva, fai clic su Accedi con un provider diverso.
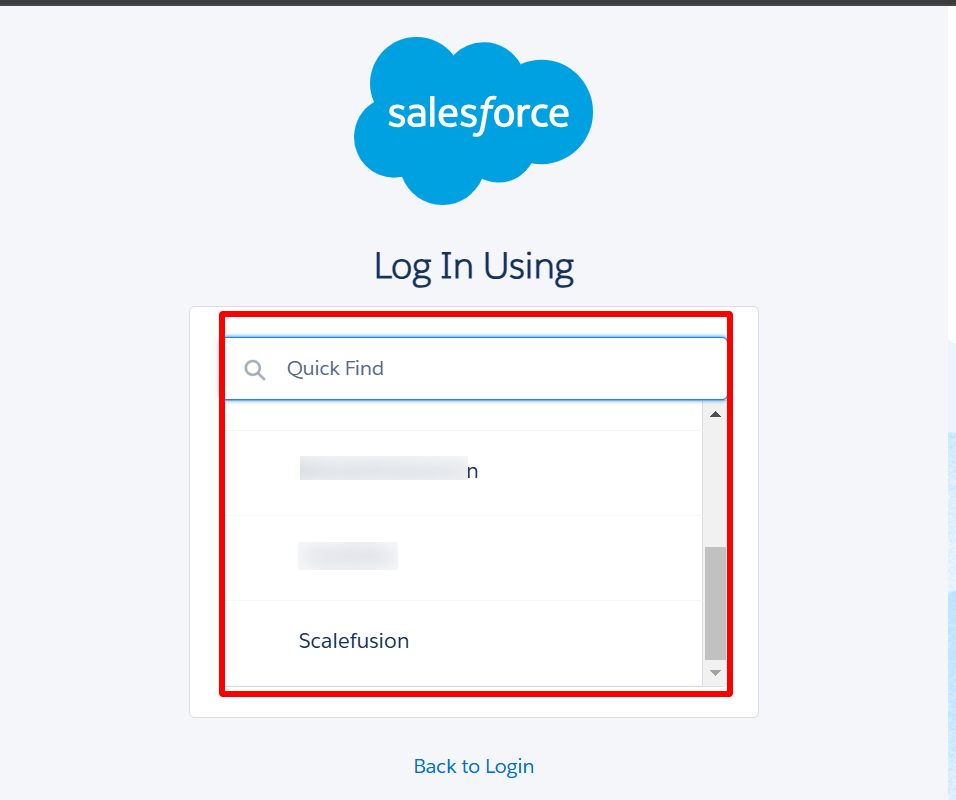
- Seleziona il Configurazione SSO hai creato in precedenza.
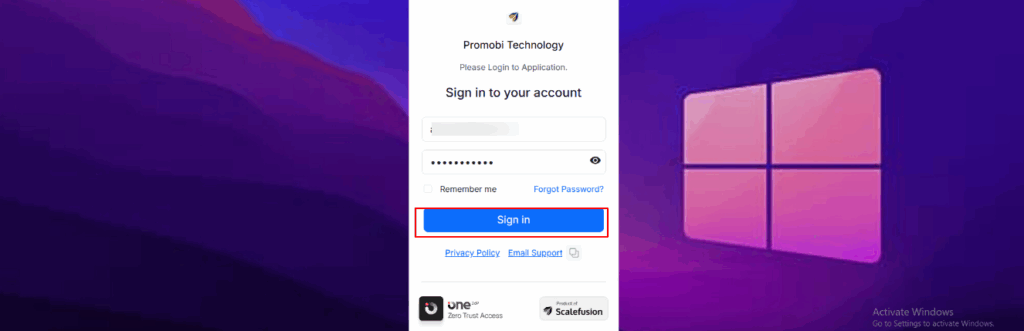
- Verrai reindirizzato al file Pagina di accesso OneIdPInserisci le tue credenziali OneIdP (aggiunte sia in Scalefusion che in Salesforce). Fai clic su Accedi — ora avrai effettuato l'accesso a Salesforce.
Passaggio 9: sincronizzazione degli utenti tra Scalefusion e Salesforce
È possibile sincronizzare automaticamente gli utenti tra Scalefusion e Salesforce utilizzando gli strumenti di provisioning integrati di Salesforce.
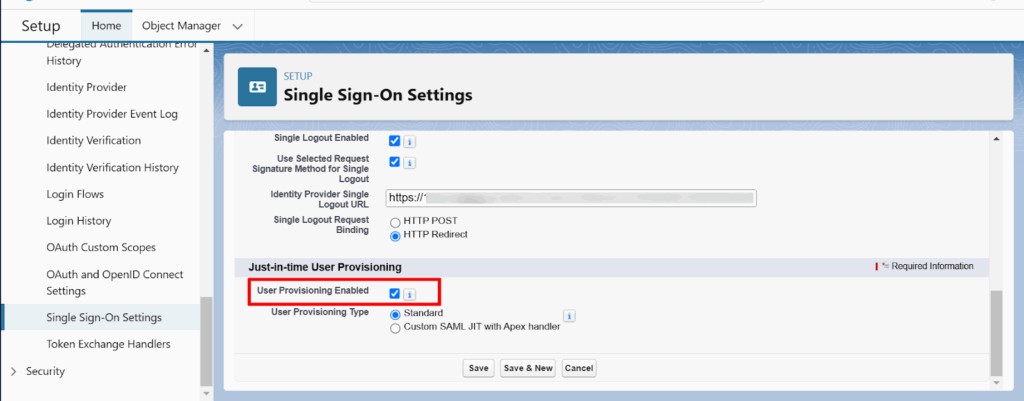
- Nel Console di amministrazione Salesforce, Andare al Impostazioni > Identità > Impostazioni Single Sign-On.
- Modifica la configurazione SSO esistente che hai creato.
- Sotto Provisioning just-in-time, seleziona la casella per Provisioning utente abilitato.
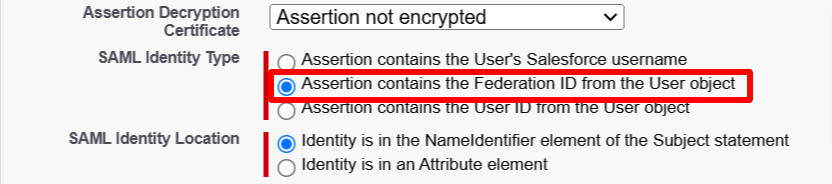
- Seleziona L'asserzione contiene l'ID federazione dall'oggetto utente come tipo di identità SAML.
- Clicchi Salva.
Ora passa a Pannello di controllo di Scalefusion:
- Apri la configurazione SSO di Salesforce.
- Vai su Impostazioni SSO > Attributi personalizzati e inserisci i dati richiesti attributi personalizzati.
Nota: Migliori ID profilo dovrebbe essere copiato dalla Salesforce Admin Console in Amministrazione > Utenti > Profili.
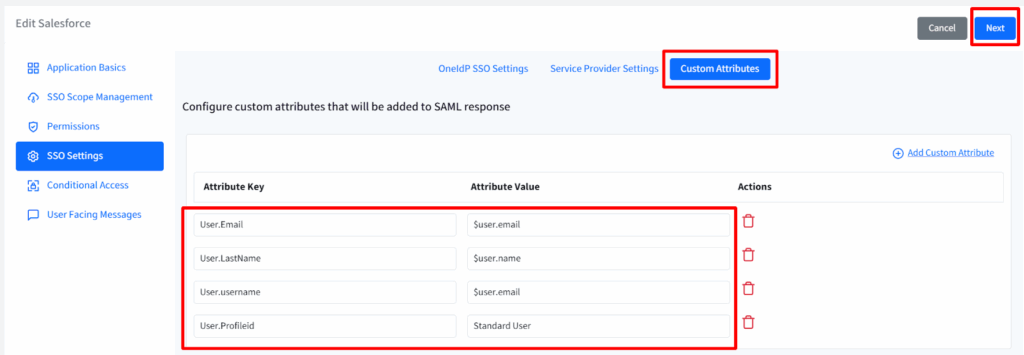
- Salvare la configurazione SSO.
Ora, quando un utente accede per la prima volta a Salesforce con le proprie credenziali OneIdP, il suo account verrà creato automaticamente in Salesforce.
Scegli Scalefusion OneIdP per implementare SSO per Salesforce
Poiché ogni giorno un numero sempre maggiore di team si affida a Salesforce, garantire un accesso sicuro e semplice è diventata una priorità assoluta. Ed è proprio questo che Scalefusion OneIdP offre.
Quando imposti l'accesso Single Sign-On di Salesforce tramite OneIdP, i tuoi dipendenti avranno a disposizione un modo semplice e sicuro per accedere. Invece di dover gestire password o preoccuparsi di accessi non sicuri, gli utenti possono accedere con SSO Salesforce utilizzando credenziali affidabili e i team IT possono gestire tutto da un'unica posizione.
Ecco come OneIdP semplifica le cose:
- Accesso senza password: Gli utenti possono effettuare l'accesso tramite impronte digitali, OTP o autenticazione del dispositivo, senza dover ricordare le password.
- Accesso Zero Trust: Solo gli utenti verificati su dispositivi sicuri possono accedere a Salesforce.
- Gestione automatica degli utenti: I nuovi dipendenti ottengono l'accesso immediatamente, mentre coloro che se ne vanno lo perdono altrettanto velocemente, senza bisogno di passaggi manuali.
- Un'unica dashboard per tutto: L'IT può controllare l'accesso a Salesforce e ad altre app da un'unica console semplice e pulita.
- Politiche di accesso intelligenti: Per una maggiore sicurezza, limita l'accesso a Salesforce in base alla posizione, al tipo di dispositivo o all'ora del giorno.
In breve, ScalefusionOneIdP Aggiunge un solido livello di sicurezza senza complicare gli accessi. Aiuta a configurare rapidamente l'SSO di Salesforce e protegge ogni accesso dall'inizio alla fine. Gli utenti possono accedere a Salesforce più velocemente e gli amministratori ottengono il pieno controllo senza ulteriori sforzi.

Altre guide alla configurazione dell'SSO
DOMANDE FREQUENTI
1. Che cos'è Salesforce Single Sign-On (SSO)?
Salesforce Single Sign-On (SSO) è un metodo di autenticazione che consente agli utenti di accedere a Salesforce utilizzando un unico set di credenziali aziendali. Invece di gestire password Salesforce separate, gli utenti vengono autenticati tramite un Identity Provider centralizzato, rendendo l'accesso più semplice e sicuro.
2. Perché le aziende abilitano l'SSO per Salesforce?
Le aziende abilitano Salesforce SSO per centralizzare l'autenticazione degli utenti, ridurre i rischi legati alle password e semplificare la gestione degli accessi. Aiuta i team IT a gestire gli utenti in modo più efficiente, migliorando al contempo la sicurezza di team e reparti di grandi dimensioni.
3. L'SSO funziona anche al di fuori del firewall aziendale?
Sì, Salesforce SSO funziona al di fuori del firewall aziendale. Poiché l'autenticazione è gestita tramite un Identity Provider basato su cloud, gli utenti possono accedere a Salesforce in modo sicuro da qualsiasi luogo senza dover ricorrere a una rete interna.
4. In che modo Salesforce SSO migliora la sicurezza complessiva?
Salesforce SSO migliora la sicurezza eliminando gli accessi basati su password e applicando policy di autenticazione centralizzate. Ciò riduce il rischio di phishing, furto di credenziali e accessi non autorizzati, offrendo al contempo ai team IT maggiore visibilità e controllo sugli accessi degli utenti.
5. Salesforce SSO è considerato una best practice per la sicurezza CRM?
Sì, Salesforce SSO è ampiamente considerato una best practice per la sicurezza CRM. Rafforza l'autenticazione, semplifica il controllo degli accessi e supporta i moderni framework di sicurezza, rendendolo ideale per le organizzazioni che si affidano a Salesforce per la gestione di dati sensibili dei clienti e aziendali.

