

RADIUS, singkatan dari Remote Authentication Dial-In User Service, adalah protokol klien-server untuk otentikasi, otorisasi, dan akuntansi akses jaringan terpusat—secara kolektif dikenal sebagai AAA. Titik akses Wi-Fi, gateway VPN, switch, atau perangkat akses jaringan lainnya mengirimkan permintaan ke server RADIUS. Server dapat mengizinkan koneksi, menolaknya, atau meminta informasi lebih lanjut. Jika akses disetujui, server dapat mengembalikan atribut yang membantu mendefinisikan sesi. Pertukaran akuntansi terpisah dapat mencatat siklus hidup sesi.
Terlepas dari namanya yang berbau historis, RADIUS kini banyak digunakan untuk Wi-Fi perusahaan, akses VPN, dan infrastruktur jaringan, bukan lagi untuk layanan dial-up.
Ringkasan Utama
- RADIUS adalah protokol untuk otentikasi, otorisasi, dan akuntansi (AAA) terpusat dari akses jaringan.
- Cara mainnya gampang banget: Perangkat jaringan mengirimkan permintaan autentikasi ke server RADIUS, yang menerima, menolak, atau menantang permintaan tersebut.
- Penggunaan umum: Wi-Fi perusahaan, akses VPN, dan administrasi perangkat jaringan, dengan keamanan yang bergantung pada metode otentikasi dan perlindungan transportasi.
Apa itu protokol RADIUS?
RADIUS memungkinkan titik akses, gateway VPN, switch, dan perangkat akses jaringan lainnya untuk berkonsultasi dengan server pusat untuk pengambilan keputusan autentikasi dan otorisasi. Perangkat akses kemudian mengontrol koneksi dan menerapkan pengaturan yang didukung yang dikembalikan oleh server.
RADIUS tidak membuat identitas pengguna atau mengkonfigurasi titik akhir secara langsung. RADIUS membawa informasi AAA antara perangkat akses jaringan dan server RADIUS. Server dapat mengevaluasi basis data identitas lokal atau berkonsultasi dengan direktori eksternal atau layanan identitas.
Apa arti otentikasi, otorisasi, dan akuntansi?
Ketiga fungsi AAA menjawab pertanyaan yang berbeda:
- Otentikasi: Apakah pengguna atau perangkat tersebut menampilkan identitas dan kredensial yang dapat diterima?
- Authorization: Jika terautentikasi, akses apa yang seharusnya diterima oleh koneksi tersebut?
- Akuntansi: Apa yang terjadi selama sesi tersebut?
Otorisasi lebih dari sekadar keputusan ya atau tidak. Respons Access-Accept dapat berisi atribut yang menjelaskan batasan sesi atau pengaturan terkait kebijakan lainnya. Akses yang dihasilkan bergantung pada apakah perangkat akses jaringan memahami dan menerapkan atribut tersebut. RADIUS tidak menjamin bahwa setiap titik akses, switch, atau gateway VPN mendukung kebijakan yang sama.
Pencatatan akuntansi merupakan aliran pesan yang terpisah. Catatan akuntansi mendokumentasikan aktivitas sesi, tetapi dengan sendirinya bukanlah bukti bahwa permintaan akses awal telah diotorisasi dengan benar.
Titik akhir, klien RADIUS, server, dan sumber identitas
Suatu penugasan tipikal memiliki empat peran:
- Titik akhir atau pemohon: Laptop, telepon, tablet, atau sistem lain yang meminta akses jaringan.
- Perangkat akses jaringan: Titik akses, pengontrol nirkabel, gerbang VPN, sakelar, atau server akses jaringan yang mengontrol koneksi.
- Klien RADIUS: Biasanya perangkat akses jaringan. Perangkat ini mengirimkan permintaan RADIUS atas nama titik akhir. Laptop atau telepon karyawan biasanya bukan klien RADIUS.
- Server RADIUS: Sistem yang mengevaluasi permintaan, menerapkan kebijakan, dan mengembalikan respons.
- Sumber identitas: Direktori opsional, basis data, layanan terkait otoritas sertifikat, atau platform identitas yang dikonsultasikan oleh server RADIUS.
Menyebut perangkat akses jaringan sebagai klien RADIUS pada awalnya bisa membingungkan. Istilah ini menggambarkan hubungannya dengan server RADIUS, bukan hubungannya dengan pengguna akhir.
Cara kerja otentikasi RADIUS
Pertukaran RADIUS dasar dimulai ketika perangkat akses jaringan mengirimkan Permintaan Akses ke server. Di bawah RFC 2865Server akan menjawab dengan Access-Accept, Access-Reject, atau Access-Challenge.
Dari Permintaan Akses hingga Keputusan
- Endpoint tersebut mencoba terhubung ke jaringan atau layanan yang dilindungi.
- Perangkat akses jaringan mengumpulkan data identitas atau otentikasi yang relevan.
- Bertindak sebagai klien RADIUS, perangkat akses mengirimkan Permintaan Akses ke server RADIUS yang telah dikonfigurasi.
- Server memvalidasi permintaan dan menerapkan kebijakan otentikasi dan akses. Server dapat berkonsultasi dengan sumber identitas eksternal.
- Server akan mengembalikan salah satu dari tiga respons utama:
- Akses-Terima: Permintaan disetujui, mungkin dengan atribut otorisasi.
- Akses-Tolak: Permohonan tersebut ditolak.
- Tantangan Akses: Diperlukan informasi lebih lanjut atau pertukaran otentikasi lainnya. - Jika tantangan dikembalikan, perangkat akses dan titik akhir dapat berpartisipasi dalam pertukaran permintaan dan respons tambahan sebelum keputusan akhir diambil.
Access-Challenge bukanlah otomatis berupa permintaan MFA (Multi-Factor Authentication). Ini adalah mekanisme tantangan-respons umum yang dapat mendukung beberapa alur kerja autentikasi.
Bagaimana atribut otorisasi memengaruhi akses
Sebuah Access-Accept dapat berisi atribut yang digunakan klien RADIUS saat membangun sesi. Tergantung pada implementasi dan dukungan perangkat, atribut ini mungkin berkaitan dengan durasi sesi, pemfilteran, atau hasil kebijakan lain yang ditentukan secara lokal.
Respons server dan penerapan kebijakan oleh perangkat akses merupakan langkah yang terpisah. Jika perangkat akses tidak mengenali suatu atribut, atau konfigurasi lokalnya tidak menerapkan atribut tersebut, kebijakan yang diharapkan mungkin tidak akan berlaku. RFC 3580 Artikel ini menjelaskan penggunaan RADIUS dalam lingkungan IEEE 802.1X, tetapi implementasinya masih berbeda dalam atribut yang didukungnya.
Apa yang dicatat oleh catatan akuntansi
RADIUS akuntansi menggunakan paket Accounting-Request dan Accounting-Response. Setelah layanan dimulai, klien RADIUS dapat mengirim paket Accounting-Request dengan atribut Acct-Status-Type yang diatur ke salah satu nilai berikut:
- Mulai: Menunjukkan bahwa layanan telah dimulai.
- Pembaruan Sementara: Melaporkan status sesi aktif pada interval yang telah dikonfigurasi.
- Berhenti: Menunjukkan bahwa sesi telah berakhir.
Permintaan Akuntansi yang valid akan diakui dengan Respons Akuntansi. Tergantung pada klien RADIUS dan konfigurasinya, catatan akuntansi dapat mencakup pengidentifikasi sesi, durasi koneksi, informasi penghentian, dan penghitung lalu lintas. Pembaruan sementara bersifat opsional, dan frekuensinya spesifik untuk implementasi.
Alur akses dan akuntansi RADIUS yang dianotasi
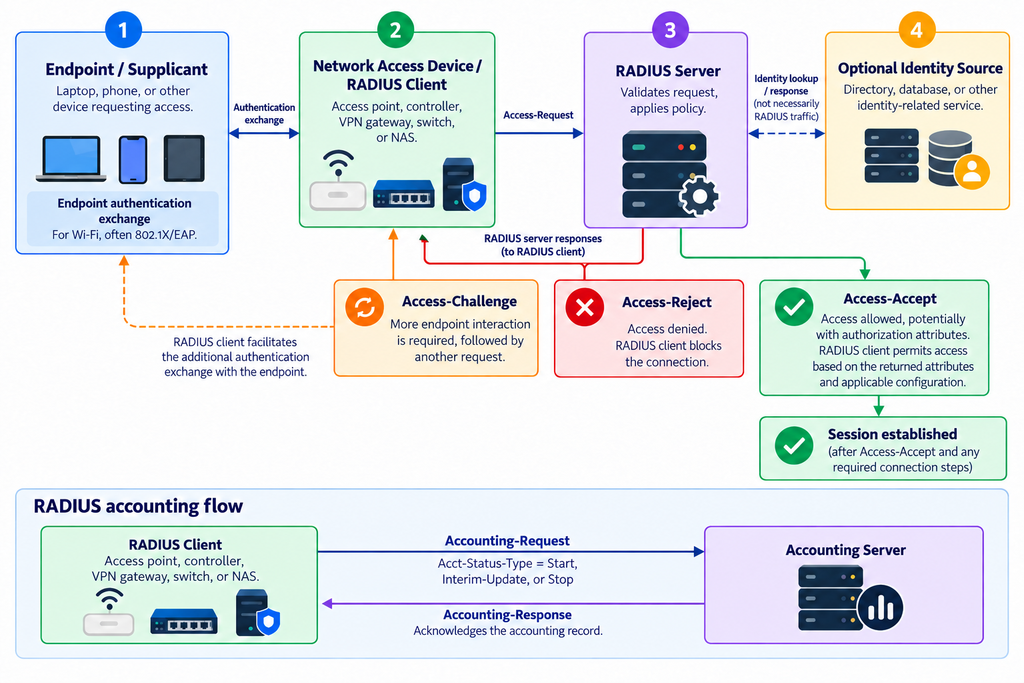
Pesan permintaan dan respons akses merupakan bagian dari protokol akses RADIUS. Pencarian identitas, pemetaan grup, pemeriksaan sertifikat, dan aturan kebijakan bersifat spesifik lingkungan. Akuntansi adalah aliran siklus hidup terkait yang dikirim oleh klien RADIUS selama atau setelah penyampaian layanan.
Di mana RADIUS digunakan
RADIUS umumnya digunakan di mana perangkat akses jaringan memerlukan keputusan terpusat tentang koneksi pengguna atau perangkat. Kasus penggunaan umum meliputi Wi-Fi perusahaan, VPN akses jarak jauh, dan akses ke infrastruktur jaringan.
Wi-Fi Perusahaan: 802.1X, EAP, dan RADIUS
Dalam penerapan Wi-Fi perusahaan, 802.1X, Extensible Authentication Protocol (EAP), dan RADIUS menjalankan peran yang berbeda:
- IEEE 802.1X mengontrol akses di tepi jaringan melalui peran titik akhir (endpoint), otentikator, dan server otentikasi.
- EAP membawa percakapan otentikasi yang digunakan oleh metode EAP yang dipilih.
- RADIUS membawa informasi EAP dan kontrol akses antara otentikator, seperti titik akses atau pengontrol, dan server RADIUS.
RFC 3579 mendefinisikan dukungan RADIUS untuk EAP, termasuk penggunaan atribut EAP-Message. RADIUS adalah bagian dari pertukaran back-end; ini bukan pengganti 802.1X atau EAP.
Contoh Wi-Fi perusahaan yang berhasil
Contoh status: Alur 802.1X, EAP, dan RADIUS di bawah ini adalah perilaku protokol yang didukung oleh sumber. Hasil otorisasi jaringan karyawan bersifat ilustratif dan bergantung pada kebijakan lokal dan dukungan perangkat akses.
Bayangkan seorang karyawan menghubungkan laptop yang dikelola ke SSID perusahaan yang dilindungi:
- Laptop tersebut bergabung dengan SSID dan memulai pertukaran otentikasi 802.1X dengan titik akses.
- Pesan EAP dikirimkan antara laptop dan titik akses.
- Titik akses, yang bertindak sebagai klien RADIUS, menempatkan data EAP yang relevan ke dalam Permintaan Akses dan mengirimkannya ke server RADIUS.
- Server RADIUS mengevaluasi metode autentikasi yang dipilih dan kebijakan yang berlaku. Server tersebut dapat berkonsultasi dengan sumber identitas.
- Jika interaksi lebih lanjut diperlukan, server akan mengembalikan Access-Challenge dan pertukaran berlanjut.
- Pada akhirnya, server akan mengembalikan Access-Accept atau Access-Reject.
- Setelah Access-Accept, titik akses akan membuat koneksi dan menerapkan atribut otorisasi yang didukung.
- Jika pencatatan akuntansi diaktifkan, titik akses mengirimkan paket Accounting-Request dengan Acct-Status-Type diatur ke Start, Interim-Update opsional, dan Stop sesuai kebutuhan.
Kebijakan ilustratif, bukan perilaku RADIUS yang wajib: Suatu organisasi dapat mengkonfigurasi server RADIUS-nya untuk menerima sertifikat yang valid yang terkait dengan identitas karyawan dan mengembalikan atribut yang dimaksudkan untuk menempatkan koneksi tersebut dalam segmen jaringan karyawan. Pemeriksaan sertifikat yang gagal dapat mengakibatkan penolakan akses. Hasil ini memerlukan konfigurasi kebijakan yang kompatibel dan dukungan perangkat akses; RADIUS tidak mewajibkan segmen karyawan atau penugasan VLAN.
Persiapan endpoint terpisah dari penerapan RADIUS. Perangkat Android yang dikelola mungkin memerlukan konfigurasi Wi-Fi perusahaan yang tepat dan, dalam penerapan berbasis sertifikat, identitas yang sesuai dan sertifikat tepercaya. Scalefusion mendokumentasikan penerapan konfigurasi Wi-Fi perusahaan melalui Profil Perangkat Android dan pemilihan identitas yang diunggah dan sertifikat tepercayaSetelah mengkonfirmasi SSID, metode autentikasi, persyaratan kepercayaan server, dan format sertifikat dengan tim jaringan, administrator dapat mendistribusikan profil Wi-Fi Android yang disetujui dan sertifikat yang dipilih melalui Scalefusion daripada mengkonfigurasi setiap perangkat secara manual. Verifikasi metode EAP yang dimaksud, mode manajemen Android, format sertifikat, dan interoperabilitas jaringan. Scalefusion bukanlah server RADIUS atau layanan identitas dalam arsitektur ini.
Akses VPN dan administrasi perangkat jaringan
Gateway VPN dapat bertindak sebagai klien RADIUS, meneruskan permintaan akses pengguna ke server RADIUS pusat. Hal ini memungkinkan organisasi untuk menerapkan kebijakan autentikasi dan otorisasi yang dikelola secara terpusat, alih-alih memelihara basis data identitas terpisah di setiap gateway.
RADIUS juga dapat mengautentikasi administrator yang terhubung ke switch, router, dan infrastruktur jaringan lainnya. Namun, TACACS+ sering dipertimbangkan ketika persyaratan utama adalah administrasi perangkat jaringan yang lebih rinci, termasuk otorisasi dan akuntansi berbasis perintah. RADIUS dan TACACS+ tidak selalu saling eksklusif; suatu organisasi dapat menggunakannya untuk skenario akses yang berbeda.
Metode autentikasi RADIUS mana yang sebaiknya Anda pilih?
RADIUS mengirimkan informasi otentikasi, tetapi tidak membuat setiap metode otentikasi cocok untuk setiap titik akhir atau layanan akses. Mulailah dengan skenario akses, model kredensial, dan dukungan di seluruh titik akhir, perangkat akses jaringan, dan server RADIUS.
| Skenario akses | Jenis kredensial | Metode keluarga untuk mengevaluasi | Pertanyaan kompatibilitas | Pertimbangan operasional utama |
|---|---|---|---|---|
| Wi-Fi perusahaan pada perangkat yang dikelola | Sertifikat perangkat atau pengguna | EAP berbasis sertifikat | Apakah endpoint, authenticator, dan server RADIUS mendukung metode EAP dan persyaratan sertifikat yang dipilih? | Model kredensial yang kuat, tetapi sertifikat harus diterbitkan, diterapkan, diperbarui, dipercaya, dan dicabut dengan benar. |
| Wi-Fi perusahaan pada perangkat campuran atau yang dikelola pengguna. | Nama pengguna dan kata sandi | EAP berbasis kata sandi didukung oleh seluruh tumpukan teknologi. | Apakah setiap endpoint dapat memvalidasi server otentikasi dengan benar dan menggunakan metode yang dibutuhkan? | Distribusi kredensial awal lebih mudah, tetapi pengaturan ulang kata sandi, konfigurasi klien yang aman, dan risiko kebocoran kredensial memerlukan perhatian. |
| Akses VPN interaktif | Kata sandi, sertifikat, atau identitas yang didukung MFA (Multi-Factor Authentication). | Alur autentikasi RADIUS atau MFA yang didukung VPN | Apakah klien dan gateway VPN dapat menangani tantangan atau alur non-interaktif yang dipilih? | Interaksi pengguna mungkin praktis, tetapi penanganan tantangan dan perilaku saat terjadi gangguan harus diuji. |
| Koneksi layanan atau perangkat tanpa interaksi pengguna. | Biasanya berupa sertifikat atau kredensial mesin terkelola lainnya. | Metode non-interaktif yang didukung oleh endpoint dan server. | Bisakah kredensial dirotasi tanpa intervensi manual, dan apakah klien mendukung metode tersebut? | Otomatisasi meningkatkan skalabilitas, tetapi kegagalan siklus hidup dapat memengaruhi banyak perangkat sekaligus. |
| Administrasi perangkat jaringan | Kredensial administrator, berpotensi dengan MFA (Multi-Factor Authentication/Autentikasi Faktor Multi-faktor). | RADIUS atau TACACS+, tergantung pada persyaratan otorisasi. | Apakah akses tingkat login sudah cukup, ataukah diperlukan otorisasi dan pencatatan perintah yang lebih rinci? | RADIUS mungkin cocok untuk login terpusat; TACACS+ mungkin lebih cocok untuk administrasi berbasis perintah. |
Untuk pendekatan berbasis sertifikat, pastikan organisasi dapat mengoperasikan seluruh siklus hidup sertifikat. Pendaftaran awal yang berhasil saja tidak cukup; perpanjangan, pencabutan, perubahan kepercayaan, kedaluwarsa, dan penggantian perangkat juga harus berfungsi.
Untuk metode berbasis kata sandi, jangan hanya mengevaluasi server RADIUS. Konfigurasi titik akhir, perilaku validasi server, metode EAP yang dipilih, titik akses atau gateway VPN, dan sumber identitas semuanya memengaruhi keamanan dan keandalan hasilnya.
Kapan perlu mempertimbangkan MFA untuk akses jaringan?
MFA Mungkin cocok untuk akses VPN interaktif atau akses administrator di mana pengguna dapat menanggapi perintah. Namun, seringkali kurang mudah diterapkan untuk koneksi latar belakang, perangkat tanpa monitor, dan klien Wi-Fi yang diharapkan untuk terhubung kembali tanpa interaksi pengguna.
Suatu organisasi mungkin dapat menambahkan MFA melalui layanan MFA yang kompatibel dengan RADIUS atau proxy RADIUS yang ditempatkan di jalur autentikasi. Namun, itu tidak berarti perubahan tersebut transparan. Verifikasi:
- Apakah perangkat akses mendukung alur tantangan yang dibutuhkan?
- Apakah metode autentikasi EAP atau VPN yang dipilih kompatibel?
- Bagaimana perilaku klien non-interaktif
- Apa yang terjadi jika layanan MFA atau proxy tidak tersedia?
- Apakah percobaan ulang dapat menyebabkan permintaan berulang?
- Bagaimana server RADIUS asli dan sumber identitas tetap terlibat
Uji perilaku ini dengan perangkat akses, klien, server RADIUS, dan layanan MFA yang sebenarnya sebelum peluncuran.
Seberapa amankah RADIUS?
Keamanan RADIUS sangat bergantung pada protokol transport, metode otentikasi, konfigurasi, dan paparan jalur klien-ke-server. Rahasia bersama saja tidak boleh dianggap sebagai enkripsi koneksi penuh.
Apa yang dilindungi oleh rahasia bersama—dan apa yang tidak dilindunginya.
RADIUS klasik melalui UDP menggunakan rahasia bersama dalam mekanisme otentikasi paket dan dalam pengaburan atribut Pengguna-Kata Sandi berbasis MD5 yang sudah lama digunakan. Di bawah RFC 2865, rahasianya seharusnya sulit ditebak.
Mekanisme ini tidak memberikan kerahasiaan modern untuk seluruh aliran paket RADIUS. Rahasia bersama tidak setara dengan melindungi semua lalu lintas dengan protokol keamanan transport terkini. Hal ini juga menciptakan ketergantungan operasional: ketidakcocokan antara rahasia yang dikonfigurasi pada klien dan server RADIUS dapat mencegah komunikasi yang berhasil.
Untuk penerapan RADIUS klasik:
- Gunakan rahasia yang kuat dan tak terduga.
- Hindari menggunakan kembali satu rahasia di berbagai klien yang tidak terkait jika produk tersebut mengizinkan definisi klien individual.
- Batasi alamat sumber mana yang dapat mengirim permintaan RADIUS.
- Jaga agar lalu lintas RADIUS tetap berada di jaringan yang terkontrol, jangan mengeksposnya secara luas.
- Batasi dan pantau akses ke log otentikasi dan akuntansi.
- Rencanakan redundansi server dan uji failover.
Melindungi koneksi klien ke server
Jika kedua ujung mendukungnya, RADIUS melalui TLS atau DTLS dapat menambahkan kerahasiaan dan integritas lapisan transport. RFC 6614 mendefinisikan pendekatan RADIUS/TLS historis, yang umumnya dikaitkan dengan RadSec, sementara RFC 7360 mendefinisikan RADIUS melalui DTLS. Dukungan produk, persyaratan sertifikat, port, dan perilaku failover bervariasi, sehingga kompatibilitas harus diverifikasi baik pada klien maupun server RADIUS.
RFC 9765 mendefinisikan profil RADIUS/1.1 eksperimental. Profil ini menggunakan Negosiasi Protokol Lapisan Aplikasi dengan TLS 1.3 atau yang lebih baru dan menghapus mekanisme paket RADIUS berbasis MD5 lama setelah kedua belah pihak melakukan negosiasi RADIUS/1.1. Jangan berasumsi bahwa profil ini berfungsi dengan infrastruktur yang ada kecuali setiap komponen yang relevan secara eksplisit mendukungnya.
Perlindungan transportasi tidak menggantikan otentikasi titik akhir yang aman atau kebijakan otorisasi yang benar. Perlindungan ini melindungi koneksi RADIUS antara sistem yang berpartisipasi; perlindungan ini tidak menyelesaikan masalah kredensial titik akhir yang lemah, sertifikat yang kedaluwarsa, aturan akses yang salah, atau catatan identitas yang dis compromised.
Cara merencanakan dan menguji penerapan RADIUS
Implementasi yang andal membutuhkan lebih dari sekadar menginstal server. Administrator harus menyelaraskan definisi klien RADIUS, data identitas, metode autentikasi, kebijakan otorisasi, akuntansi, jangkauan jaringan, dan perilaku kegagalan.
Pilih lokasi server, sumber identitas, dan perilaku kegagalan.
Tempatkan layanan RADIUS di lokasi di mana setiap perangkat akses jaringan yang berwenang dapat menjangkaunya melalui jalur jaringan yang terkontrol. Jika beberapa situs bergantung pada layanan tersebut, tentukan apakah mereka akan menggunakan server pusat, server terdistribusi, atau proxy. Desain tersebut harus memperhitungkan kegagalan tautan dan server.
Tentukan sumber identitas sebelum membuat kebijakan akses. Konfirmasikan catatan mana yang mengidentifikasi pengguna, perangkat, atau administrator; bagaimana grup atau peran diselesaikan; dan bagaimana kredensial yang dinonaktifkan, kedaluwarsa, atau dicabut ditangani.
Tentukan secara eksplisit apa yang harus terjadi ketika tidak ada server RADIUS yang tersedia. Jangan mengandalkan asumsi tentang perilaku fail-open atau fail-closed. Hasilnya dikendalikan oleh perangkat akses dan konfigurasinya, dan mungkin berbeda di berbagai sistem Wi-Fi, VPN, dan akses administratif.
Daftar periksa penerapan dan pengujian
Untuk RADIUS klasik melalui UDP, port yang terdaftar adalah UDP/1812 untuk otentikasi dan UDP/1813 untuk akuntansi.Transportasi dan konfigurasi produk lainnya dapat menggunakan port yang berbeda.
Gunakan daftar periksa ini sebelum peluncuran produksi:
- Konfirmasikan alamat IP atau nama host dari setiap server RADIUS.
- Definisikan setiap titik akses, pengontrol, sakelar, gerbang VPN, atau NAS yang akan bertindak sebagai klien RADIUS.
- Pastikan definisi klien dan server menggunakan alamat sumber yang benar.
- Cocokkan kunci rahasia bersama di kedua sisi untuk RADIUS klasik, atau konfigurasikan sertifikat dan kredensial yang diperlukan untuk transportasi yang dilindungi.
- Verifikasi UDP/1812 untuk otentikasi dan UDP/1813 untuk pencatatan akuntansi jika menggunakan RADIUS/UDP klasik.
- Periksa aturan perutean, firewall, dan kontrol akses di kedua arah.
- Konfirmasikan metode otentikasi atau EAP yang dipilih di seluruh endpoint, perangkat akses, dan server.
- Verifikasi catatan identitas, pemetaan grup, kepercayaan sertifikat, dan kondisi kebijakan.
- Tinjau kembali urutan kebijakan agar aturan yang lebih luas tidak mengesampingkan aturan yang dimaksud.
- Konfirmasikan bahwa perangkat akses mendukung atribut otorisasi yang dikembalikan oleh server.
- Aktifkan dan validasi pencatatan akuntansi jika catatan sesi diperlukan.
- Uji identitas yang diketahui valid dan verifikasi hasil akses yang diharapkan.
- Uji identitas yang sengaja dibuat tidak valid atau tidak sah dan konfirmasikan penolakan.
- Verifikasi segmen jaringan, batasan sesi, filter, atau hasil kebijakan lainnya yang dikonfigurasi.
- Periksa paket Accounting-Request dengan Acct-Status-Type yang diatur ke Start, Interim-Update, dan Stop, serta paket Accounting-Response yang sesuai, jika berlaku.
- Nonaktifkan server RADIUS dan verifikasi waktu tunggu, percobaan ulang, server alternatif, dan perilaku yang terlihat oleh pengguna.
- Jika TLS atau DTLS digunakan, uji kepercayaan sertifikat, penanganan kedaluwarsa, validasi nama, negosiasi, dan failover.
Rekam log dari server RADIUS dan perangkat akses jaringan selama pengujian. Log server dapat menjelaskan mengapa kebijakan menolak permintaan, sementara log perangkat akses dapat menunjukkan apakah permintaan telah dikirim, respons telah diterima, dan atribut yang dikembalikan telah diterapkan.
Mengapa otentikasi RADIUS gagal?
Kegagalan RADIUS biasanya terbagi menjadi tiga kelompok: tidak ada respons yang dapat digunakan, penolakan eksplisit, atau koneksi yang diterima dengan hasil otorisasi yang salah. Mengidentifikasi kelompok ini mencegah pengaturan ulang kredensial yang tidak perlu ketika masalah sebenarnya adalah perutean atau urutan kebijakan.
| Gejala | Pemeriksaan yang perlu dilakukan |
|---|---|
| Permintaan habis waktu. | Verifikasi ketersediaan server, perutean, aturan firewall, alamat sumber, definisi klien RADIUS, pemilihan port dan transport, serta pengaturan percobaan ulang. Periksa rahasia bersama karena beberapa kegagalan integritas mungkin tampak bagi klien sebagai tidak adanya respons yang dapat digunakan. Untuk TLS atau DTLS, periksa log validasi dan negosiasi sertifikat. |
| Server melaporkan klien RADIUS yang tidak dikenal. | Konfirmasikan bahwa server memiliki definisi klien untuk alamat sumber yang sebenarnya digunakan oleh titik akses, pengontrol, gateway, atau proksi. Periksa terjemahan alamat jaringan dan desain titik akses yang dikelola pengontrol. |
| Kredensial ditolak | Konfirmasikan metode otentikasi atau EAP yang dipilih, catatan identitas pengguna atau perangkat, status kata sandi, validitas dan kepercayaan sertifikat, serta kebijakan akses yang berlaku. Periksa waktu sistem jika validasi sertifikat dilakukan. |
| Tantangan akses berulang atau tidak dapat diselesaikan. | Verifikasi bahwa titik akhir dan perangkat akses mendukung alur tantangan, bahwa informasi status dipertahankan di antara permintaan, dan bahwa komponen MFA atau proksi tidak mengharapkan interaksi yang tidak didukung. |
| Akses diterima tetapi kebijakan yang diterapkan salah. | Tinjau atribut permintaan, urutan aturan, pencarian grup identitas atau peran, dan atribut dalam Access-Accept. Konfirmasikan bahwa perangkat akses jaringan mendukung dan memberlakukan atribut tersebut. |
| Autentikasi berfungsi tetapi akuntansi tidak ada. | Verifikasi bahwa pencatatan akuntansi diaktifkan secara terpisah, bahwa server dan port pencatatan akuntansi telah dikonfigurasi, dan bahwa UDP/1813 atau alternatif yang didokumentasikan diizinkan. Periksa apakah klien mengirim paket Accounting-Request dengan nilai Acct-Status-Type yang diharapkan dan menerima paket Accounting-Response. |
| Autentikasi berfungsi pada beberapa perangkat tetapi tidak pada perangkat lainnya. | Bandingkan profil titik akhir, metode yang dipilih, rantai sertifikat, pengaturan kepercayaan, versi perangkat lunak, dan format identitas. Jangan berasumsi bahwa semua klien menerapkan EAP atau perilaku tantangan yang sama. |
| Akses hanya gagal selama pemeliharaan server atau gangguan koneksi. | Periksa pengatur waktu percobaan ulang, konfigurasi server alternatif, ketergantungan proksi, dan perilaku perangkat akses jaringan ketika semua server tidak tersedia. |
Pertanyaan Umum Demo Slot
1. RADIUS itu singkatan dari apa?
RADIUS adalah singkatan dari Remote Authentication Dial-In User Service. Nama tersebut mencerminkan asal-usulnya dari koneksi dial-up, tetapi protokol ini sekarang umum digunakan untuk Wi-Fi perusahaan, akses VPN, dan keputusan akses jaringan terpusat lainnya.
2. Apakah RADIUS sama dengan LDAP?
Tidak. RADIUS menangani otentikasi akses jaringan, otorisasi, dan pertukaran akuntansi. LDAP adalah protokol untuk mengakses layanan direktori, sebagaimana didefinisikan oleh RFC 4511. Server RADIUS dapat berkonsultasi dengan direktori yang dapat diakses LDAP, tetapi protokol tersebut menjalankan peran yang berbeda dan tidak dapat saling menggantikan.
3. Apa perbedaan antara RADIUS dan TACACS+?
RADIUS umumnya digunakan untuk akses pengguna dan perangkat ke Wi-Fi, VPN, dan layanan jaringan lainnya. TACACS+ umumnya dipertimbangkan untuk administrasi perangkat jaringan ketika otorisasi granular dan pencatatan perintah menjadi prioritas. RFC 8907 mendokumentasikan TACACS+ dan pemisahan fungsi otentikasi, otorisasi, dan pencatatannya.
4. Bisakah Anda menambahkan MFA tanpa mengganti server RADIUS yang sudah ada?
Terkadang. Layanan atau proksi MFA yang kompatibel dengan RADIUS dapat disisipkan ke dalam jalur autentikasi sementara server atau sumber identitas yang ada tetap digunakan. Kompatibilitas bergantung pada perangkat akses, metode autentikasi, penanganan tantangan, produk MFA, dan perilaku kegagalan. Uji klien interaktif dan non-interaktif sebelum penerapan.

