

Ketika karyawan mengakses berbagai aplikasi perusahaan, mengelola kredensial dan proses autentikasi yang terpisah dapat menjadi tantangan bagi tim TI. Organisasi membutuhkan cara untuk memusatkan autentikasi tanpa mengharuskan pengguna untuk masuk secara terpisah ke setiap aplikasi.
SAML (Security Assertion Markup Language) adalah standar federasi berbasis XML yang umum digunakan untuk single sign-on (SSO) berbasis browser. Dalam login SAML 2.0 tipikal, penyedia identitas mengautentikasi pengguna dan mengirimkan respons SAML ke aplikasi yang berisi sebuah pernyataan. Aplikasi memverifikasi tanda tangan yang diperlukan dan kondisi lainnya sebelum membuat sesi sendiri.
Bagi administrator TI dan identitas, memahami cara kerja SAML membantu mereka menentukan kapan harus menggunakannya, mengkonfigurasi hubungan kepercayaan dengan benar, dan membedakan kegagalan autentikasi dari masalah akun atau izin.
Ringkasan Utama
- SAML adalah standar berbasis XML yang memungkinkan otentikasi terfederasi dan masuk tunggal di seluruh aplikasi yang kompatibel.
- SSO SAML menggunakan penyedia identitas (IdP) untuk mengautentikasi pengguna dan penyedia layanan (SP) untuk memvalidasi pernyataan.
- SAML mendukung alur login yang dimulai oleh SP dan IdP, masing-masing dengan pertimbangan keamanan yang berbeda.
- Implementasi SAML yang aman. SAML memerlukan validasi pernyataan, konfigurasi tepercaya, dan manajemen sertifikat. SAML tidak secara otomatis menangani otorisasi atau penyediaan aplikasi.
Apa itu SAML?
SAML memungkinkan dua organisasi atau sistem untuk bertukar informasi otentikasi tanpa berbagi kata sandi aplikasi pengguna. SAML membangun hubungan kepercayaan antara:
- An penyedia identitas (IdP) yang mengautentikasi pengguna
- Penyedia layanan (SP) yang mengoperasikan aplikasi yang ingin diakses pengguna.
IdP menerbitkan dokumen XML yang disebut pernyataan SAML. Pernyataan tersebut dapat mengidentifikasi pengguna, menjelaskan bagaimana atau kapan otentikasi terjadi, dan membawa atribut seperti alamat email, departemen, atau keanggotaan grup. SP hanya mengandalkan pernyataan tersebut setelah memeriksa bahwa pernyataan tersebut berasal dari IdP tepercaya dan valid untuk aplikasi dan upaya login tersebut.
Pengaturan ini merupakan bentuk federasi identitas: aplikasi mendelegasikan otentikasi ke otoritas identitas eksternal. Hal ini dapat memberikan pengguna akses ke beberapa aplikasi setelah masuk melalui IdP, meskipun setiap aplikasi masih membuat dan mengelola sesinya sendiri.
SAML 2.0 adalah versi yang digunakan. untuk peramban SSO Alur yang dijelaskan di sini. SAML dapat menyampaikan identitas dan pembuktian keaslian informasi tersebut, tetapi tidak mendefinisikan model izin aplikasi universal.
Siapa dan apa yang berpartisipasi dalam proses login SAML?
Pengguna, peramban, penyedia identitas, dan penyedia layanan
Empat peserta berperan penting dalam proses login browser SAML:
- Pengguna: Orang yang mencoba membuka aplikasi.
- Browser: Perantara yang membawa permintaan dan respons SAML antara IdP dan SP. Browser biasanya mengirimkan pesan melalui pengalihan dan pengiriman formulir.
- Penyedia identitas: Sistem yang mengautentikasi pengguna. Sistem ini dapat memeriksa kata sandi, sertifikat, kunci keamanan, atau faktor lain, atau mengenali sesi IdP yang sudah ada.
- Penyedia layanan: Aplikasi yang menggunakan hasil SAML. Setelah memvalidasinya, penyedia layanan memutuskan apakah akan membuat sesi aplikasi dan apa yang dapat diakses pengguna.
IdP biasanya tidak mengirimkan kata sandi pengguna ke SP. Sebaliknya, IdP mengirimkan pernyataan yang ditandatangani yang dapat diverifikasi oleh SP berdasarkan hubungan kepercayaan yang telah dikonfigurasi sebelumnya.
AuthnRequest, respons, pernyataan, dan sesi aplikasi
Beberapa artefak terkait muncul selama proses login:
- Permintaan Otentikasi: Pesan dari SP yang meminta IdP untuk mengautentikasi pengguna. Pesan ini dapat mencakup identitas SP, lokasi pengembalian, dan konteks autentikasi yang diminta.
- Respons SAML: Respons protokol IdP ke SP. Respons ini melaporkan keberhasilan atau kegagalan dan, untuk login yang berhasil, biasanya berisi pernyataan (assertion).
- Pernyataan SAML: Pernyataan yang berlaku dalam jangka waktu terbatas yang dikeluarkan oleh IdP tentang pengguna. Pernyataan ini dapat berisi pernyataan otentikasi, atribut, dan batasan yang menentukan di mana dan kapan pernyataan tersebut dapat diterima.
- Sesi aplikasi: Sesi login SP sendiri, yang sering diwakili oleh cookie aplikasi yang aman. Ini terpisah dari pernyataan dan dari sesi pengguna di IdP.
Pernyataan SAML tidak dimaksudkan untuk berfungsi sebagai sesi aplikasi permanen. SP (Service Provider) memvalidasinya, menggunakannya, dan kemudian menerapkan kontrol sesinya sendiri.
Bagaimana cara kerja single sign-on SAML?
Cara kerja SAML SSO yang diinisiasi oleh SP
Dalam SSO yang diinisiasi oleh penyedia layanan, pengguna memulai dari aplikasi:
- Pengguna membuka aplikasi. SP tidak menemukan sesi aplikasi lokal yang valid.
- SP membuat AuthnRequest. Ini mengarahkan browser ke IdP, biasanya menggunakan binding HTTP-Redirect.
- IdP mengautentikasi pengguna. IdP mungkin meminta kredensial dan otentikasi multifaktoratau mungkin mengenali sesi IdP yang sudah ada.
- IdP membuat respons SAML. Respons tersebut biasanya berisi pernyataan yang mengidentifikasi pengguna dan menjelaskan peristiwa autentikasi.
- Browser mengirimkan respons ke SP. Hal ini biasanya terjadi melalui formulir HTML yang dikirim secara otomatis ke URL Assertion Consumer Service (ACS) milik SP.
- SP (Service Provider) memvalidasi respons dan pernyataan. Ia memeriksa tanda tangan yang diperlukan, hubungan kepercayaan yang dikonfigurasi, audiens dan tujuan yang dituju, periode validitas, dan korelasi permintaan.
- SP (Service Provider) membuat sesi aplikasi. Pengguna dialihkan ke sumber daya yang diminta, sesuai dengan aturan akun dan otorisasi aplikasi.
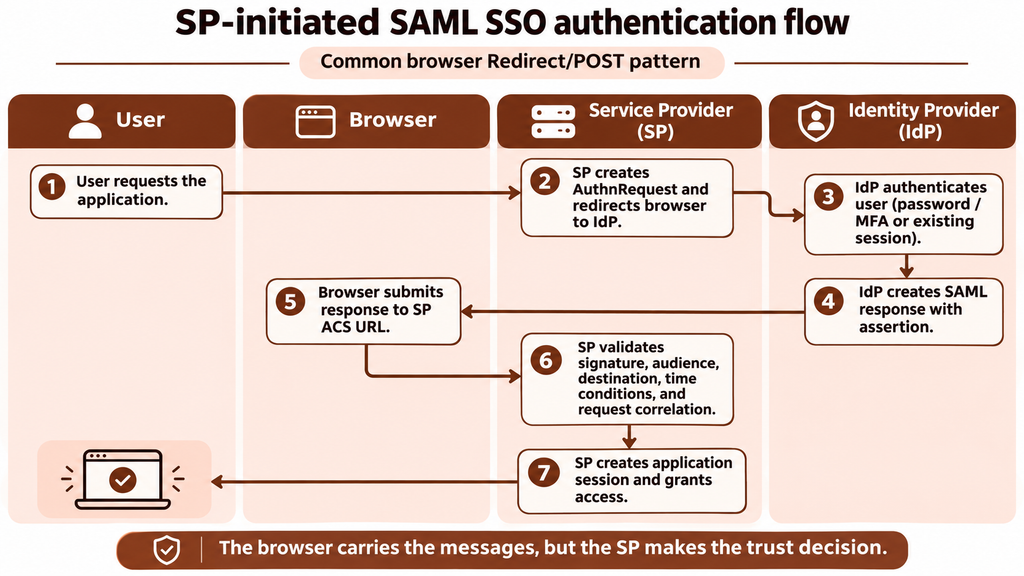
Browser mengirimkan pesan, tetapi keputusan kepercayaan berada di tangan SP (Service Provider). Gambaran umum teknis OASIS SAML menjelaskan hubungan antara IdP yang menyatakan identitas dan SP yang mengandalkan identitas tersebut.
Cara kerja SAML SSO yang diinisiasi oleh IdP
Dalam alur yang diinisiasi oleh penyedia identitas (IdP), pengguna memulai dari portal IdP atau katalog aplikasi. IdP mengirimkan browser ke SP dengan respons SAML yang tidak diminta; SP tidak terlebih dahulu mengirimkan AuthnRequest.
Karena tidak ada permintaan asli, respons yang tidak diminta umumnya tidak memiliki pengidentifikasi permintaan bagi SP untuk dicocokkan melalui InResponseTo. SP harus secara eksplisit mendukung SSO yang diinisiasi IdP dan tetap memvalidasi tanda tangan, penerbit, audiens, tujuan, penerima, dan batasan waktu. SP tidak boleh menganggap tidak adanya korelasi permintaan sebagai izin untuk melewatkan pemeriksaan selanjutnya.
Login yang diinisiasi oleh SP memberikan konteks permintaan yang lebih kuat dan seringkali lebih mudah dikorelasikan dengan tujuan pengguna. Login yang diinisiasi oleh IdP masih dapat berguna untuk portal aplikasi, tetapi sebaiknya diaktifkan hanya jika SP mendukung pola tersebut dengan aman. Perbedaan tersebut didefinisikan dalam Profil SSO Peramban Web SAML 2.0.
Bagaimana sebuah pernyataan SAML divalidasi?
Tanda tangan, penerbit, audiens, tujuan, dan ketentuan waktu
Menerima XML yang terstruktur dengan baik saja tidak cukup. SP (Service Provider) harus membandingkan respons dan pernyataan dengan kepercayaan yang telah dikonfigurasi sebelumnya dan konteks login.
Pemeriksaan penting meliputi:
- Tanda tangan dan kunci penandatanganan: Verifikasi respons atau tanda tangan pernyataan yang dibutuhkan menggunakan sertifikat IdP tepercaya. Implementasi juga harus melindungi dari serangan pembungkus tanda tangan XML dan serangan penguraian terkait.
- Penerbit: Konfirmasikan bahwa pernyataan tersebut mengidentifikasi entitas IdP yang diharapkan.
- Hadirin: Konfirmasikan bahwa pernyataan tersebut dikeluarkan untuk SP ini, biasanya dengan membandingkan audiens dengan ID entitas SP.
- Tujuan dan penerima: Konfirmasikan bahwa respons dan pernyataan pembawa menargetkan titik akhir ACS yang diharapkan.
- Kondisi waktu: Terapkan batasan NotBefore dan NotOnOrAfter, dengan hanya mengizinkan perbedaan waktu dalam batas tertentu.
- Korelasi permintaan: Untuk login yang dimulai oleh SP, verifikasi bahwa InResponseTo cocok dengan permintaan yang tertunda dan tolak respons yang tidak terduga atau yang diputar ulang.
- Konfirmasi status dan subjek: Terima hanya respons yang berhasil yang metode konfirmasi subjek dan datanya memenuhi harapan SP.
Kepercayaan biasanya dibangun dengan bertukar metadata SAML atau mengkonfigurasi nilai yang setara melalui proses administratif yang terlindungi. Metadata dapat mengkomunikasikan ID entitas, titik akhir, pengikatan, dan sertifikat, tetapi administrator tetap memerlukan prosedur untuk memvalidasi perubahan dan merotasi sertifikat.
Endpoint SAML harus menggunakan TLS, dan SP (Service Provider) harus menggunakan implementasi XML yang telah ditinjau keamanannya dan validasi tanda tangan. Lembar Panduan Keamanan OWASP SAML memberikan panduan yang berfokus pada implementasi untuk pemeriksaan ini.
Apa yang tidak ditentukan oleh autentikasi SAML tentang izin aplikasi?
Pernyataan yang valid menjawab pertanyaan autentikasi: dapatkah SP mempercayai pernyataan IdP tentang pengguna ini? Pernyataan tersebut tidak secara otomatis menentukan apa yang dapat dilakukan pengguna di dalam aplikasi.
Suatu pernyataan dapat berisi atribut grup, departemen, peran, atau hak akses. SP dapat memetakan nilai-nilai tersebut ke peran lokal, tetapi SP sendiri tidak dapat memetakan nilai-nilai tersebut ke peran lokal. otorisasi Kebijakan menentukan apakah suatu nilai memberikan akses. Atribut grup yang sama dapat menghasilkan izin yang berbeda di aplikasi yang berbeda.
Status akun juga penting. Sebuah SP (Service Provider) dapat menolak pengguna yang telah diautentikasi dengan benar karena akun yang bersangkutan dinonaktifkan, tidak berlisensi, hilang, atau tidak ditugaskan ke aplikasi.
Kapan suatu organisasi harus menggunakan SAML?
Manfaat dan keterbatasan aplikasi web untuk tenaga kerja.
SAML sangat cocok ketika suatu organisasi membutuhkan otentikasi terpusat untuk aplikasi web perusahaan yang sudah mendukung SAML 2.0. Contoh umum termasuk konsol administrasi SaaS dan aplikasi berbasis browser internal.
Manfaat praktisnya meliputi:
- Pengguna melakukan autentikasi melalui IdP organisasi, bukan dengan membuat kata sandi terpisah untuk setiap aplikasi.
- Organisasi dapat menerapkan kontrol otentikasi terpusat, termasuk kebijakan otentikasi multifaktor dari IdP.
- Aplikasi dapat menerima pengidentifikasi pengguna yang konsisten dan atribut yang disetujui.
- SAML mendapat dukungan luas di berbagai aplikasi web perusahaan dan platform identitas yang sudah mapan.
SAML juga menimbulkan biaya operasional. Pesan XML dan pemrosesan tanda tangan rumit, integrasi dapat sensitif terhadap URL dan pengidentifikasi yang tepat, dan sertifikat penandatanganan memerlukan manajemen siklus hidup. Desainnya yang berorientasi pada browser seringkali kurang alami untuk masuk ke aplikasi seluler asli dan otorisasi API dibandingkan protokol berbasis token yang lebih baru.
Pilihan yang tepat tetap bergantung pada apa yang didukung oleh aplikasi tersebut. Mengganti integrasi SAML yang stabil dengan protokol lain hanya karena lebih baru mungkin tidak memberikan nilai praktis yang berarti.
SAML vs. OpenID Connect vs. OAuth
SAML, OpenID Connect, dan OAuth menyelesaikan masalah yang terkait tetapi berbeda:
| Kebutuhan | Pilihan protokol umum | Apa yang ditawarkannya |
|---|---|---|
| SSO browser perusahaan ke aplikasi SaaS atau aplikasi web internal yang sudah ada. | SAML 2.0 | Autentikasi terfederasi melalui pernyataan XML |
| Masuk untuk aplikasi web modern, aplikasi satu halaman, aplikasi asli, atau aplikasi seluler. | Koneksi OpenID (OIDC) | Lapisan autentikasi yang dibangun di atas OAuth 2.0, termasuk Token ID dan klaim identitas. |
| Akses yang didelegasikan ke API atau sumber daya yang dilindungi. | OAuth 2.0 | Token akses yang mewakili otorisasi yang didelegasikan |
OpenID Connect menstandarisasi otentikasi di atas OAuth 2.0. OAuth 2.0 pada dasarnya adalah kerangka kerja otorisasi; dengan sendirinya, ia tidak mendefinisikan hasil otentikasi pengguna standar yang setara dengan Token ID OIDC atau pernyataan SAML.
Ini adalah pedoman arsitektur, bukan aturan platform absolut. Dukungan aplikasi, jenis klien, persyaratan keamanan, dan infrastruktur identitas yang ada harus menjadi pertimbangan utama dalam pengambilan keputusan. Untuk perbandingan yang lebih mendalam, jelajahi halaman kami. SAML vs. OIDC ke SAML vs. OAuth panduan.
Apa yang perlu Anda periksa saat mengkonfigurasi SAML SSO?
Pertukaran metadata, ID entitas, URL ACS, dan sertifikat penandatanganan
Sebelum mengaktifkan SAML untuk pengguna, bandingkan nilai konfigurasi IdP dan SP dengan cermat:
- ID Entitas: Konfirmasikan pengidentifikasi yang tepat untuk IdP dan SP. ID entitas adalah pengidentifikasi, meskipun menyerupai URL; itu tidak selalu merupakan tujuan browser.
- URL AC: Masukkan titik akhir yang tepat tempat SP menerima respons SAML. Periksa persyaratan skema, nama host, jalur, port, dan garis miring di akhir.
- URL SSO: Konfigurasikan titik akhir IdP tempat SP mengirimkan permintaan autentikasi.
- Sertifikat penandatanganan: Instal sertifikat verifikasi IdP yang benar di SP dan dokumentasikan bagaimana rotasi sertifikat akan berjalan.
- Ekspektasi perekrutan: Tentukan apakah SP (Single Page) mensyaratkan respons, pernyataan, atau keduanya untuk ditandatangani.
- Ikatan: Konfirmasikan pengikatan yang diharapkan untuk permintaan dan respons, seperti HTTP-Redirect atau HTTP-POST.
- Lingkungan Hidup: Pisahkan ID entitas pengujian dan produksi, URL ACS, dan sertifikat.
- Nilai logout: Konfigurasikan Single Logout hanya jika kedua sistem mendukung profil dan perilaku sesi yang diinginkan.
Jangan berasumsi bahwa mengimpor metadata menghilangkan kebutuhan untuk meninjau nilai-nilai ini. Metadata harus berasal dari sumber yang terautentikasi, dan administrator harus memahami bagaimana pembaruan dan penggantian sertifikat ditangani.
Petakan pengidentifikasi pengguna dan atributnya, lalu uji login.
Pilih pengidentifikasi yang akan digunakan aplikasi untuk mencocokkan pernyataan dengan akun. Tergantung pada SP (Service Provider), ini mungkin berupa NameID, alamat email, nama pengguna, atau pengidentifikasi internal yang stabil. Jika aplikasi mendukungnya, pengidentifikasi yang stabil dapat membuat pencocokan akun lebih andal daripada nilai seperti alamat email yang dapat berubah. Konfirmasikan bagaimana SP menangani perubahan pengidentifikasi sebelum penerapan.
Kemudian verifikasi:
- Format dan nilai NameID yang diharapkan oleh SP.
- Nama atribut, format, dan kapitalisasi yang wajib diisi.
- Pemetaan grup ke peran, jika aplikasi mendukungnya.
- Apakah akun harus sudah ada atau dapat dibuat tepat waktu?
- Apakah autentikasi multifaktor IdP berfungsi sesuai yang diharapkan?
- Apa yang terjadi ketika pengguna dinonaktifkan atau tidak ditugaskan?
Lakukan pengujian dengan pengguna biasa sebelum menerapkan SAML di seluruh organisasi. Buat jalur administrator darurat yang terdokumentasi dan tidak bergantung pada integrasi baru, jika aplikasi mendukungnya. Selain itu, uji penggantian sertifikat dan pemulihan kegagalan daripada menunggu sertifikat produksi kedaluwarsa.
Bagaimana cara mengatasi kegagalan login SAML?
Sebelum melakukan pemecahan masalah pada login SAML yang gagal, identifikasi terlebih dahulu apakah masalah terjadi selama autentikasi IdP, validasi respons SAML, atau akses aplikasi.
Mulailah dengan log dari IdP dan SP. IdP dapat menunjukkan apakah autentikasi dan penerbitan respons berhasil; SP dapat menunjukkan mengapa mereka menolak respons atau menolak akses aplikasi.
| Gejala | Pemeriksaan yang perlu dilakukan |
|---|---|
| Tanda tangan tidak valid atau sertifikat tidak tepercaya | Konfirmasikan bahwa SP memiliki sertifikat IdP yang benar, elemen pesan yang diharapkan telah ditandatangani, dan sertifikat tersebut belum kedaluwarsa atau dirotasi secara tidak terduga. |
| Validasi audiens gagal | Bandingkan audiens pernyataan dengan ID entitas SP, termasuk huruf besar/kecil, skema, jalur, dan karakter akhir. |
| Ketidaksesuaian tujuan atau penerima | Bandingkan tujuan respons dan penerima subjek dengan URL ACS yang tepat yang menerima pesan. Periksa URL pengujian versus URL produksi. |
| Pengguna tidak ditemukan | Periksa nilai dan format NameID. Konfirmasikan bahwa aplikasi mencocokkannya dengan kolom akun lokal yang dimaksud. |
| Atribut yang dibutuhkan hilang | Periksa pemetaan atribut IdP, nama atribut yang tepat, format nilai, dan apakah pengguna uji memiliki nilai sumber. |
| Pernyataan tersebut telah kedaluwarsa atau belum berlaku. | Sinkronkan jam sistem dan periksa NotBefore dan NotOnOrAfter. Hindari menyembunyikan penyimpangan waktu yang signifikan dengan mengizinkan jendela penyimpangan jam yang berlebihan. |
| InResponseTo atau kesalahan korelasi permintaan | Konfirmasikan bahwa respons sesuai dengan permintaan SP yang aktif dan bahwa proxy, percobaan ulang browser, atau pengiriman duplikat tidak mengganggu alur proses. |
| SAML berhasil tetapi akses ditolak. | Periksa status akun, penugasan aplikasi, perizinan, dan pemetaan peran atau grup lokal. Ini biasanya merupakan masalah otorisasi atau siklus hidup akun, bukan kegagalan autentikasi. |
| Proses login berulang kali kembali ke IdP. | Periksa apakah SP berhasil membuat dan mempertahankan cookie sesi, termasuk domain cookie, SameSite, secure-transport, dan pembatasan browser. |
Respons SAML dapat berisi data pribadi dan pernyataan pembawa yang sensitif namun valid. Hindari menempelkan respons lengkap ke dalam tiket yang tidak aman, alat obrolan, atau dekoder publik. Jika pemeriksaan pesan diperlukan, gunakan proses diagnostik yang disetujui dan hapus nilai-nilai sensitif sebelum membagikannya.
Sederhanakan otentikasi perusahaan dengan SAML SSO
SAML tetap menjadi standar yang mapan untuk memungkinkan single sign-on di seluruh aplikasi perusahaan. Dengan mengizinkan penyedia identitas tepercaya untuk mengautentikasi pengguna, SAML membantu organisasi memusatkan autentikasi sambil menyerahkan keputusan akses khusus aplikasi kepada masing-masing penyedia layanan. Implementasi yang sukses bergantung pada konfigurasi hubungan kepercayaan yang benar, validasi pernyataan, pengelolaan sertifikat, dan pengujian alur autentikasi. Solusi seperti Scalefusion OneIdP mendukung SSO berbasis SAML untuk aplikasi yang kompatibel, membantu tim TI menerapkan prinsip-prinsip ini.
Jelajahi Scalefusion OneIdP
Pertanyaan Umum Demo Slot
1. Apa kepanjangan dari SAML, dan apakah SAML 2.0 adalah versi terbaru?
SAML adalah singkatan dari Security Assertion Markup Language. SAML 2.0 adalah versi spesifikasi OASIS terkini yang digunakan untuk alur SSO browser yang dibahas dalam artikel ini, beserta errata yang telah diterbitkan.
2. Apakah SAML SSO membuat akun pengguna di dalam aplikasi?
Tidak dengan sendirinya. SAML mengautentikasi pengguna dan dapat menyediakan atribut identitas. Aplikasi mungkin memerlukan akun yang sudah ada, membuat akun baru melalui penyediaan tepat waktu (just-in-time provisioning), atau menerima akun melalui proses penyediaan terpisah.
3. Apakah penandatanganan pernyataan SAML mengenkripsi isinya?
Tidak. Tanda tangan memungkinkan SP untuk memverifikasi integritas pernyataan dan penandatangan; tanda tangan tidak menyembunyikan isinya. Enkripsi adalah perlindungan terpisah yang harus dikonfigurasi dan didukung oleh IdP dan SP. HTTPS/TLS melindungi pengiriman data dari browser ke endpoint; HTTPS/TLS tidak mengenkripsi isi pernyataan setelah diterima atau diekspos di endpoint.
4. Apakah keluar dari satu aplikasi SAML berarti Anda juga keluar dari semua aplikasi SAML lainnya?
Belum tentu. Keluar (sign out) biasanya hanya mengakhiri sesi aplikasi tersebut. Sesi IdP dan sesi di aplikasi lain mungkin tetap aktif kecuali IdP dan SP yang berpartisipasi mendukung dan berhasil menyelesaikan Single Logout SAML terkoordinasi.

