

Manajemen patch otomatis adalah proses penggunaan perangkat lunak untuk mengidentifikasi patch yang hilang, memprioritaskan dan menguji pembaruan, menyebarkannya sesuai dengan kebijakan yang telah ditentukan, dan memverifikasi instalasi dengan upaya manual minimal. Hal ini membantu tim TI untuk melakukan patching sistem operasi dan aplikasi secara konsisten di seluruh lingkungan endpoint yang besar atau terdistribusi.
Alih-alih seorang administrator memeriksa ratusan perangkat satu per satu, manajemen patch otomatis mengubah proses patching menjadi alur kerja berbasis kebijakan: temukan celah, tentukan seberapa mendesak perlu diperbaiki, terapkan pembaruan, dan konfirmasikan bahwa pembaruan tersebut benar-benar berhasil.
Ringkasan Utama
- Mengotomatiskan tugas penambalan yang berulang: Manajemen patch otomatis dapat menangani penemuan, akuisisi patch, penjadwalan, penyebaran, percobaan ulang, verifikasi, dan pelaporan.
- Mengurangi waktu paparan: Penyebaran patch yang lebih cepat mengurangi jangka waktu di mana kerentanan yang diketahui tetap dapat dieksploitasi.
- Meningkatkan konsistensi: Kebijakan menerapkan aturan patching yang sama di seluruh endpoint jarak jauh, lokal, dan terdistribusi.
- Mendukung penambalan berbasis risiko: Kerentanan kritis dan yang dieksploitasi secara aktif dapat diperbaiki lebih cepat daripada pembaruan rutin.
- Masih memerlukan pengawasan manusia: Sistem sensitif, pengecualian, patch yang gagal, perubahan darurat, dan keputusan pengembalian mungkin memerlukan persetujuan administrator.

Bagaimana Cara Kerja Manajemen Patch Otomatis?
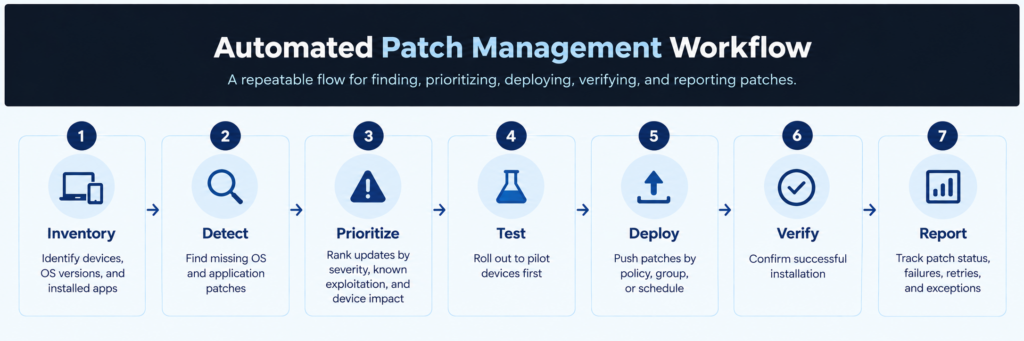
Manajemen patch otomatis bekerja dengan terus-menerus menemukan pembaruan yang hilang dan memindahkan patch yang disetujui melalui prioritas, pengujian, penerapan, dan verifikasi sesuai dengan aturan yang ditetapkan oleh administrator TI, mencakup manajemen patch OS dan patching aplikasi pihak ketiga, melalui prioritas, pengujian, penerapan, dan verifikasi sesuai dengan aturan yang ditetapkan oleh administrator TI.
Alur kerja tipikal memiliki lima tahapan.
1. Temukan Perangkat dan Patch yang Hilang
Sistem ini pertama-tama memelihara inventaris titik akhir, sistem operasi, aplikasi yang terpasang, dan versi perangkat lunak.
Kemudian, sistem membandingkan versi-versi tersebut dengan pembaruan yang tersedia dari vendor untuk menentukan perangkat mana yang kekurangan patch.
Inventarisasi yang baik itu penting. Anda tidak dapat menambal aplikasi yang rentan jika Anda tidak tahu aplikasi tersebut terpasang.
2. Prioritaskan Patch Berdasarkan Risiko
Tidak semua patch yang hilang layak mendapatkan tenggat waktu yang sama.
Sistem otomatis yang matang proses manajemen tambalan dapat mempertimbangkan faktor-faktor seperti:
- tingkat kerentanan
- eksploitasi yang diketahui
- pentingnya aset yang terpengaruh
- paparan internet
- kekritisan aplikasi
- tenggat waktu perbaikan yang tersedia
CISA secara khusus merekomendasikan penggunaan Katalog Kerentanan Tereksploitasi yang Dikenal sebagai masukan saat memprioritaskan perbaikan kerentanan.
Perbedaan itu penting. Kerentanan yang sudah dieksploitasi di lapangan biasanya memerlukan respons yang berbeda dari bug dengan tingkat keparahan rendah yang memengaruhi utilitas internal.
3. Patch Uji Coba
Otomatisasi seharusnya tidak berarti menerapkan setiap pembaruan secara langsung ke setiap titik akhir.
Patch dapat dirilis terlebih dahulu ke kelompok uji kecil atau lingkungan penyebaran. Tim TI dapat memeriksa masalah kompatibilitas aplikasi, kegagalan instalasi, masalah kinerja, atau перезагрузка yang tidak terduga sebelum memperluas penyebaran.
4. Menjadwalkan dan Menerapkan Pembaruan
Patch yang disetujui kemudian didistribusikan sesuai dengan kebijakan yang telah ditentukan.
Administrator dapat mengkonfigurasi:
- Pengujian IT dilakukan terlebih dahulu.
- kelompok pilot terbatas selanjutnya
- perangkat karyawan umum setelahnya
- sistem-sistem penting bisnis selama periode pemeliharaan terpisah.
Perangkat jarak jauh yang sedang offline selama proses penyebaran dapat dicoba kembali saat terhubung kembali.
5. Verifikasi Instalasi dan Tangani Kegagalan
Keberhasilan implementasi tidak sama dengan keberhasilan perbaikan.
Platform tersebut harus memverifikasi bahwa patch telah terpasang dengan benar dan melaporkan perangkat yang gagal, tetap offline, memerlukan reboot, atau masih menampilkan versi perangkat lunak yang rentan.
NIST memasukkan verifikasi sebagai bagian inti dari perusahaan. manajemen tambalan alih-alih memperlakukan instalasi sebagai langkah terakhir.
Manajemen Patch Manual vs. Otomatis
Pada akhirnya, kedua pendekatan tersebut bertujuan untuk menjaga agar sistem tetap mutakhir. Perbedaannya terletak pada seberapa banyak pekerjaan berulang yang harus dilakukan oleh administrator sendiri.
| Daerah | Manajemen Patch Manual | Manajemen Tambalan Otomatis |
|---|---|---|
| Penemuan tambalan | Admin memeriksa vendor dan sistem. | Perangkat lunak melakukan pemindaian terus menerus atau sesuai jadwal. |
| Prioritas | Tinjauan manual | Prioritas berdasarkan kebijakan/risiko |
| pengujian | Terkoordinasi secara individual | Kelompok pilot otomatis atau cincin penyebaran |
| Penyebaran | Admin mengirimkan patch secara manual. | Penyebaran terjadwal berdasarkan kebijakan |
| Perangkat offline | Memerlukan tindak lanjut | Percobaan ulang otomatis saat perangkat terhubung kembali. |
| Verifikasi | Pemeriksaan manual | Validasi status otomatis |
| Pelaporan | Lembar kerja atau laporan terpisah | Dasbor terpusat dan laporan audit |
| Skalabilitas | Menjadi lebih sulit seiring bertambahnya jumlah titik akhir. | Dirancang untuk armada titik akhir yang besar. |
Oleh karena itu, otomatisasi tidak menggantikan manajemen patch. Otomatisasi mengotomatiskan bagian-bagian yang berulang dari proses manajemen patch.
Mengapa Manajemen Patch Otomatis Penting?
Alasan utamanya sederhana: jumlah kerentanan dan titik akhir yang harus dikelola oleh tim TI telah tumbuh lebih cepat daripada yang dapat ditangani dengan nyaman oleh proses penambalan manual.
The 2026 Laporan Investigasi Pelanggaran Data Verizon Ditemukan bahwa eksploitasi kerentanan mewakili 31% dari vektor akses awal yang diketahui dalam kumpulan data pelanggarannya. Laporan tersebut juga menyebutkan bahwa hanya 26% dari kerentanan kritis yang diidentifikasi melalui katalog KEV CISA yang sepenuhnya diperbaiki oleh organisasi selama tahun 2025.
Penambalan otomatis dapat membantu organisasi:
- mempersingkat waktu perbaikan kerentanan
- mengurangi pekerjaan administratif yang berulang
- menerapkan pembaruan secara lebih konsisten
- mendukung titik akhir jarak jauh dan terdistribusi
- memelihara catatan kepatuhan patch.
- mengurangi kesalahan yang disebabkan oleh proses manual
- pembaruan jadwal seputar operasional bisnis
- mengidentifikasi penyebaran yang gagal atau terlewatkan dengan lebih cepat
NIST Deskripsi ini menjelaskan manajemen patch perusahaan sebagai bentuk pemeliharaan preventif yang harus dioperasionalkan dan dilacak oleh organisasi sebagai bagian dari manajemen teknologi normal.
Apa yang Seharusnya dan Tidak Seharusnya Diotomatisasi?
Strategi manajemen patch otomatis yang paling aman adalah... tidak Singkirkan peran manusia dari setiap pengambilan keputusan.
Otomatiskan tugas-tugas yang dapat diprediksi, berulang, dan diatur oleh kebijakan yang jelas:
- penemuan titik akhir dan perangkat lunak
- deteksi patch yang hilang
- unduhan patch
- prioritas rutin
- penjadwalan penyebaran
- peluncuran kelompok percontohan
- Mencoba kembali endpoint yang terlewat
- pemberitahuan reboot
- verifikasi instalasi
- pelaporan kepatuhan
Pertahankan ketersediaan persetujuan manusia jika dampaknya terhadap bisnis berpotensi signifikan.
Sebagai contoh, tim TI mungkin memerlukan tinjauan tambahan sebelum melakukan patching pada pengendali domain, server produksi, workstation layanan kesehatan, sistem point-of-sale, atau perangkat yang menjalankan aplikasi lama yang sangat penting bagi bisnis.
Tujuannya bukanlah otomatisasi maksimal. Melainkan... otomatisasi terkontrol.
Praktik Terbaik Manajemen Patch Otomatis
Program penambalan otomatis yang baik membutuhkan pengaman di sekitar proses otomatisasi itu sendiri.
Prioritaskan risiko eksploitasi yang sebenarnya. Jangan hanya mengandalkan skor tingkat keparahan. Gabungkan tingkat keparahan kerentanan dengan informasi seperti katalog KEV CISA, paparan aset, dan kepentingan bisnis.
Sebarkan patch dalam bentuk cincin. Mulailah dengan perangkat TI atau perangkat uji sebelum memperluas ke kelompok produksi yang lebih luas. Patch yang buruk yang memengaruhi 10 sistem uji coba lebih mudah dikelola daripada patch yang memengaruhi 10,000 endpoint.
Tetapkan kebijakan pemeliharaan dan memulai ulang. Pembaruan yang memerlukan restart harus memperhatikan jam kerja, jendela pemeliharaan, dan beban kerja penting bagi bisnis.
Sertakan aplikasi pihak ketiga. Browser, pembaca PDF, alat komunikasi, runtime, dan aplikasi bisnis lainnya perlu diperbarui bersamaan dengan sistem operasi.
Lacak pengecualian. Setiap pembaruan yang ditunda harus memiliki pemilik, alasan, dan tanggal peninjauan, bukan dibiarkan dikecualikan tanpa batas waktu.
Ukurlah hasil, bukan aktivitas. Metrik yang berguna meliputi kepatuhan patch, waktu perbaikan, tingkat keberhasilan penerapan, instalasi yang gagal, patch penting yang terlambat, dan persentase endpoint yang masih terpapar kerentanan yang dieksploitasi secara aktif.
Kapan Sebaiknya Anda Menggunakan UEM untuk Manajemen Patch Otomatis?
Manajemen patch otomatis dapat berada di dalam alat patching mandiri, platform manajemen kerentanan, alat RMM, atau platform manajemen endpoint terpadu.
Pendekatan berbasis UEM (User Equipment Management) masuk akal ketika patching perlu terhubung dengan manajemen endpoint yang lebih luas. Hal itu biasanya mencakup inventaris perangkat, visibilitas sistem operasi, penegakan kebijakan, pemecahan masalah jarak jauh, status kepatuhan, dan pengelompokan perangkat.
Alat patching mandiri dapat berfungsi dengan baik ketika kebutuhannya terbatas: menyebarkan patch dan melaporkan status. Namun, banyak tim TI membutuhkan patching untuk berjalan bersamaan dengan operasi endpoint lainnya.
Di sinilah UEM dapat membantu. Alih-alih memperlakukan patching sebagai alur kerja terpisah, tim TI dapat mengelola penyebaran patch bersamaan dengan kontrol yang sudah mereka gunakan untuk mengelola perangkat.
Dengan Penggabungan skalaDengan Scalefusion, tim TI dapat menghubungkan manajemen patch dengan alur kerja manajemen endpoint yang lebih luas. Scalefusion mendukung pembaruan OS dan manajemen patch di seluruh endpoint Windows, macOS, dan Linux. Untuk perangkat Windows dan Linux yang didukung, tim TI juga dapat mengelola pembaruan dan patch aplikasi pihak ketiga.
Administrator dapat mengkonfigurasi kebijakan dan jadwal pembaruan, memantau status patch, dan menggunakan pelaporan untuk mengidentifikasi pembaruan yang tertunda, terinstal, atau gagal. Hal ini menjaga agar proses patching tetap terhubung dengan alur kerja visibilitas dan manajemen perangkat yang sudah digunakan tim TI di seluruh lingkungan endpoint mereka.
Jelajahi solusi manajemen patch otomatis Scalefusion untuk mengelola pembaruan OS di Windows, macOS, dan Linux, serta patch aplikasi pihak ketiga di seluruh endpoint Windows dan Linux yang didukung.
Final Thoughts
Perangkat lunak manajemen patch otomatis Mengubah proses patching dari serangkaian tugas administratif yang berulang menjadi proses yang dapat diulang dan berbasis kebijakan. Sistem ini dapat terus menerus mengidentifikasi pembaruan yang hilang, memprioritaskan perbaikan, melakukan deployment bertahap, melakukan patching pada endpoint, mencoba kembali kegagalan, dan memverifikasi hasilnya tanpa administrator yang mengelola setiap langkah secara manual.
Pendekatan yang paling efektif bukanlah "memperbaiki semuanya secara otomatis." Melainkan mengotomatiskan pekerjaan yang dapat diprediksi sambil tetap mempertahankan pertimbangan manusia terkait pengecualian, sistem kritis, risiko penerapan, dan dampak bisnis. Keseimbangan tersebut memberikan kecepatan dan kendali kepada tim TI.
Pertanyaan Umum Demo Slot
1. Apa itu sistem manajemen patch otomatis?
Sistem manajemen patch otomatis adalah perangkat lunak yang mengidentifikasi pembaruan yang hilang dan mengotomatiskan tugas-tugas seperti akuisisi patch, pengujian, penjadwalan, penyebaran, verifikasi, percobaan ulang, dan pelaporan. Administrator menetapkan kebijakan yang menentukan perangkat mana yang menerima patch tertentu dan kapan penyebaran terjadi.
2. Bagaimana manajemen patch otomatis meningkatkan keamanan?
Manajemen patch otomatis meningkatkan keamanan dengan mengurangi waktu kerentanan yang diketahui tetap tidak ditambal. Sistem ini terus-menerus mengidentifikasi pembaruan yang hilang dan dapat mempercepat penerapan kerentanan berisiko tinggi atau yang dieksploitasi secara aktif, alih-alih menunggu administrator untuk secara manual mengidentifikasi dan menambal setiap endpoint yang terpengaruh.
3. Apakah manajemen patch otomatis sama dengan manajemen kerentanan?
Tidak. Manajemen kerentanan adalah proses yang lebih luas untuk menemukan, menilai, memprioritaskan, memperbaiki, dan memantau kelemahan keamanan. Manajemen patch adalah salah satu metode perbaikan dalam proses tersebut. Beberapa kerentanan mungkin malah memerlukan perubahan konfigurasi, kontrol kompensasi, penghapusan perangkat lunak, atau penggantian.
4. Dapatkah manajemen patch otomatis menangani aplikasi pihak ketiga?
Ya. Platform manajemen patch otomatis dapat mendukung aplikasi pihak ketiga selain pembaruan sistem operasi. Cakupannya bervariasi tergantung solusi yang digunakan, jadi tim TI harus memverifikasi dukungan untuk browser, aplikasi produktivitas, alat komunikasi, runtime, dan perangkat lunak lain yang digunakan di lingkungan mereka.
5. Apakah pembaruan otomatis menghilangkan kebutuhan akan administrator TI?
Tidak. Penambalan otomatis mengurangi administrasi berulang tetapi tidak menghilangkan pengawasan manusia. Tim TI masih menetapkan kebijakan, mengevaluasi pengecualian, mengelola sistem sensitif, menyelidiki kegagalan penerapan, menyetujui perubahan berdampak tinggi, dan memutuskan kapan penambalan harus ditunda atau dikembalikan.

