

Penyediaan tepat waktu (Just-in-time/JIT) membuat akun di aplikasi target ketika pengguna yang memenuhi syarat menyelesaikan proses masuk terfederasi pertama mereka yang berhasil. Penyedia identitas (IdP) mengautentikasi pengguna dan mengirimkan data identitas, sementara aplikasi target memutuskan apakah akan mencocokkan akun yang sudah ada, membuat akun baru, menetapkan izin, atau memperbarui atribut yang didukung.
Penyediaan JIT tidak sama dengan single sign-on (SSO). SSO mengautentikasi pengguna; JIT membuat akun aplikasi saat dibutuhkan. JIT juga tidak menyediakan manajemen siklus hidup lengkap untuk karyawan yang bergabung, pindah, dan keluar. Organisasi yang membutuhkan sinkronisasi akun, grup, peran, dan proses keluar karyawan yang berkelanjutan biasanya memerlukan Sistem untuk Manajemen Identitas Lintas Domain (SCIM) atau proses siklus hidup lainnya.
Ringkasan Utama
- Penyediaan JIT Membuat akun pengguna saat pengguna yang memenuhi syarat pertama kali mengakses aplikasi, alih-alih membuat akun terlebih dahulu.
- SSO menangani otentikasi; JIT menangani pembuatan akun. Login SSO yang berhasil tidak secara otomatis berarti penyediaan JIT diaktifkan.
- SCIM mendukung manajemen siklus hidup identitas yang lebih luas.Termasuk pembuatan akun, pembaruan, manajemen grup, dan penghapusan akun jika didukung.
- JIT dan SCIM dapat bekerja bersama: JIT dapat menangani pembuatan akun akses pertama, sementara SCIM dapat mengelola perubahan identitas berkelanjutan dan penghapusan akun.
- Penyediaan JIT berbeda dengan akses istimewa JIT.yang memberikan hak akses sementara yang lebih tinggi daripada membuat akun pengguna.
Apa itu penyediaan JIT?
Penyediaan JIT (Just-in-Time) adalah metode pembuatan akun yang dipicu oleh login federasi pertama pengguna yang berhasil. Alih-alih membuat setiap akun aplikasi terlebih dahulu, sebuah organisasi menetapkan pengguna yang memenuhi syarat ke aplikasi tersebut secara otomatis. IDPAplikasi target membuat catatan pengguna saat pengguna yang ditugaskan pertama kali masuk, dengan syarat JIT didukung dan diaktifkan.
Aplikasi target mengontrol perilaku penyediaan. Konfigurasinya menentukan:
- Login terfederasi mana yang memenuhi syarat untuk membuat akun?
- Bagaimana identitas yang masuk dicocokkan dengan pengguna yang sudah ada.
- Atribut apa saja yang diperlukan untuk pembuatan akun?
- Peran, lisensi, atau izin default apa yang diterima pengguna baru?
- Apakah atribut atau peran dapat diperbarui saat masuk kembali di lain waktu
Implementasi yang terdokumentasi umumnya menggunakan Bahasa Markup Pernyataan Keamanan (SAML), meskipun beberapa aplikasi juga mendukung JIT melalui Koneksi OpenID (OIDC)Ketersediaan protokol dan perilaku penyediaan tetap bergantung pada aplikasi tertentu.
Cara kerja penyediaan JIT pada saat masuk pertama kali
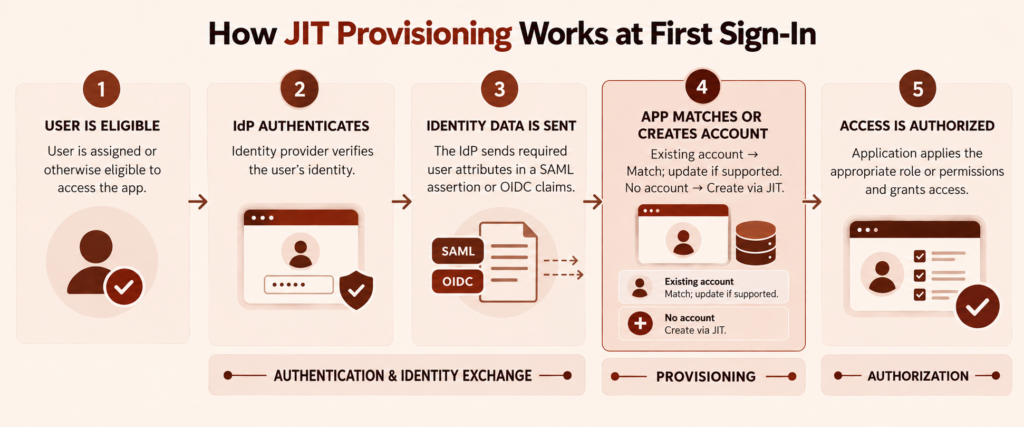
Alur login pertama yang umum terdiri dari lima langkah:
- Administrator menetapkan pengguna ke aplikasi. Penetapan dapat dilakukan secara langsung atau berdasarkan grup, tergantung pada IdP dan aplikasi.
- Pengguna melakukan autentikasi dengan IdP. IdP menerapkan kebijakan autentikasi dan akses yang telah dikonfigurasi.
- IdP mengirimkan data identitas. Sebuah pernyataan SAML atau klaim OIDC membawa pengidentifikasi dan atribut lain yang dipetakan ke aplikasi target.
- Aplikasi target mencari akun yang cocok. Jika tidak ada kecocokan dan pengguna memenuhi syarat, aplikasi akan membuat akun. Jika ada kecocokan, aplikasi akan menggunakan akun tersebut dan dapat memperbarui atribut yang didukung.
- Aplikasi tersebut mengotorisasi pengguna. Aplikasi menerapkan peran, grup, lisensi, atau izin default yang telah dikonfigurasi dan menyelesaikan proses masuk.
Urutan ini tercermin dalam dokumentasi JIT khusus aplikasi dari vendor seperti Salesforce, Atlassian, dan batu bata dataPersyaratan dan pemetaan spesifiknya tidak boleh dianggap sebagai persyaratan universal.
IdP, pernyataan atau klaim, dan aplikasi target memiliki peran yang berbeda.
IdP (Identity Provider) mengautentikasi pengguna dan mengirimkan atribut identitas yang telah dikonfigurasi. IdP juga dapat menentukan apakah pengguna tersebut ditugaskan ke aplikasi.
The pernyataan SAML atau klaim OIDC Mereka membawa data identitas seperti pengenal tetap, alamat email, nama depan, nama belakang, atau informasi grup. Mereka tidak membuat akun tersebut sendiri.
Aplikasi target, yang juga disebut penyedia layanan dalam alur SAML, menginterpretasikan data tersebut. Aplikasi tersebut menerapkan aturan pencocokan, penyediaan, dan otorisasi. Sebuah aplikasi yang berhasil diautentikasi. SSO Oleh karena itu, respons dapat berhasil di lapisan federasi tetapi tetap gagal membuat akun jika JIT dinonaktifkan, atribut yang diperlukan hilang, atau pengguna tidak memenuhi syarat.
Apa yang terjadi jika akun sudah ada?
Aplikasi target biasanya mencoba mencocokkan identitas yang masuk sebelum membuat akun. Tergantung pada aplikasinya, pencocokan mungkin menggunakan pengidentifikasi terfederasi, nama pengguna, alamat email, atau bidang tetap lainnya.
Jika aplikasi menemukan kecocokan, aplikasi akan masuk ke akun pengguna tersebut. Aplikasi juga dapat memperbarui atribut profil atau otorisasi tertentu jika pembaruan saat masuk didukung dan dikonfigurasi.
Jika nilai yang masuk tidak sesuai dengan aturan akun yang sudah ada di aplikasi, aplikasi dapat menolak proses masuk atau membuat akun kedua. Misalnya, perubahan alamat email dapat menyebabkan duplikasi ketika email adalah kolom yang dicocokkan dan akun yang sudah ada masih berisi nilai lama. Administrator harus memverifikasi penanganan huruf besar/kecil, alias, pengguna yang diganti namanya, dan normalisasi pengidentifikasi daripada berasumsi bahwa semua aplikasi mencocokkan akun dengan cara yang sama.
Penyediaan JIT vs. SSO, SCIM, dan akses tepat waktu
SSO, penyediaan JIT, dan SCIM menyelesaikan masalah identitas yang terkait tetapi terpisah.
| Kemampuan | Tujuan utama | Pemicu khas | Manajemen siklus hidup berkelanjutan |
|---|---|---|---|
| SSO | Mengautentikasi pengguna melalui IdP tepercaya. | Setiap proses masuk terfederasi | Tidak ada pembuatan akun atau sinkronisasi yang tersirat. |
| Penyediaan JIT | Membuat akun aplikasi saat pertama kali dibutuhkan. | Login pertama yang berhasil dan memenuhi syarat | Terbatas; pembaruan selanjutnya bergantung pada aplikasi. |
| SCIM | Bertukar data identitas antara sistem identitas dan aplikasi. | Perubahan direktori atau layanan penyediaan | Dapat mendukung pembuatan, modifikasi, pengelolaan grup, penonaktifan, dan penghapusan akun jika diimplementasikan. |
SCIM adalah protokol manajemen identitas berbasis HTTP yang didefinisikan oleh RFC 7644Sistem ini menyediakan operasi untuk sumber daya Pengguna dan Grup, termasuk pembuatan, pengambilan, modifikasi, dan penghapusan. Namun, setiap penyedia layanan SCIM menentukan operasi dan atribut mana yang didukungnya. Penghapusan akun dapat menonaktifkan akun, menghapusnya, atau mengikuti proses khusus aplikasi lainnya.
Mengapa akses istimewa sementara berbeda?
“Akses JIT” juga dapat merujuk pada akses istimewa tepat waktuItu adalah konsep yang berbeda dari penyediaan JIT.
- JIT provisioning membuat akun pengguna di dalam aplikasi pada saat login pertama.
- Akses istimewa tepat waktu memberikan izin yang lebih tinggi untuk jangka waktu terbatas atau tugas yang disetujui, kemudian mencabut izin tersebut.
Administrator yang sudah ada mungkin menerima akses tingkat tinggi sementara tanpa perlu membuat akun baru. Sebaliknya, pengguna yang diprovisikan JIT mungkin hanya menerima peran dasar dan permanen. Administrator harus membedakan kedua konsep ini saat mengevaluasi produk atau membuat kebijakan akses.
Mempersiapkan dan mengkonfigurasi penyediaan JIT.
Keberhasilan penerapan JIT lebih bergantung pada pencocokan dan aturan otorisasi di sisi target daripada pada saklar pembuatan akun itu sendiri.
Konfirmasikan dukungan aplikasi, kelayakan, dan prasyarat SSO.
Sebelum mengaktifkan JIT, verifikasi:
- Aplikasi target mendukung JIT untuk protokol federasi yang dimaksud.
- JIT (Just-in-Time) termasuk dalam rencana atau konfigurasi aplikasi organisasi.
- SAML SSO atau federasi OIDC berfungsi sebelum pengujian penyediaan dilakukan.
- JIT harus diaktifkan secara eksplisit, atau diaktifkan secara otomatis untuk aplikasi tersebut.
- Pengguna harus ditetapkan melalui IdP, grup, kebijakan aplikasi, atau aturan kelayakan lainnya.
- Pengaturan sisi aplikasi, lisensi, domain terverifikasi, atau persetujuan administrator yang diperlukan telah selesai.
- Dokumen aplikasi menjelaskan bagaimana cara menangani akun yang sudah ada dan proses penghentian layanan.
SSO sebaiknya diuji secara terpisah terlebih dahulu. Hal ini memisahkan kegagalan otentikasi dari kegagalan penyediaan dan menghindari pemecahan masalah pada kedua lapisan sekaligus.
Atribut peta dan aturan pencocokan akun
Tidak ada skema atribut JIT universal. Setiap aplikasi mendefinisikan bidang yang diperlukan untuk membuat akun. Bidang umum meliputi alamat email, nama tampilan, nama depan, nama belakang, nama pengguna, grup, dan nilai terkait peran.
Pilihan desain yang paling penting adalah pengidentifikasi yang sesuai. Pengidentifikasi tersebut harus stabil, unik, dan diformat persis seperti yang diharapkan aplikasi. Sebelum penerapan, dokumentasikan:
- Klaim masuk atau atribut SAML mana yang digunakan untuk menemukan akun yang sudah ada?
- Apakah pengenal tersebut dapat berubah ketika pengguna diganti namanya atau mengubah alamat email?
- Apakah pencocokan peka terhadap huruf besar/kecil
- Bagaimana alias dan alamat email alternatif diperlakukan
- Apa yang terjadi jika pengidentifikasi hilang atau duplikat?
- Apakah akun lokal yang sudah ada memerlukan penambahan pengenal sebelum federasi?
Gunakan nama dan format atribut yang didokumentasikan oleh aplikasi target. Sebuah pernyataan yang secara teknis valid masih dapat gagal jika, misalnya, IdP mengirimkan nama keluarga sementara aplikasi mengharapkan atribut yang dipetakan berbeda.
Tetapkan peran default yang aman dan uji izin hak akses minimal.
Akun yang baru dibuat seharusnya hanya menerima akses yang dibutuhkan untuk tugas yang diharapkan. Hindari memberikan peran administratif atau peran dengan hak akses luas sebagai peran default untuk setiap pengguna yang dibuat oleh JIT.
Periksa apakah otorisasi berasal dari:
- Peran default tetap dalam aplikasi
- Atribut grup atau peran IdP
- Keanggotaan grup sisi aplikasi
- Lisensi atau hak akses yang diberikan setelah pembuatan akun.
- Proses persetujuan administratif terpisah
Jika aplikasi menerima nilai peran atau grup dari IdP, uji nilai yang tidak dikenal, kosong, dan tidak sah. Konfirmasikan bahwa pemetaan yang tidak valid gagal dengan aman alih-alih memberikan akses yang lebih luas atau diam-diam kembali ke peran yang tidak sesuai.
Menguji dan memecahkan masalah penyediaan login pertama.
Jangan melakukan validasi JIT hanya dengan satu pengguna baru. Rencana pengujian harus mencakup pembuatan akun, pencocokan, otorisasi, pengguna yang tidak memenuhi syarat, dan perubahan selanjutnya.
| Uji kasus | Hasil yang diharapkan | Kemungkinan titik kegagalan jika tidak berfungsi. |
|---|---|---|
| Pengguna baru yang ditugaskan | Satu akun dibuat dan pengguna menerima akses default yang diinginkan. | Pengaktifan JIT, penugasan IdP, atribut yang dibutuhkan, kelayakan, atau perizinan |
| Pengguna yang sudah cocok | Pengguna memasukkan akun yang sudah ada tanpa duplikasi. | Aturan pencocokan pengidentifikasi, konsistensi email, atau normalisasi. |
| Pengguna dengan atribut atau peran yang diubah | Kolom yang didukung berubah sesuai dokumentasi, tanpa perlu membuat akun baru. | Dukungan pembaruan saat masuk, pemetaan klaim, atau aturan peran. |
| Pengguna yang belum ditugaskan atau tidak memenuhi syarat | Akun tidak dibuat dan akses ditolak. | Penugasan IdP yang terlalu luas atau pengaturan kelayakan di sisi target. |
| Pengguna dengan kolom wajib yang hilang | Penyediaan ditolak tanpa membuat akun sebagian atau akun yang salah. | Pemetaan atribut yang diperlukan |
| Pengguna dinonaktifkan atau dihapus | Akses terfederasi dan akun target berperilaku sesuai dengan proses penghentian layanan yang telah didokumentasikan. | Kebijakan IdP, cakupan penyediaan, konfigurasi SCIM, atau status akun sisi target. |
Gunakan pengguna uji khusus daripada identitas produksi jika memungkinkan. Catat pengidentifikasi yang diklaim, atribut yang dipetakan, peran yang diharapkan, status akun di sisi target, dan hasil akhir untuk setiap pengujian.
Lacak kegagalan secara berurutan
Jika penyediaan login pertama kali gagal, selidiki alur dari IdP ke aplikasi:
- Penugasan IdP: Konfirmasikan bahwa pengguna telah ditugaskan ke aplikasi dan cakupan penyediaan yang benar.
- Autentikasi terfederasi: Verifikasi bahwa SSO itu sendiri berhasil dan bahwa respons mencapai penyewa atau instance aplikasi yang dituju.
- Pernyataan atau klaim: Periksa pengidentifikasi dan atribut yang diperlukan. Periksa nama, format, namespace, penggunaan huruf kapital, dan nilai kosong.
- Pencocokan akun yang sudah ada: Bandingkan pengidentifikasi yang dinyatakan dengan nilai sebenarnya yang tersimpan di aplikasi target.
- Pengaturan JIT: Konfirmasikan bahwa JIT diaktifkan dan bahwa pengguna memenuhi aturan kelayakan sisi target.
- Otorisasi: Periksa peran default, pemetaan grup, ketersediaan lisensi, dan batasan khusus aplikasi.
- Log: Korelasikan catatan masuk IdP dengan log autentikasi, audit, atau penyediaan aplikasi.
Perbedaan diagnostik yang berguna adalah apakah otentikasi gagal, penyediaan gagal, atau otorisasi gagal. Tahapan-tahapan ini mungkin tampak sama bagi pengguna sebagai pesan "akses ditolak", tetapi memerlukan perbaikan yang berbeda.
Apa yang terjadi setelah pembuatan akun?
Penyediaan JIT tidak menjamin sinkronisasi berkelanjutan maupun penghapusan otomatis. Setelah akun awal dibuat, perilakunya bergantung pada aplikasi target.
Pembaruan saat masuk bergantung pada aplikasi.
Beberapa aplikasi dapat memperbarui nama, alamat email, peran, atau atribut lainnya selama proses masuk terpadu berikutnya. Aplikasi lain hanya menggunakan JIT (Just-in-Time) untuk pembuatan akun awal, membiarkan bidang tertentu tidak berubah, atau memerlukan SCIM (Scale-in-Time IM) atau perubahan administratif untuk pembaruan selanjutnya.
Uji perubahan atribut yang disengaja sebelum mengandalkan sinkronisasi saat masuk. Verifikasi profil aplikasi dan izin yang berlaku; nilai peran yang ditampilkan saja tidak cukup sebagai bukti bahwa akses telah berubah sesuai yang diharapkan.
Memblokir akses masuk tidak serta merta menonaktifkan atau menghapus akun.
Menonaktifkan pengguna di IdP atau menghapus penugasan aplikasi mereka dapat mencegah autentikasi terfederasi. Hal ini tidak secara otomatis menonaktifkan atau menghapus catatan pengguna di aplikasi target.
Penghentian layanan secara menyeluruh mungkin memerlukan SCIM, konektor vendor, alur kerja API, atau proses manual di sisi target. Bahkan dengan SCIM, aplikasi mungkin menerapkan penghapusan layanan sebagai penonaktifan sementara daripada penghapusan total. Dokumentasi penyediaan aplikasi Microsoft Mengilustrasikan bagaimana hasil pembuatan, pembaruan, penonaktifan, dan penghapusan dapat bergantung pada konektor dan aplikasi target.
Administrator harus menguji apa yang terjadi pada sesi aktif, konten yang ditugaskan, kepemilikan, lisensi, dan catatan akun ketika pengguna keluar. Jangan menganggap pemblokiran login IdP sebagai bukti bahwa akses sisi target dan kepemilikan data telah sepenuhnya terselesaikan.
Kapan menggunakan JIT, SCIM, atau keduanya?
Pilih model penyediaan sesuai dengan siklus kerja yang harus didukung oleh aplikasi.
Gunakan penyediaan JIT (Just-in-Time) ketika:
- Akun hanya boleh dibuat saat pengguna yang ditugaskan pertama kali mengakses aplikasi.
- Akses login pertama secara langsung lebih penting daripada penyediaan akses sebelumnya.
- Aplikasi ini tidak mendukung SCIM atau konektor siklus hidup lain yang sesuai.
- Perubahan profil berkelanjutan, pembaruan hak akses, dan penghentian layanan dapat ditangani melalui proses siklus hidup terpisah yang terverifikasi.
Gunakan SCIM ketika:
- Akun harus sudah ada sebelum pengguna melakukan login pertama kali.
- Atribut pengguna, grup, atau hak akses harus tetap sinkron.
- Perubahan direktori harus memicu pembaruan penyediaan.
- Proses penghentian layanan memerlukan penonaktifan atau penghapusan otomatis di sisi target.
- Administrator memerlukan visibilitas terhadap operasi penyediaan yang independen dari proses masuk pengguna.
Gunakan keduanya ketika:
- Aplikasi target secara eksplisit mendukung kedua metode tersebut.
- Setiap metode memiliki peran yang terdokumentasi—misalnya, JIT menangani pembuatan login pertama yang memenuhi syarat ketika tidak ada akun yang cocok, sementara SCIM menangani pembaruan berkelanjutan dan proses penghentian layanan yang didukung.
- Pencocokan akun, kepemilikan peran, dan perilaku penghapusan akun telah diuji bersama.
Saat keduanya diaktifkan, dokumentasikan sistem mana yang memiliki setiap atribut dan operasi. Jika tidak, pembaruan JIT saat login dan sinkronisasi SCIM selanjutnya dapat menghasilkan hasil yang tidak terduga jika keduanya menerapkan nilai yang berbeda.
Bagi organisasi yang membangun tumpukan identitas semacam ini, Scalefusion OneIdP membantu memusatkan akses ke aplikasi kerja dengan SSO, penyediaan pengguna berbasis SCIM, MFA, dan akses bersyarat. Alih-alih memperlakukan penyediaan sebagai pengaturan terpisah, tim TI dapat memasangkan akses berbasis identitas dengan sinyal kepercayaan perangkat, sehingga pengguna hanya dapat mengakses aplikasi ketika pengguna dan perangkat memenuhi persyaratan keamanan organisasi.
Untuk melihat bagaimana kontrol-kontrol ini dapat bekerja bersama dalam strategi akses identitas dan perangkat yang lebih luas, jelajahi Scalefusion OneIdP.
Pertanyaan Umum Demo Slot
1. Apakah mengaktifkan SSO secara otomatis mengaktifkan provisioning JIT?
Tidak. SSO mengautentikasi pengguna, sedangkan JIT membuat akun aplikasi target. Tergantung pada aplikasinya, JIT mungkin diaktifkan secara otomatis setelah pengaturan SSO, memerlukan pengaturan terpisah, atau tidak didukung. Konfirmasikan prasyarat aplikasi dan konfigurasi penyediaan.
2. Atribut pengguna apa saja yang dibutuhkan oleh penyediaan JIT?
Persyaratan bervariasi tergantung aplikasinya. Pengidentifikasi pencocokan yang stabil dan unik sangat penting, sementara alamat email, nama depan, nama belakang, nama tampilan, grup, atau nilai peran mungkin juga diperlukan. Gunakan nama klaim, format, dan aturan pencocokan yang telah didokumentasikan oleh aplikasi target.
3. Mengapa login pertama kali dapat membuat akun duplikat?
Akun duplikat dapat dibuat ketika pengidentifikasi atau email yang diklaim tidak sesuai dengan kolom yang digunakan untuk menemukan akun yang sudah ada. Periksa pengguna yang telah diganti namanya, alias, penggunaan huruf kapital, format pengidentifikasi, dan apakah akun yang sudah ada berisi pengidentifikasi terfederasi yang diharapkan.
4. Dapatkah penyediaan JIT mengubah peran pengguna pada saat login berikutnya?
Terkadang. Beberapa aplikasi mendukung pembaruan peran atau grup saat masuk, sementara yang lain hanya menggunakan JIT (Just-in-Time) untuk pembuatan akun awal. Verifikasi pemetaan peran aplikasi dan uji pengguna yang diubah untuk memastikan izin yang dihasilkan.
5. Apakah menonaktifkan pengguna di IdP akan menghapus akun aplikasi mereka?
Belum tentu. Menonaktifkan identitas IdP atau menghapus penugasannya dapat memblokir masuk terfederasi tanpa menonaktifkan atau menghapus akun di aplikasi target. Verifikasi SCIM, konektor, API, atau proses offboarding manual aplikasi tersebut.

