

Bisnis kecil dapat mengadopsi zero trust tanpa mengganti jaringannya atau menerapkan tumpukan keamanan skala perusahaan. Mulailah dengan satu aplikasi, kumpulan data, atau alur kerja yang penting. Terapkan otentikasi multifaktor (MFA), pisahkan akses administratif, hapus izin yang tidak perlu, dan pertimbangkan identitas pengguna serta kondisi perangkat saat memutuskan apakah akan mengizinkan akses.
Zero trust bukanlah sebuah produk atau proyek sekali jalan. Ini adalah pendekatan keamanan yang membatasi kerusakan yang dapat disebabkan oleh kredensial yang dicuri, perangkat yang tidak terkelola, akun kontraktor, atau izin yang berlebihan.
Ringkasan Utama
- Prinsip nol kepercayaan untuk usaha kecil Artinya memverifikasi identitas, kondisi perangkat, dan izin sebelum memberikan akses ke sumber daya penting.
- Mulai dari yang kecil: Lindungi satu aplikasi atau alur kerja yang sangat penting bagi bisnis sebelum memperluas kontrol zero trust.
- Terapkan kontrol penting: Gunakan MFA (Multi-Factor Authentication), akses hak istimewa minimal, kebijakan keamanan perangkat, dan pembatasan khusus aplikasi.
- Uji dan tingkatkan: Terapkan kebijakan akses uji coba, pantau aktivitas mencurigakan, tinjau izin, dan atasi celah keamanan secara berkala.
- Gunakan alat yang sudah ada: Bisnis kecil dapat mulai mengadopsi zero trust tanpa harus mengganti seluruh infrastruktur TI mereka.
Apa arti zero trust bagi bisnis kecil?
Prinsip zero trust melindungi sumber daya individu, bukan berasumsi bahwa pengguna atau perangkat aman karena berada di dalam kantor, terhubung ke jaringan pribadi virtual (VPN), atau dimiliki oleh perusahaan. NIST Zero trust didefinisikan sebagai pendekatan yang berfokus pada pengguna, aset, dan sumber daya, tanpa kepercayaan implisit yang hanya didasarkan pada lokasi jaringan atau kepemilikan aset.
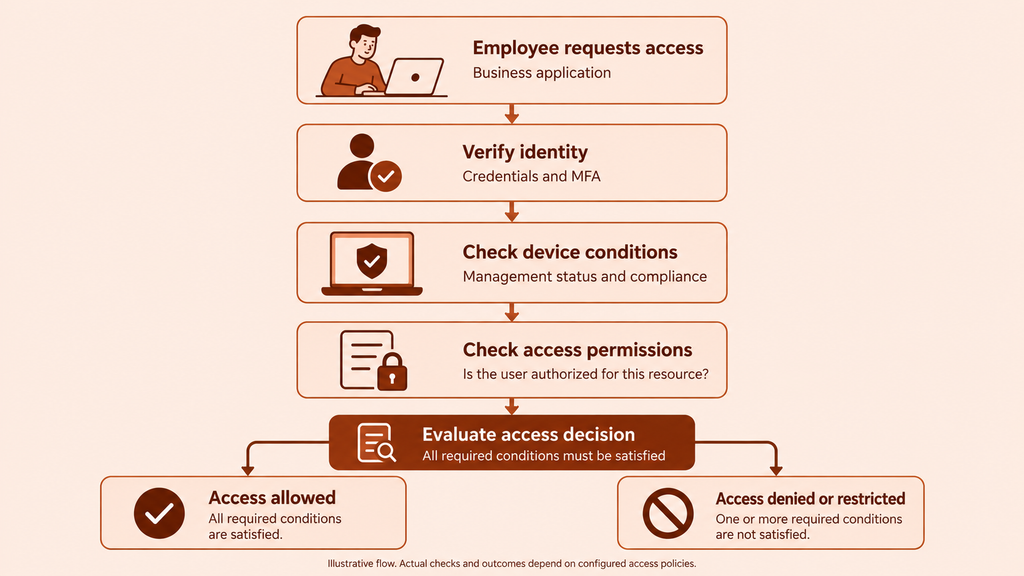
Secara praktis, setiap keputusan akses harus menjawab empat pertanyaan:
- Siapa yang meminta akses? Verifikasi akun karyawan, administrator, kontraktor, atau layanan.
- Apa yang mereka minta? Identifikasi aplikasi, data, atau fungsi administratif spesifiknya.
- Perangkat dan konteks apa yang terlibat? Pertimbangkan kepemilikan perangkat, status manajemen, lokasi, jaringan, dan sinyal lain yang tersedia.
- Apakah identitas ini seharusnya memiliki akses ini sekarang? Ajukan permohonan izin dengan hak istimewa paling rendah dan aturan akses bisnis tersebut.
Keberhasilan dalam melewati tantangan kata sandi atau MFA tidak secara otomatis menjamin akses ke setiap sistem. Otentikasi Menetapkan identitas; otorisasi menentukan apa yang diizinkan untuk dilakukan oleh identitas tersebut.
Mulailah dengan satu sumber daya dan jalur aksesnya.
Mencoba menerapkan prinsip zero trust pada setiap akun, endpoint, dan aplikasi sekaligus dapat membuat tim IT kecil kewalahan. Prinsip zero trust dari NIST. panduan implementasi Disarankan untuk terlebih dahulu memahami sumber daya yang dilindungi dan kemampuan saat ini, kemudian merumuskan dan memvalidasi kebijakan akses. Bagi bisnis kecil, hal itu dapat dimulai dengan satu sumber daya bernilai tinggi.
Pilih satu aplikasi, kumpulan data, atau alur kerja yang penting.
Prioritaskan sumber daya menggunakan empat faktor:
- Dampak bisnis: Apakah hilangnya akses akan menghentikan penjualan, penggajian, dukungan pelanggan, produksi, atau operasi penting lainnya?
- Sensitivitas data: Apakah sumber daya tersebut menyimpan informasi keuangan, karyawan, pelanggan, otentikasi, atau informasi hak milik?
- Paparan eksternal: Bisakah pengguna mengaksesnya dari internet, jaringan rumah, atau perangkat pihak ketiga?
- Populasi sasaran: Berapa banyak karyawan, kontraktor, administrator, dan akun layanan yang dapat mengaksesnya?
Layanan email berbasis cloud, platform akuntansi, basis data pelanggan, repositori kode sumber, atau alat administrasi jarak jauh dapat menjadi sumber daya pertama yang sesuai. Pilih salah satu yang memiliki kontrol yang lebih kuat yang secara signifikan mengurangi risiko dan di mana kelompok pengguna yang terpengaruh cukup kecil untuk uji coba terkontrol.
Identifikasi setiap pengguna dan perangkat yang terlibat.
Petakan jalur akses lengkap sumber daya sebelum mengubah aturannya. Catat:
- Karyawan yang menggunakan sumber daya tersebut
- Administrator dengan hak akses tinggi
- Kontraktor, vendor, dan pekerja sementara
- Akun layanan dan integrasi
- Perangkat milik perusahaan dan perangkat pribadi
- Metode akses jarak jauh, termasuk koneksi VPN.
- Prosedur pemulihan rekening dan akses darurat
- Orang yang menyetujui akses dan orang yang mendukung pengguna.
Jangan hanya mengandalkan direktori karyawan. Sebuah aplikasi mungkin berisi akun lokal, kredensial bersama, akses kontraktor lama, atau integrasi yang tidak terlihat dalam sistem identitas pusat.
Terapkan prinsip zero trust secara praktis.
Implementasi awal harus menetapkan serangkaian kontrol minimum yang dapat ditegakkan. Tambahkan kompleksitas hanya jika sumber daya, ancaman, atau lingkungan operasional membenarkannya.
Membutuhkan MFA (Multi-Factor Authentication) dan akun administrator terpisah.
Aktifkan MFA untuk akun dan layanan, dimulai dengan email, akun administratif, akses jarak jauh, sistem keuangan, dan sumber daya penting yang dipilih. CISA merekomendasikan MFA untuk usaha kecil Karena faktor otentikasi tambahan dapat membantu melindungi akun ketika kata sandinya disalahgunakan. MFA (Multi-Factor Authentication) adalah hal mendasar, tetapi tidak menggantikan pemeriksaan perangkat, izin aplikasi, pemantauan, atau respons insiden.
Prioritaskan MFA (Multi-Factor Authentication) yang tahan terhadap phishing, seperti kunci keamanan FIDO2 atau kata sandi, di mana pun didukung, terutama untuk akun administrator dan aplikasi penting.
Siapa pun yang mengelola suatu sistem harus memiliki dua identitas jika sistem tersebut mendukungnya:
- Akun standar untuk email, penjelajahan internet, kolaborasi, dan pekerjaan sehari-hari.
- Akun istimewa yang hanya digunakan untuk tugas administratif yang disetujui.
Hal ini mengurangi waktu di mana hak akses istimewa terekspos selama aktivitas rutin. Pemisahan penggunaan dengan hak akses istimewa dan tanpa hak akses istimewa juga konsisten dengan NIST panduan kontrol akses.
Pertahankan metode akses darurat yang terdokumentasi sehingga kegagalan sistem otentikasi atau identitas tidak akan menghambat operasional bisnis. Lindungi akses tersebut dengan cermat, pantau penggunaannya, dan uji prosedur pemulihan selama masa uji coba.
Gantikan izin yang luas dengan akses hak istimewa minimal.
Berikan setiap orang hanya izin yang diperlukan untuk tanggung jawab mereka saat ini. Seorang tenaga penjualan yang membaca catatan pelanggan mungkin tidak perlu mengekspor seluruh basis data. Seorang petugas pembukuan mungkin perlu membuat pembayaran tanpa dapat mengubah administrator akun. Seorang kontraktor pendukung mungkin memerlukan akses sementara ke satu sistem daripada akses permanen ke seluruh jaringan.
Gunakan peran jika aplikasi mendukungnya, tetapi periksa apa yang sebenarnya diizinkan oleh setiap peran. Peran default seperti "manajer" atau "pengguna tingkat lanjut" dapat mencakup akses lebih banyak daripada yang tersirat dari namanya.
Untuk sumber daya pertama:
- Cantumkan peran dan tindakan istimewa yang tersedia.
- Cocokkan setiap pengguna dengan kebutuhan bisnis yang telah didokumentasikan.
- Hapus akses yang tidak aktif, duplikat, bersama, dan tidak sah jika dapat dilakukan dengan aman.
- Berikan pemilik dan tanggal kedaluwarsa untuk akses sementara.
- Catat siapa yang berwenang menyetujui perubahan di masa mendatang.
Tetapkan aturan berbeda untuk perangkat milik perusahaan dan perangkat pribadi.
Kepemilikan perangkat saja tidak seharusnya menjadi dasar kepercayaan. Komputer milik perusahaan mungkin sudah usang atau gagal memenuhi kebijakan, sementara perangkat pribadi mungkin tidak memiliki informasi manajemen atau kepatuhan sama sekali.
Jelaskan fungsi masing-masing kategori perangkat:
- Perangkat perusahaan yang dikelola dan sesuai standar: Izinkan akses normal ke sumber daya yang disetujui sesuai dengan peran pengguna.
- Kebijakan perusahaan terkait perangkat yang mengalami kegagalan: Blokir akses sensitif atau arahkan pengguna ke solusi perbaikan.
- Perangkat pribadi: Tentukan apakah akan menolak akses, hanya mengizinkan aplikasi berisiko rendah, atau membatasi tindakan sensitif seperti pengunduhan dan administrasi jika aplikasi menyediakan kontrol tersebut.
- Perangkat tidak dikenal: Perlakukan mereka sebagai pihak yang tidak terkelola sampai status mereka dapat ditetapkan.
Jika perangkat pribadi tidak dapat memenuhi persyaratan akses untuk pekerjaan penting, berikan perangkat yang disetujui atau rancang ulang alur kerja. Hindari membuat pengecualian informal permanen yang tidak ditinjau oleh siapa pun.
Batasi akses ke aplikasi dan data tertentu
Akses jaringan tidak boleh berarti akses tanpa batas ke setiap sumber daya di balik jaringan. Terapkan kontrol sedekat mungkin dengan aplikasi atau kumpulan data yang dipilih.
Sebagai contoh, kontraktor yang mendukung satu aplikasi web mungkin memerlukan akses ke aplikasi tersebut dan konsol dukungannya, tetapi tidak ke server file, platform keuangan, atau jaringan administrasi internal. Akses khusus aplikasi mempersempit dampak jika kredensial atau perangkat kontraktor disalahgunakan.
Periksa baik gateway akses maupun izin aplikasi tujuan itu sendiri. Kebijakan masuk yang ketat tidak dapat menggantikan peran aplikasi yang mengizinkan ekspor yang tidak perlu, perubahan konfigurasi, atau administrasi pengguna.
Tetapkan pemilik untuk peringatan, pengecualian, dan insiden.
Suatu kebijakan memiliki nilai terbatas jika tidak ada yang bertanggung jawab atas hasilnya. Tetapkan pemilik utama dan pemilik cadangan untuk:
- Meninjau proses masuk dan peringatan perangkat
- Menyetujui dan mencatat pengecualian
- Menonaktifkan akun ketika seseorang keluar
- Menyelidiki akses yang mencurigakan
- Mengkoordinasikan pengaturan ulang kata sandi, pencabutan sesi, dan pemeriksaan perangkat.
- Memulihkan akses setelah terjadi insiden.
Jika penyedia TI eksternal melakukan tugas-tugas ini, dokumentasikan peringatan mana yang dipantaunya, kapan mereka bertindak, bagaimana mereka menghubungi bisnis, dan keputusan mana yang masih memerlukan persetujuan internal.
Aturan akses uji coba sebelum peluncuran secara luas.
Uji kebijakan tersebut dengan kelompok kecil yang mewakili campuran pengguna dan perangkat sebenarnya. Mulailah dalam mode pemantauan atau pelaporan saja jika alat yang tersedia mendukungnya, lalu terapkan aturan setelah meninjau efek yang diharapkan. Jangan berasumsi bahwa suatu aturan sudah benar hanya karena layar konfigurasi menerimanya.
Definisikan skenario yang diharapkan yaitu mengizinkan dan menolak.
Tuliskan hasil yang diharapkan sebelum setiap pengujian. Matriks pengujian sederhana mungkin terlihat seperti ini:
| Contoh | Hasil yang diharapkan | Apa yang harus diverifikasi |
|---|---|---|
| Karyawan yang disetujui menggunakan perangkat yang disetujui dan sesuai dengan kebijakan. | mengizinkan | Peran aplikasi yang tepat dan tanpa akses administrator yang tidak perlu. |
| Karyawan yang disetujui menggunakan perangkat yang tidak terkelola. | Tolak, batasi, atau minta perbaikan sesuai kebijakan. | Pesan tersebut menjelaskan langkah selanjutnya dengan jelas. |
| Kontraktor setelah perjanjian berakhir | menyangkal | Akun, sesi aktif, dan izin sementara dihapus. |
| Pengguna standar yang mencoba melakukan tindakan administrator. | menyangkal | Upaya tersebut dicatat dan diteruskan ke pemilik yang tepat jika diperlukan. |
| Masuk dengan konteks yang mencurigakan | Berikan tantangan, batasi, atau tolak sesuai dengan kontrol yang tersedia. | Pemberitahuan tersebut sampai kepada pihak yang bertanggung jawab dengan informasi yang cukup untuk melakukan penyelidikan. |
Uji juga kondisi umum yang sering menyebabkan penguncian akun secara tidak sengaja: penggantian telepon, laptop perusahaan baru, perjalanan, pemulihan kata sandi, dan administrator yang tidak tersedia.
Ikuti langkah-langkah penanganan login mencurigakan, dari peringatan hingga pemulihan.
Pengujian insiden yang bermanfaat mengikuti seluruh proses, bukan berhenti ketika peringatan muncul:
- Hasilkan atau simulasikan kondisi masuk yang mencurigakan yang dapat diidentifikasi oleh alat tersebut.
- Konfirmasikan bahwa peringatan tersebut sampai kepada pemilik yang ditunjuk.
- Periksa apakah pemilik dapat mengidentifikasi akun, perangkat, sumber daya, waktu, dan konteks yang relevan.
- Ikuti langkah-langkah penahanan yang telah didokumentasikan, seperti menonaktifkan akses atau mencabut sesi aktif jika didukung.
- Verifikasi pengguna melalui saluran yang disetujui sebelum memulihkan akses.
- Atur ulang kredensial yang terpengaruh dan tinjau metode MFA jika dicurigai terjadi pelanggaran keamanan.
- Periksa izin akun dan aktivitas terbaru.
- Catat apa yang terjadi, apa yang diubah, dan apakah aturan akses perlu disesuaikan.
Latihan ini mengungkap kepemilikan yang hilang, log yang tidak lengkap, metode pemulihan yang belum diuji, dan ketergantungan pada satu administrator.
Masalah umum saat peluncuran dan solusi praktisnya
Pengguna sah diblokir.
Pertama, tentukan apakah kebijakan tersebut salah atau pengguna atau perangkat tidak memenuhi persyaratan yang valid. Tinjau identitas, perangkat, aplikasi, dan hasil kebijakan dari permintaan yang ditolak, daripada langsung menonaktifkan kontrol tersebut.
Kurangi pemblokiran yang dapat dihindari dengan melakukan uji coba pada kelompok perwakilan, mengkomunikasikan persyaratan terlebih dahulu, dan memberikan pengguna jalur perbaikan yang jelas. Setiap pengecualian sementara harus mengidentifikasi pemberi persetujuan, alasan, sumber daya yang terpengaruh, dan titik kedaluwarsa. Akses darurat harus tetap terpisah dari pengecualian rutin.
Perangkat pribadi tidak dapat memenuhi persyaratan akses.
Perangkat yang tidak terkelola mungkin tidak dapat melaporkan status yang dipersyaratkan oleh kebijakan akses. Jangan melabelinya sebagai patuh tanpa bukti hanya untuk menjaga kenyamanan.
Pilih salah satu dari tiga opsi eksplisit: sediakan perangkat yang dikelola, batasi pengguna pada sumber daya yang mengizinkan akses berisiko rendah, atau tolak akses ke alur kerja yang dilindungi. Dasarkan keputusan pada sensitivitas sumber daya dan pekerjaan yang harus dilakukan pengguna, bukan pada aturan umum untuk semua aplikasi.
Permintaan MFA (Multi-Factor Authentication) menciptakan hambatan yang tidak perlu.
Permintaan yang sering muncul dapat mengindikasikan aturan yang tumpang tindih, pengaturan sesi yang singkat, masalah pendaftaran perangkat, atau beberapa aplikasi yang menerapkan otentikasi secara independen. Tinjau sistem mana yang menghasilkan permintaan tersebut dan apakah frekuensinya sesuai dengan risiko tindakan yang diminta.
Jangan menghapus MFA dari akun-akun penting hanya untuk mengurangi permintaan dukungan. Perbaiki kebijakan yang duplikat atau cakupannya buruk, tingkatkan petunjuk pendaftaran, dan uji pemulihan sebelum memperluas penegakan.
Menggunakan alat yang sudah ada, menambahkan platform, atau menyewa MSSP?
Gunakan alat yang sudah ada terlebih dahulu jika alat tersebut dapat menyediakan inventaris akun yang andal, MFA (Multi-Factor Authentication), peran aplikasi yang sesuai, informasi manajemen perangkat, log yang dapat digunakan, dan kebijakan akses yang dapat ditegakkan. Hal ini menjaga agar peluncuran awal tetap fokus pada kebijakan dan proses, bukan pada pengadaan.
Pertimbangkan untuk menambahkan identitas, perangkat, atau platform akses ketika aplikasi penting tidak dapat berbagi kontrol masuk, status perangkat tidak dapat menjadi dasar pengambilan keputusan akses, akun lokal sulit dikelola, atau administrator tidak dapat melihat dan menerapkan kebijakan secara konsisten.
Penyedia layanan keamanan terkelola (MSSP) mungkin tepat digunakan ketika bisnis tidak dapat menetapkan kepemilikan internal untuk pemantauan peringatan dan respons insiden. Sebelum menandatangani perjanjian, tentukan:
- Identitas, titik akhir, aplikasi, dan log mana yang tercakup?
- Peristiwa apa saja yang diselidiki oleh penyedia layanan?
- Waktu respons dan jalur eskalasi
- Siapa yang dapat menonaktifkan akun atau perangkat?
- Siapa yang menyetujui pengecualian dan memulihkan akses?
- Bagaimana penyedia layanan mendokumentasikan insiden dan perubahan kebijakan.
Membeli platform tidak menyelesaikan masalah peran yang tidak jelas atau izin yang berlebihan. Mempekerjakan penyedia layanan tidak menghilangkan tanggung jawab bisnis untuk menyetujui akses dan memutuskan risiko mana yang dapat diterima.
Bagaimana Scalefusion mendukung prinsip zero trust untuk bisnis kecil
Scalefusion membantu bisnis kecil mengatasi tantangan umum implementasi zero trust melalui kemampuan UEM dan OneIdP-nya.
- Akses perangkat yang tidak terkelola: Kebijakan akses bersyarat OneIdP membantu membatasi akses masuk ke aplikasi bisnis yang didukung berdasarkan status manajemen perangkat.
- Titik akhir yang tidak sesuai: Kebijakan Akses Diperluas OneIdP (XAP) membantu mengevaluasi kepatuhan perangkat, status pembaruan OS, dan kondisi kontekstual untuk aplikasi yang didukung, sesuai dengan konfigurasi yang diperlukan.
- Hak akses endpoint yang berlebihan: OneIdP Just-in-Time Admin menyediakan hak akses administratif terbatas waktu untuk tugas-tugas yang didukung pada perangkat Windows dan macOS yang dikelola.
- Keamanan perangkat yang tidak konsisten: Scalefusion UEM membantu tim TI menerapkan konfigurasi perangkat dan kebijakan keamanan di seluruh endpoint yang dikelola.
Secara bersama-sama, kemampuan ini mendukung akses aplikasi yang peka terhadap perangkat dan keamanan titik akhir sebagai bagian dari strategi zero trust yang lebih luas.
Jelajahi akses bersyarat yang peka terhadap perangkat dengan Scalefusion OneIdP.
Pertanyaan Umum Demo Slot
1. Apakah zero trust sama dengan ZTNA?
Tidak. Zero trust adalah strategi keamanan yang lebih luas. Zero Trust Network Access (ZTNA) adalah pendekatan akses jarak jauh yang menerapkan kebijakan akses yang telah ditentukan untuk aplikasi, data, atau layanan tertentu. NIST membedakan ZTNA dari kerangka kerja zero trust yang lebih luas.
Bisnis kecil mungkin mempertimbangkan ZTNA ketika pengguna jarak jauh memerlukan akses ke aplikasi tertentu dan akses jaringan berbasis VPN yang luas mengekspos lebih banyak sumber daya daripada yang diperlukan. ZTNA tidak secara otomatis menggantikan setiap kasus penggunaan VPN, dan kesesuaiannya bergantung pada aplikasi dan jalur akses yang terlibat.
2. Bisakah usaha kecil dimulai tanpa penyedia identitas atau Active Directory?
Ya. Mulailah dengan menginventarisasi akun di setiap aplikasi penting, mengaktifkan opsi MFA yang sudah tersedia, menghapus izin yang tidak perlu, memisahkan penggunaan administrator, dan mendokumentasikan pembuatan dan penghapusan akun. Seiring bertambahnya jumlah pengguna dan aplikasi, nilai apakah penyedia identitas—atau solusi yang dapat mengelola pengguna lokal yang relevan—akan meningkatkan konsistensi dan visibilitas.
Kontrol yang tersedia tanpa sistem identitas terpusat bergantung pada fitur akun dan kebijakan yang didukung oleh setiap aplikasi.
3. Apakah Anda harus mengganti jaringan atau perangkat Anda untuk mengadopsi zero trust?
Tidak. Zero trust dapat dimulai secara bertahap dengan kontrol identitas, aplikasi, endpoint, dan jaringan yang sudah ada. Lindungi satu sumber daya penting, identifikasi celah selama uji coba, dan beli atau ganti teknologi hanya jika lingkungan saat ini tidak dapat menerapkan kebijakan yang diperlukan atau memberikan bukti yang dibutuhkan.
4. Seberapa sering bisnis kecil harus meninjau izin akses?
Tinjau akses setiap kali seseorang berganti peran, menyelesaikan kontrak, atau meninggalkan organisasi. Jadwalkan juga tinjauan berkala untuk akun istimewa, kontraktor, akun layanan, dan aplikasi penting. Panduan Kerangka Kerja Keamanan Siber NIST mendukung tinjauan berbasis peristiwa dan berkala, tetapi tidak menetapkan satu interval universal. Tetapkan frekuensi berdasarkan sensitivitas sumber daya, tingkat perubahan staf, dan kemampuan untuk mendeteksi akses yang sudah usang.

