

Pour les écoles et les bibliothèques aux États-Unis, il existe une réglementation qui définit comment protéger les mineurs sur Internet : CIPA, ou la loi sur la protection des enfants sur Internet.
Si votre école ou votre bibliothèque utilise le financement fédéral E-Rate pour l'accès à Internet ou les technologies internes, se conformer à la CIPA n'est pas facultatif. C'est une obligation. Mais quelles sont les exigences de la CIPA et comment les écoles peuvent-elles s'assurer de les respecter ?
Décryptons-le. Pas de jargon juridique, pas de jargon technique complexe : juste l'essentiel sur la conformité CIPA.
Qu’est-ce que la conformité CIPA ? Définition et objectif
CIPA signifie Children's Internet Protection Act (loi sur la protection des enfants sur Internet). Il s'agit d'une loi fédérale américaine adoptée en 2000. Son objectif est simple : protéger les mineurs des contenus en ligne préjudiciables ou inappropriés lorsqu'ils accèdent à Internet via les écoles et les bibliothèques.
Pourquoi la CIPA a-t-elle été introduite ? Contexte historique
La CIPA est entrée en vigueur à une époque où Internet devenait de plus en plus accessible dans les espaces publics, notamment dans les écoles et les bibliothèques. Cet accès a suscité des inquiétudes. Les enfants pouvaient tomber sur du contenu explicite, être victimes de prédateurs en ligne ou partager des données personnelles sans se rendre compte des risques.
Pour réduire ces dangers et s'assurer que l'argent des contribuables ne finance pas indirectement une utilisation dangereuse d'Internet, le Congrès a lié les exigences de conformité CIPA au financement E-Rate. Si les écoles ou les bibliothèques souhaitent bénéficier de réductions sur leurs services Internet, elles doivent respecter les règles de la CIPA.
Pourquoi la conformité CIPA est-elle importante ?
Fondamentalement, la CIPA vise à assurer la sécurité des enfants en ligne. Mais ce n'est pas tout.
Pour les écoles et les bibliothèques, la conformité à la CIPA est liée au financement. Le programme E-Rate, géré par la FCC, offre des réductions importantes sur les technologies et l'accès à Internet. Mais sans conformité à la CIPA, ces fonds peuvent être retenus, voire récupérés.
De plus, le non-respect de ces règles peut entraîner des réactions négatives du public, des problèmes juridiques et des atteintes à la réputation.
Exigences de conformité CIPA
La CIPA n’est pas aussi complexe qu’elle le paraît, mais elle comporte des exigences claires.
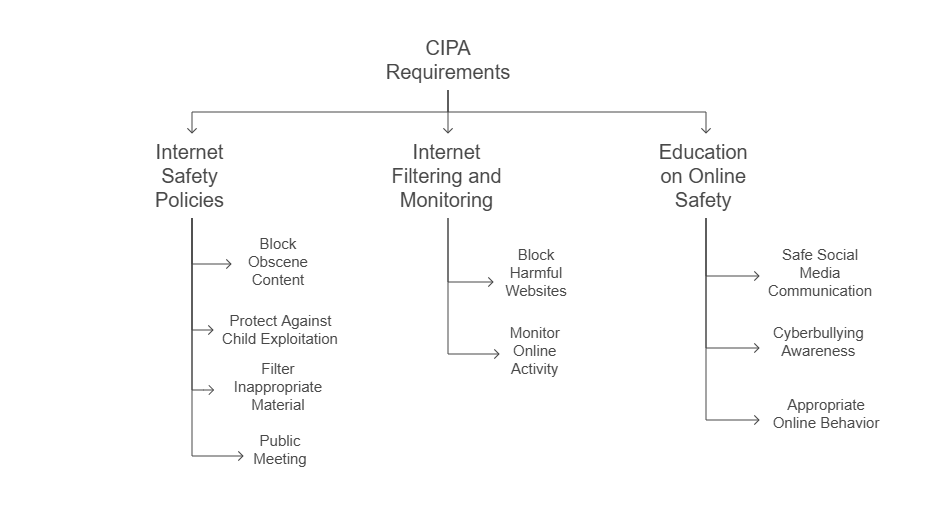
1. Politiques de sécurité sur Internet
Chaque école ou bibliothèque doit avoir une politique de sécurité internet qui comprend des mesures visant à :
- Bloquer l'accès aux représentations visuelles obscènes ou nuisibles aux mineurs
- Protéger contre l'accès à des contenus impliquant l'exploitation des enfants
- Matériau filtrant inapproprié pour les mineurs
Ces politiques doivent être publiques et l’institution doit organiser au moins une réunion ou une audience publique pour permettre la participation de la communauté.
2. Filtrage et surveillance d'Internet
Probablement la partie la plus connue du CIPA : filtrage de contenu InternetLes écoles et les bibliothèques ont besoin de solutions technologiques capables de bloquer l’accès aux sites Web nuisibles sur tout appareil utilisé par les mineurs.
Les filtres n'ont pas besoin d'être parfaits. Mais ils doivent être en place et fonctionner activement pour bloquer certains types de contenu.
Les établissements doivent également surveiller l'activité en ligne des mineurs. Cela peut inclure la consultation des journaux de navigation ou l'utilisation de logiciels signalant en temps réel toute utilisation inappropriée.
3. Éducation sur la sécurité en ligne
Le CIPA comprend également un volet éducatif. Les écoles doivent notamment enseigner aux élèves :
- Comportement approprié en ligne
- Sensibilisation et réponse à la cyberintimidation
- Communication sécurisée sur les réseaux sociaux
Il ne s’agit pas d’une mesure ponctuelle : elle devrait faire partie du programme scolaire régulier.
Qui veille au respect de la CIPA ?
La CIPA n'est pas appliquée par une seule agence supervisant les écoles avec une liste de contrôle. Elle est directement liée au financement E-Rate, géré par l'Universal Service Administrative Company (USAC), sous la supervision de la Federal Communications Commission (FCC).
Voici comment cela fonctionne:
- Les écoles et les bibliothèques demandent des réductions E-Rate via l'USAC.
- Dans le cadre de ce processus, ils auto-certifier leur conformité avec la CIPA.
- S'ils sont sélectionnés pour un audit, ils doivent prouver leur conformité, en affichant des politiques, des journaux de filtrage ou du matériel pédagogique.
Les audits ne sont pas systématiques, mais ils peuvent survenir, notamment en cas de plaintes, d'incohérences ou de lacunes dans les documents. Lorsqu'un audit est déclenché, l'absence ou la mauvaise conservation des preuves peut entraîner de graves dommages financiers et une atteinte à la réputation.
Sanctions pour non-conformité
1. Perte du financement E-Rate
Le plus grand conséquence du non-respect perd l'accès aux réductions E-Rate. Pour de nombreuses écoles et bibliothèques, ce financement est essentiel au maintien de leur infrastructure technologique.
Si un audit révèle des lacunes en matière de conformité, il pourrait vous être demandé de rembourser les fonds déjà reçus.
2. Conséquences juridiques
Bien que la CIPA n'impose pas d'amendes, son non-respect peut entraîner des poursuites judiciaires, notamment si un élève subit un préjudice en ligne et qu'il est démontré que l'établissement n'a pas pris les précautions raisonnables.
3. Confiance publique endommagée
La conformité est également une question de confiance publique. Les parents, les responsables communautaires et les conseils scolaires veulent être assurés que leurs enfants sont en sécurité. Une violation de la CIPA, même accidentelle, peut engendrer des problèmes de crédibilité et susciter la controverse.
Comment les solutions technologiques peuvent contribuer à la conformité à la CIPA
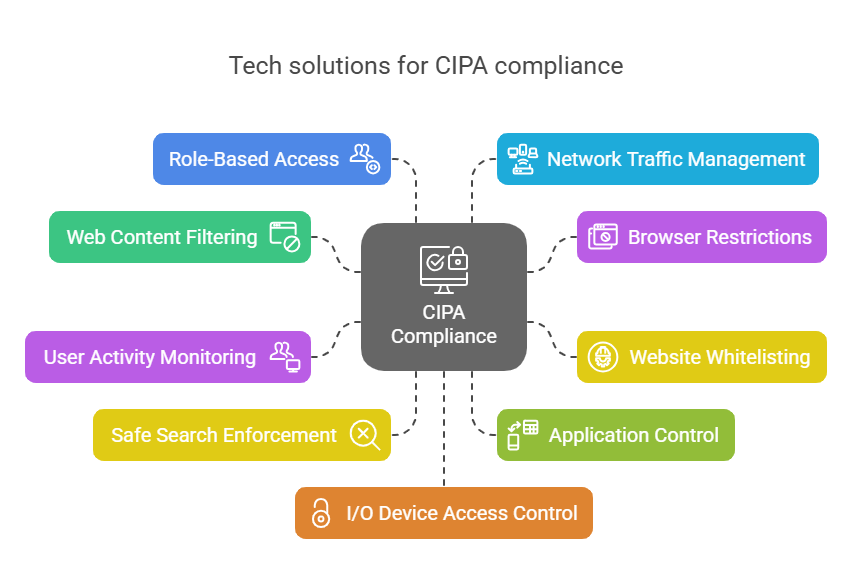
1. Filtrage du contenu Web
Ceci est non négociable en vertu de la CIPA. Les écoles et les bibliothèques doivent bloquer l'accès aux sites web obscènes, nuisibles aux mineurs ou encourageant l'exploitation des enfants.
Outils de sécurité des points de terminaison Permet aux administrateurs de filtrer le contenu web par catégorie (sites pour adultes, jeux d'argent, violence ou réseaux sociaux, par exemple), et de bloquer des URL ou des mots-clés spécifiques. Des solutions comme Scalefusion Veltar simplifient la gestion centralisée de plusieurs appareils.
2. Restrictions du navigateur
Tous les navigateurs ne prennent pas en charge le filtrage et la surveillance de la même manière. Certains établissements choisissent de limiter les navigateurs autorisés sur les appareils des élèves ou du public, conformément aux directives d'une liste de contrôle de conformité CIPA.
Cela permet aux équipes informatiques d'appliquer des politiques cohérentes et de bloquer les solutions de contournement. Les administrateurs informatiques peuvent même désactiver le mode navigation privée ou empêcher l'installation de navigateurs non approuvés, garantissant ainsi une meilleure visibilité sur les contenus consultés en ligne par les étudiants.
3. Liste blanche et restrictions de sites Web
Au lieu de se fier uniquement à des filtres basés sur les catégories, les administrateurs informatiques peuvent créer des listes d'autorisation/de blocage personnalisées. Liste blanche de sites Web donne aux établissements scolaires la possibilité de créer un environnement en ligne ciblé, n'autorisant l'accès qu'aux ressources éducatives ou approuvées par l'établissement et bloquant tout le reste.
4. Surveillance de l'activité des utilisateurs
Il ne suffit pas de bloquer des sites. La CIPA attend également des institutions qu'elles surveillent l'activité en ligne. De nombreux outils proposent désormais des journaux d'activité en temps réel, des alertes en cas de violation des règles et des fonctionnalités de reporting automatisé.
Des solutions comme Veltar, par exemple, permettent aux équipes informatiques de suivre l'utilisation des appareils, de signaler les comportements à risque et de prendre des mesures rapides avant qu'une violation ne s'aggrave.
5. Application des mesures de sécurité en matière de recherche
De nombreuses plateformes de sécurité permettent également aux administrateurs d'imposer le mode Recherche sécurisée sur les moteurs de recherche comme Google ou Bing. Cela limite l'exposition au contenu explicite, même si un étudiant le recherche directement.
La recherche sécurisée peut généralement être activée au niveau du DNS ou du navigateur, ce qui contribue à renforcer le filtrage du contenu sans ralentir l'expérience de navigation.
6. Contrôle des applications
Les élèves peuvent également être exposés à des contenus dangereux ou distrayants via des applications, et pas seulement des sites web. Les outils de contrôle des applications permettent aux établissements scolaires d'autoriser uniquement les applications approuvées et de bloquer les jeux, les plateformes de messagerie et les outils de communication non autorisés.
Scalefusion UEM propose des politiques granulaires au niveau de l'application adaptées au type d'appareil ou au groupe d'utilisateurs.
7. Accès et autorisations basés sur les rôles
Pour garantir que les étudiants ne contournent pas les restrictions, la plateforme doit prendre en charge les contrôles basés sur les rôles. Les administrateurs informatiques doivent pouvoir définir qui a accès à quoi en fonction des rôles (étudiant, personnel ou invité), tout en verrouillant les paramètres des appareils pour éviter toute altération.
8. Gestion du trafic réseau (VPN ou Tunneling)
Certaines solutions vont plus loin en proposant des solutions sécurisées. Tunnels VPN pour acheminer le trafic via des systèmes de filtrage internes. Cela permet de maintenir les dispositifs d'apprentissage à distance ou hybrides dans les limites de conformité.
Par exemple, des solutions comme Veltar offrent des capacités de tunneling qui permettent d’appliquer les mêmes règles sur tous les sites, que les appareils soient sur le campus ou utilisés à la maison.
9. Contrôle d'accès aux périphériques d'E/S
Bien que cela ne soit pas directement mentionné dans la CIPA, le contrôle des ports physiques (comme l'accès USB) peut empêcher le transfert de données ou l'exposition à du contenu externe dangereux. Des outils qui offrent Contrôle des E/S permettre aux établissements scolaires de bloquer les connexions non autorisées des appareils, protégeant ainsi les données des élèves et la sécurité de l'établissement.
10. Rapports de conformité
Au lieu de vérifier manuellement si chaque appareil est conforme aux règles CIPA, les écoles peuvent opter pour des solutions qui vérifient automatiquement les configurations, mettent en évidence les écarts et génèrent des rapports de conformité, à la demande ou à intervalles réguliers, sur la base d'une liste de contrôle de conformité CIPA intégrée.
Cela soutient non seulement le CIPA, mais aide également à se préparer à d’autres audits comme le FERPA ou les exigences au niveau de l’État.
Réflexions finales : Pas de place pour le débat, le CIPA est une exigence fondamentale
La conformité CIPA est un élément fondamental pour garantir la sécurité des espaces numériques pour les étudiants.
Bien que les exigences légales soient claires, les respecter au quotidien peut s'avérer complexe sans les solutions adéquates. Les établissements scolaires ont besoin d'aide pour filtrer les contenus, rationaliser la surveillance et obtenir la visibilité nécessaire au maintien de leur conformité à la loi CIPA.
Des plateformes comme Scalefusion UEM et des solutions de sécurité des terminaux comme Veltar peut rendre la conformité plus pratique, moins manuelle et beaucoup plus fiable.



