

Les environnements informatiques modernes détectent des centaines, voire des milliers, de vulnérabilités sur les terminaux, les applications, les serveurs, les charges de travail cloud et l'infrastructure réseau. Il est désormais crucial de déterminer les failles prioritaires, de les corriger et de garantir leur résolution durable.
Un processus de gestion des vulnérabilités offre aux équipes informatiques un moyen concret de passer de la découverte des vulnérabilités à leur priorisation, leur correction et leur vérification, au lieu de traiter chaque analyse comme un exercice de sécurité isolé.
Ce blog explique le fonctionnement du processus de gestion des vulnérabilités, les défis auxquels les équipes sont généralement confrontées et les pratiques permettant d'en améliorer l'efficacité.
Qu’est-ce qu’un processus de gestion des vulnérabilités ?
Un processus de gestion des vulnérabilités est une approche continue visant à identifier, évaluer, prioriser, corriger et surveiller les failles de sécurité dans l'environnement informatique d'une organisation.
Contrairement à un instant précis évaluation de la vulnérabilitéUn processus de gestion des vulnérabilités établit un cycle continu permettant de détecter les expositions, de déterminer lesquelles nécessitent une action, de les corriger et de vérifier les résultats.
Selon la portée du programme, les constatations peuvent inclure des vulnérabilités connues des logiciels et des systèmes d'exploitation, des correctifs manquants, des configurations non sécurisées, des services exposés et d'autres faiblesses identifiées dans l'environnement.
Pourquoi un processus de gestion des vulnérabilités est-il important ?
À mesure que les organisations ajoutent continuellement des applications, des terminaux et des services cloud à leurs environnements, identifier et corriger manuellement chaque faiblesse devient de plus en plus difficile.
Un processus efficace de gestion des vulnérabilités aide les organisations :
- Réduire l’exposition aux menaces connues : L’identification et la correction des vulnérabilités limitent les opportunités que les attaquants peuvent exploiter pour compromettre les systèmes.
- Prioriser les efforts de remédiation : Les équipes de sécurité peuvent ainsi concentrer leurs ressources sur les vulnérabilités présentant le plus grand risque technique et commercial au lieu de traiter chaque découverte de la même manière.
- Améliorer la visibilité des actifs : Une découverte et une évaluation régulières permettent aux organisations de comprendre quels systèmes, applications et appareils sont présents dans leurs environnements.
- Soutenir les programmes de sécurité et de conformité : Un processus de gestion des vulnérabilités cohérent peut aider les organisations à mettre en œuvre des contrôles liés aux vulnérabilités, à démontrer les mesures correctives prises et à fournir des preuves à l'appui de cadres et de normes de sécurité plus larges, tels que : Contrôles CIS et ISO 27001.
- Renforcer progressivement le dispositif de sécurité : Mesurer les progrès réalisés en matière de correction et identifier les faiblesses récurrentes aide les équipes de sécurité à affiner continuellement leurs défenses.
Processus de gestion des vulnérabilités : Étapes clés
A gestion des vulnérabilités Il s'agit du flux de travail structuré que les organisations utilisent pour découvrir les vulnérabilités, comprendre les risques qu'elles représentent, les corriger et vérifier que les actions correctives ont été couronnées de succès.
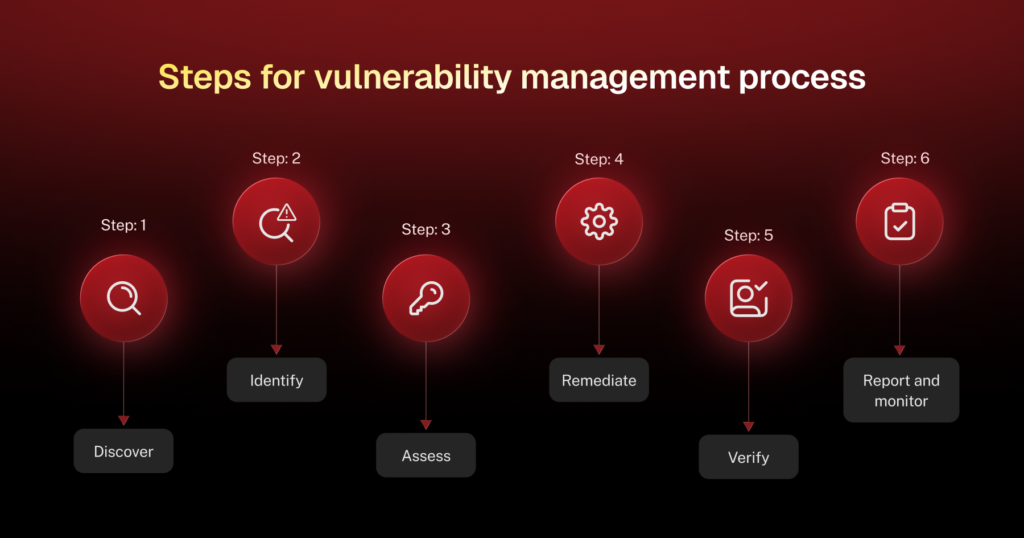
Bien que les organisations puissent structurer leur processus différemment, celui-ci suit généralement un cycle de vie continu comprenant les étapes suivantes :
Étape 1 : Découvrir et inventorier les actifs
Un processus de gestion des vulnérabilités commence par la compréhension des éléments à protéger. Les organisations recensent et tiennent à jour un inventaire des terminaux, serveurs, applications, infrastructures réseau, charges de travail cloud et autres systèmes de leur environnement.
Un inventaire à jour offre aux équipes informatiques et de sécurité une meilleure visibilité sur les actifs à protéger. Il réduit également le risque que des systèmes non gérés échappent aux évaluations de vulnérabilité régulières. Les inventaires d'actifs doivent être mis à jour en continu lors du déploiement ou du retrait de nouveaux systèmes.
Étape 2 : Analyser et identifier les vulnérabilités
Une fois tous les actifs identifiés, les scanners et outils de gestion des vulnérabilités peuvent les évaluer pour détecter les faiblesses telles que les correctifs manquants, les versions logicielles vulnérables, les configurations non sécurisées ou les vulnérabilités et expositions communes connues (CVE).
L'analyse doit couvrir la plus grande partie possible de l'environnement informatique et être effectuée régulièrement. Dans les environnements dynamiques, se fier uniquement à des analyses ponctuelles peut laisser passer inaperçues les nouvelles vulnérabilités entre deux évaluations.
Toutefois, la détection de vulnérabilités ne permet pas à elle seule de déterminer les corrections à effectuer en priorité. Les résultats doivent d'abord être évalués dans leur contexte.
Étape 3 : Évaluer et hiérarchiser les vulnérabilités
Toutes les vulnérabilités ne présentent pas le même niveau de risque. Les équipes de sécurité peuvent combiner plusieurs signaux pour déterminer les priorités. Les enregistrements CVE fournissent des identifiants de vulnérabilité standardisés, et le système CVSS (Common Vulnerability Scoring System) attribue des scores de gravité technique. Par ailleurs, le système EPSS (Exploit Prediction Scoring System) estime la probabilité d'exploitation. Catalogue des vulnérabilités exploitées connues (KEV) de la CISA identifie les vulnérabilités présentant des preuves d'exploitation active.
Ces signaux prennent tout leur sens lorsqu'on les considère en parallèle avec des facteurs tels que :
- Que la vulnérabilité soit activement exploitée
- La facilité avec laquelle les attaquants peuvent l'exploiter
- Le caractère critique de l'actif concerné
- Le système est-il accessible via Internet ?
- Les données ou les fonctions commerciales affectées
- Contrôles de sécurité existants qui réduisent le risque
Cette approche fondée sur les risques évite aux équipes de consacrer des efforts égaux à des milliers de constats ayant des conséquences potentielles très différentes.
Étape 4 : Remédier ou atténuer les vulnérabilités
Après Les vulnérabilités ont été prioriséesLes équipes doivent déterminer la réponse appropriée. La correction consiste à éliminer la vulnérabilité elle-même. Cela peut impliquer l'installation d'un correctif de sécurité, la mise à jour du logiciel vulnérable, la correction d'une configuration ou la mise hors service d'un système obsolète.
Cependant, une correction immédiate n'est pas toujours possible. Un correctif fournisseur peut ne pas encore être disponible, ou son application risquerait de perturber une application critique. Dans ces cas, les organisations peuvent atténuer le risque grâce à des mesures telles que la segmentation du réseau, les restrictions d'accès, les modifications de configuration ou des contrôles de sécurité supplémentaires.
Les délais de correction doivent refléter le risque réel associé à chaque vulnérabilité plutôt que d'appliquer le même délai à tous les problèmes.
Étape 5 : Vérifier la correction
L'application d'un correctif ou la modification d'une configuration ne signifie pas automatiquement que la vulnérabilité a été résolue.
Les ressources affectées doivent être réévaluées après correction. Cette vérification confirme la disparition de la vulnérabilité initiale et permet d'identifier les cas où les correctifs ont échoué, les configurations ont été mal appliquées ou la correction a engendré un autre problème. Sans cette étape, les équipes de sécurité risquent de classer les tickets de vulnérabilité alors que l'exposition sous-jacente persiste.
Étape 6 : Signaler et surveiller en continu
Le cycle de vie de la gestion des vulnérabilités ne s'arrête pas à la correction. Les équipes de sécurité doivent surveiller en permanence leurs environnements afin de détecter les nouvelles vulnérabilités et de contrôler l'efficacité des mesures prises pour corriger les vulnérabilités existantes.
Les rapports peuvent inclure des indicateurs tels que le délai moyen de résolution (MTTR), le retard de résolution, la couverture des analyses et le pourcentage de vulnérabilités critiques résolues dans les délais impartis par les accords de niveau de service (SLA). Ces informations aident les équipes à identifier les points de blocage, à mesurer les améliorations et à optimiser le flux de travail au fil du temps.
Défis liés à la création d'un flux de travail de gestion des vulnérabilités
La mise en place d'un flux de travail de gestion des vulnérabilités peut sembler simple, mais son maintien cohérent dans un environnement informatique vaste ou en constante évolution soulève plusieurs défis.
- Défi de découverte : visibilité incomplète des actifsLes ressources inconnues, non gérées, distantes ou hébergées dans le cloud peuvent rester en dehors des analyses de vulnérabilité et créer des angles morts.
- Défi de découverte : Évolution des environnements informatiquesDe nouveaux points de terminaison, applications, charges de travail cloud et services peuvent être ajoutés en continu, rendant rapidement obsolètes les inventaires d'actifs statiques et les analyses peu fréquentes.
- Problème de priorisation : Trop de vulnérabilités constatéesLes environnements de grande taille peuvent générer plus de vulnérabilités que les équipes de sécurité n'ont le temps ou les ressources nécessaires pour les corriger, ce qui rend la priorisation essentielle.
- Difficulté d'évaluation : Déterminer le risque réelUn score de gravité élevé ne signifie pas toujours qu'une vulnérabilité représente le risque le plus important pour une organisation donnée. La criticité de l'actif, son exploitabilité, son exposition et les contrôles existants sont également des facteurs importants.
- Défi de remédiation : Lacunes en matière de propriétéLes équipes de sécurité identifient souvent les vulnérabilités, tandis que leur résolution incombe aux équipes informatiques, applicatives, d'infrastructure ou DevOps. Ce manque de clarté quant aux responsabilités peut retarder la correction.
- Défi de remédiation : perturbation opérationnelleLa mise à jour ou le déploiement de correctifs dans les systèmes critiques peuvent nécessiter des tests, des fenêtres de maintenance ou des vérifications de compatibilité des applications avant que les modifications puissent être déployées en toute sécurité.
- Défi opérationnel : ressources de sécurité limitées: Le maintien d'une analyse continue, le tri des résultats, la coordination des mesures correctives et la validation des correctifs peuvent nécessiter une expertise technique et une capacité opérationnelle importantes.
- Défi de validation : faux positifs et résultats bruitésLes résultats de l'analyse peuvent parfois nécessiter une validation supplémentaire avant que les équipes de sécurité puissent déterminer si une vulnérabilité affecte réellement un actif particulier.
Meilleures pratiques pour une procédure de gestion des vulnérabilités efficace
Une procédure de gestion des vulnérabilités mature est plus efficace lorsque les activités suivantes sont intégrées aux opérations informatiques et de sécurité quotidiennes plutôt que d'être traitées comme des exercices d'analyse isolés.
- Tenir un inventaire précis des actifs : Tenez à jour un inventaire du matériel, des logiciels, des terminaux, des serveurs, des ressources cloud et des autres infrastructures. Les actifs inconnus des équipes de sécurité peuvent également être exclus des évaluations de vulnérabilité.
- Prioriser en fonction du risque, et non de la seule gravité : Évitez de corriger automatiquement les vulnérabilités en vous basant uniquement sur leur score CVSS. Il est préférable de combiner ce score avec l'importance de l'actif, son exposition et son impact potentiel sur l'activité. Les équipes auront ainsi une vision plus claire des vulnérabilités qui nécessitent une attention immédiate.
- Définir la responsabilité de la correction et les SLA : Chaque vulnérabilité doit avoir un responsable clairement identifié pour sa correction. Les organisations peuvent également définir des SLA (accords de niveau de service) en fonction du risque. Par exemple, les vulnérabilités activement exploitées affectant des systèmes critiques doivent généralement être corrigées plus rapidement que les failles à faible risque sur des systèmes isolés.
- Effectuer une analyse en continu ou à une fréquence appropriée : Une analyse une ou deux fois par an ne permet pas d'obtenir une image fidèle d'un environnement informatique en constante évolution. Privilégiez les évaluations régulières ou continues lorsque cela est possible. Adaptez la fréquence des analyses en fonction de la criticité des actifs et de la rapidité d'évolution de l'environnement.
- Automatiser les activités répétitives : Lorsque cela est possible, l'automatisation permet de réduire les tâches répétitives liées à l'analyse des vulnérabilités, la création de tickets, le déploiement de correctifs, les processus de remédiation et la production de rapports. En pratique, ces activités peuvent être gérées conjointement par différents outils de sécurité, d'exploitation informatique et de gestion des terminaux. Les équipes de sécurité peuvent ainsi consacrer davantage de temps à l'investigation des problèmes les plus critiques.
- Veillez à ce que les équipes de sécurité et informatiques restent alignées : La gestion des vulnérabilités ne doit pas reposer sur une seule personne. L'équipe de sécurité peut identifier et prioriser les vulnérabilités, tandis que les équipes d'exploitation, d'infrastructure, les responsables d'applications et les développeurs se chargent de leur correction. Des flux de travail partagés, des règles de responsabilité claires et des procédures d'escalade permettent d'éviter que des vulnérabilités ne passent inaperçues entre les équipes.
- Vérifiez chaque mesure corrective : Ne considérez pas une vulnérabilité comme résolue simplement parce qu'un correctif ou une modification de configuration a été déployé. Analysez ou réévaluez les systèmes affectés pour confirmer que la correction a réussi et que la vulnérabilité a disparu.
- Utiliser les renseignements actuels sur les vulnérabilités et les menaces : Les informations sur les vulnérabilités évoluent au fur et à mesure que des exploits sont disponibles et que les attaquants ciblent des failles spécifiques. La combinaison des résultats des scanners avec des bases de données de vulnérabilités mises à jour, des informations sur les exploits connus et des renseignements sur les menaces permet une priorisation plus réactive aux risques réels.
- Suivre les indicateurs pertinents : Les indicateurs de gestion des vulnérabilités doivent démontrer si le processus réduit effectivement les risques. Les équipes peuvent suivre des mesures telles que le délai de correction, le nombre de vulnérabilités critiques résolues dans les délais impartis, le backlog de vulnérabilités, la couverture des actifs, les vulnérabilités récurrentes et la réduction globale des risques. Le suivi de ces tendances dans le temps permet d'identifier les points à améliorer.
Renforcer le processus de gestion des vulnérabilités, de la détection à la correction
La gestion des vulnérabilités ne se limite pas à l'exécution d'analyses et à la génération d'une liste de failles. Sa valeur réside dans la mise en place d'un processus reproductible permettant d'identifier les vulnérabilités, d'en comprendre les risques, de prioriser les actions correctives, de coordonner leur mise en œuvre et de vérifier que les systèmes affectés ont bien été pris en compte.
Veltar Logiciel de gestion des vulnérabilités Cette solution permet de combler le fossé entre la détection et la correction efficace des vulnérabilités. Grâce à elle, les équipes informatiques et de sécurité peuvent identifier les vulnérabilités sur les terminaux Windows et macOS compatibles, évaluer et prioriser les résultats en fonction de leur gravité, de leur exploitabilité, des renseignements sur les menaces et du contexte du terminal, puis corriger les appareils affectés. Elles peuvent également suivre l'état de la correction et l'exposition restante, ce qui permet un flux de travail plus fluide, de la détection à la résolution des vulnérabilités.



