

L’approvisionnement juste-à-temps (JIT) crée un compte dans une application cible lorsqu’un utilisateur éligible effectue sa première connexion fédérée réussie. Le fournisseur d’identité (IdP) authentifie l’utilisateur et lui transmet ses données d’identité, tandis que l’application cible décide s’il convient de faire correspondre un compte existant, d’en créer un nouveau, d’attribuer des autorisations ou de mettre à jour les attributs pris en charge.
Le provisionnement JIT est différent de l'authentification unique (SSO). L'authentification unique authentifie l'utilisateur ; le provisionnement JIT crée le compte d'application uniquement lorsque cela est nécessaire. De plus, le provisionnement JIT ne prend pas en charge la gestion complète du cycle de vie des employés (arrivée, départ, mutation). Les organisations qui nécessitent une synchronisation continue des comptes, des groupes, des rôles et des départs ont généralement recours au SCIM (System for Cross-domain Identity Management) ou à un autre processus de gestion du cycle de vie.
Points clés à retenir
- Provisionnement JIT crée un compte utilisateur lors du premier accès à l'application par un utilisateur éligible, au lieu de créer le compte à l'avance.
- L'authentification unique (SSO) gère l'authentification ; la création de compte (JIT) gère la création de compte. Une connexion SSO réussie ne signifie pas automatiquement que le provisionnement JIT est activé.
- SCIM prend en charge une gestion plus large du cycle de vie des identités, y compris la création de comptes, les mises à jour, la gestion de groupes et la désactivation lorsque cela est possible.
- JIT et SCIM peuvent fonctionner ensemble : JIT peut gérer la création du compte d'accès initial, tandis que SCIM peut gérer les changements d'identité en cours et la désactivation des comptes.
- L'approvisionnement JIT diffère de l'accès privilégié JIT, qui fournit des autorisations élevées temporaires plutôt que de créer des comptes d'utilisateurs.
Qu'est-ce que le provisionnement JIT ?
Le provisionnement JIT est une méthode de création de compte déclenchée par la première connexion fédérée réussie d'un utilisateur. Au lieu de créer chaque compte d'application à l'avance, une organisation attribue les utilisateurs éligibles à l'application lors de sa première connexion fédérée. fournisseur d'identitéL'application cible crée un enregistrement utilisateur lors de la première connexion d'un utilisateur désigné, à condition que la compilation JIT soit prise en charge et activée.
L'application cible contrôle le comportement de provisionnement. Sa configuration détermine :
- Quels comptes fédérés sont autorisés à créer des comptes
- Comment les nouvelles identités sont associées aux utilisateurs existants
- Quels attributs sont requis pour la création d'un compte ?
- Quel rôle, licence ou autorisation par défaut reçoit un nouvel utilisateur
- La possibilité de mettre à jour les attributs ou les rôles lors de connexions ultérieures
Les implémentations documentées utilisent couramment Langage de balisage d'assertion de sécurité (SAML), bien que certaines applications prennent également en charge JIT via Connexion OpenID (OIDC)La disponibilité du protocole et le comportement de provisionnement restent spécifiques à l'application.
Comment fonctionne le provisionnement JIT lors de la première connexion
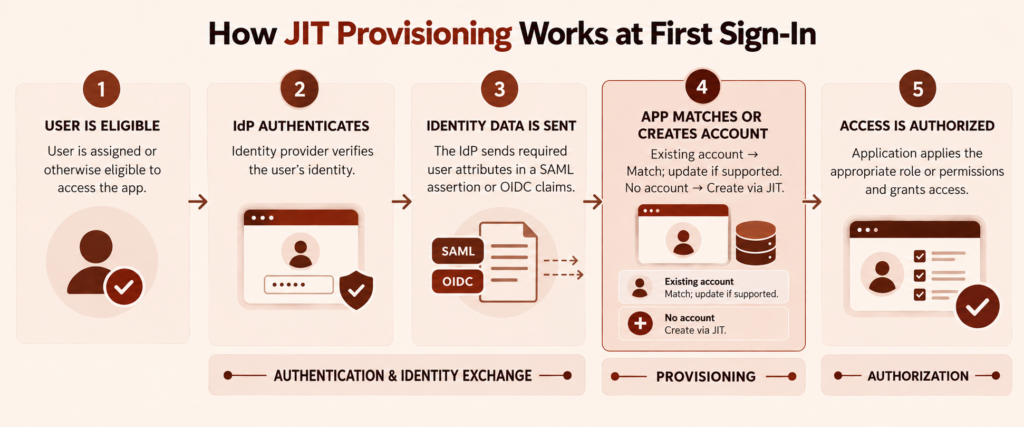
Un processus de première connexion typique comporte cinq étapes :
- L'administrateur attribue l'utilisateur à l'application. Cette attribution peut être directe ou par groupe, selon le fournisseur d'identité et l'application.
- L'utilisateur s'authentifie auprès du fournisseur d'identité. Ce dernier applique ses politiques d'authentification et d'accès configurées.
- Le fournisseur d'identité (IdP) envoie des données d'identité. Une assertion SAML ou des revendications OIDC contiennent des identifiants et d'autres attributs mappés à l'application cible.
- L'application cible recherche un compte correspondant. Si aucun compte ne correspond et que l'utilisateur est éligible, l'application crée un compte. Si un compte correspond, elle l'utilise et peut mettre à jour les attributs pris en charge.
- L'application autorise l'utilisateur. Elle applique le rôle, le groupe, la licence ou les autorisations par défaut configurés et finalise la connexion.
Cette séquence se reflète dans la documentation JIT spécifique à l'application fournie par des fournisseurs tels que Salesforce, Atlassian et DatabricksLeurs prérequis et correspondances exacts ne doivent pas être considérés comme des exigences universelles.
Le fournisseur d'identité (IdP), l'assertion ou les revendications, et l'application cible ont des rôles différents.
Le fournisseur d'identité authentifie l'utilisateur et lui transmet les attributs d'identité configurés. Il peut également déterminer si l'utilisateur est affecté à l'application.
Le Affirmation SAML ou réclamations OIDC Ils détiennent des données d'identité telles qu'un identifiant permanent, une adresse électronique, un prénom, un nom ou des informations sur un groupe. Ils ne créent pas le compte eux-mêmes.
L'application cible, également appelée fournisseur de services dans un flux SAML, interprète ces données. Elle applique ses règles de correspondance, de provisionnement et d'autorisation. Une authentification correcte SSO La réponse peut donc réussir au niveau de la fédération mais échouer à créer un compte si le JIT est désactivé, si des attributs requis sont manquants ou si l'utilisateur n'est pas éligible.
Que se passe-t-il lorsqu'un compte existe déjà ?
L'application cible tente généralement de vérifier l'identité de l'utilisateur avant de créer un compte. Selon l'application, cette vérification peut s'effectuer à l'aide d'un identifiant fédéré, d'un nom d'utilisateur, d'une adresse électronique ou d'un autre champ immuable.
Si l'application trouve une correspondance, elle connecte l'utilisateur à ce compte. Elle peut également mettre à jour certains attributs de profil ou d'autorisation si les mises à jour lors de la connexion sont prises en charge et configurées.
Si la valeur saisie ne correspond pas aux règles de compte existantes de l'application, celle-ci peut refuser la connexion ou créer un second compte. Par exemple, une adresse e-mail modifiée peut entraîner une duplication si l'adresse e-mail est le champ de correspondance et que le compte existant contient encore l'ancienne valeur. Les administrateurs doivent vérifier la gestion des cas particuliers, les alias, les utilisateurs renommés et la normalisation des identifiants, plutôt que de supposer que toutes les applications gèrent les comptes de la même manière.
Provisionnement JIT vs. SSO, SCIM et accès juste-à-temps
L'authentification unique (SSO), le provisionnement JIT et SCIM résolvent des problèmes d'identité connexes mais distincts.
| Capability | Objectif principal | Déclencheur typique | Gestion continue du cycle de vie |
|---|---|---|---|
| SSO | Authentifie un utilisateur via un fournisseur d'identité de confiance. | Chaque connexion fédérée | Aucune création de compte ni synchronisation n'est impliquée. |
| Provisionnement JIT | Crée un compte d'application lors de sa première utilisation. | Première connexion éligible réussie | Limité ; les mises à jour ultérieures dépendent de l’application. |
| SCIM | Échange des données d'identité entre un système d'identité et une application | modifications de répertoire ou de service de provisionnement | Permet de prendre en charge la création, la modification, la gestion de groupes, la désactivation et la suppression de comptes, le cas échéant. |
SCIM est un protocole de gestion d'identité basé sur HTTP défini par RFC 7644Il permet de gérer les ressources utilisateur et groupe, notamment leur création, leur récupération, leur modification et leur suppression. Cependant, chaque fournisseur de services SCIM détermine les opérations et attributs qu'il prend en charge. La désactivation peut entraîner la désactivation d'un compte, sa suppression ou suivre un autre processus spécifique à l'application.
Pourquoi l'accès privilégié temporaire est différent
L’« accès JIT » peut également faire référence à accès privilégié juste à tempsIl s'agit d'un concept distinct de l'approvisionnement JIT.
- Le provisionnement JIT crée un compte utilisateur dans une application lors de la première connexion.
- L'accès privilégié juste à temps accorde des autorisations élevées pour une période limitée ou une tâche approuvée, puis révoque ces autorisations.
Un administrateur existant peut bénéficier d'un accès étendu temporaire sans qu'aucun compte ne soit créé. À l'inverse, un utilisateur provisionné à la volée (JIT) ne recevra qu'un rôle de base permanent. Les administrateurs doivent faire la distinction entre ces deux concepts lors de l'évaluation des produits ou de la rédaction des politiques d'accès.
Préparer et configurer l'approvisionnement JIT
La réussite du déploiement JIT dépend davantage des règles de correspondance et d'autorisation côté cible que du mécanisme de création de compte lui-même.
Vérifier la prise en charge de l'application, l'admissibilité et les prérequis SSO
Avant d'activer JIT, vérifiez :
- L'application cible prend en charge JIT pour le protocole de fédération prévu.
- Le JIT est inclus dans le plan ou la configuration d'application de l'organisation
- L'authentification unique SAML ou la fédération OIDC fonctionne avant que le provisionnement ne soit testé.
- JIT doit être activé explicitement, ou est activé automatiquement pour cette application.
- Les utilisateurs doivent être désignés par l'intermédiaire du fournisseur d'identité, d'un groupe, d'une politique d'application ou d'une autre règle d'admissibilité.
- Les paramètres, licences, domaines vérifiés et approbations d'administrateur requis côté application sont tous complétés.
- L'application explique comment elle gère les comptes existants et la désactivation des comptes.
Il convient de tester d'abord l'authentification unique (SSO) indépendamment. Cela permet de distinguer les échecs d'authentification des échecs de provisionnement et d'éviter de devoir dépanner les deux couches simultanément.
Attributs de la carte et règles de correspondance des comptes
Il n'existe pas de schéma d'attributs JIT universel. Chaque application définit les champs requis pour créer un compte. Les champs communs incluent l'adresse e-mail, le nom d'affichage, le prénom, le nom, le nom d'utilisateur, les groupes et les valeurs liées au rôle.
Le choix de conception le plus important concerne l'identifiant correspondant. Il doit être stable, unique et formaté exactement comme l'attend l'application. Avant le déploiement, documentez :
- Quel attribut de revendication entrant ou SAML est utilisé pour trouver un compte existant
- L'identifiant peut-il changer lorsqu'un utilisateur change de nom ou d'adresse électronique ?
- La correspondance est-elle sensible à la casse ?
- Comment les alias et les adresses électroniques alternatives sont traités
- Que se passe-t-il si l'identifiant est manquant ou dupliqué ?
- Il convient de préciser si les comptes locaux existants nécessitent l'ajout d'un identifiant avant la fédération.
Utilisez les noms et formats d'attributs documentés de l'application cible. Une assertion techniquement valide peut néanmoins échouer si, par exemple, le fournisseur d'identité envoie le nom de famille alors que l'application attend un attribut mappé différent.
Définissez des rôles par défaut sécurisés et testez les permissions de privilèges minimaux.
Un compte nouvellement créé ne doit disposer que des droits d'accès nécessaires à sa fonction. Évitez d'attribuer par défaut des rôles d'administrateur ou des rôles à privilèges étendus à tous les utilisateurs créés à la volée.
Vérifiez si l'autorisation provient de :
- Un rôle par défaut fixe dans l'application
- Un attribut de groupe ou de rôle IdP
- appartenance au groupe côté application
- Une licence ou un droit attribué après la création du compte
- Un processus d'approbation administrative distinct
Si l'application accepte des valeurs de rôle ou de groupe provenant du fournisseur d'identité, testez les valeurs inconnues, vides et non autorisées. Assurez-vous qu'une correspondance invalide génère une erreur sécurisée plutôt que d'accorder un accès plus étendu ou de basculer silencieusement vers un rôle inapproprié.
Tester et dépanner la configuration de la première connexion
Ne validez pas le JIT avec un seul nouvel utilisateur. Le plan de test doit couvrir la création du compte, l'association des utilisateurs, l'autorisation, les utilisateurs non éligibles et les modifications ultérieures.
| Cas de test | Résultat attendu | Point de défaillance probable en cas de dysfonctionnement |
|---|---|---|
| Nouvel utilisateur assigné | Un compte est créé et l'utilisateur reçoit l'accès par défaut prévu | Activation JIT, attribution d'un fournisseur d'identité, attributs requis, éligibilité ou licence |
| Utilisateur correspondant existant | L'utilisateur accède au compte existant sans duplication. | Règles de correspondance des identifiants, de cohérence des adresses électroniques ou de normalisation |
| Utilisateur dont l'attribut ou le rôle a été modifié | Les champs pris en charge changent comme indiqué dans la documentation, sans qu'il soit nécessaire de créer un autre compte. | Prise en charge des mises à jour lors de la connexion, mappage des revendications ou règles de rôle |
| Utilisateur non attribué ou non admissible | Aucun compte n'a été créé et l'accès est refusé. | Attribution d'un fournisseur d'identité trop large ou paramètres d'éligibilité côté cible |
| Utilisateur avec un champ obligatoire manquant | La demande de provisionnement est refusée sans création d'un compte partiel ou incorrect. | Correspondance des attributs requis |
| Utilisateur désactivé ou supprimé | L'accès fédéré et le compte cible se comportent conformément au processus de désactivation documenté. | Politique IdP, étendue de provisionnement, configuration SCIM ou état du compte côté cible |
Utilisez des comptes utilisateurs dédiés aux tests plutôt que les comptes de production lorsque cela est possible. Pour chaque test, consignez l'identifiant utilisé, les attributs mappés, le rôle attendu, l'état du compte cible et le résultat final.
Tracer les défaillances dans l'ordre
En cas d'échec de la première connexion, examinez le flux entre le fournisseur d'identité et l'application :
- Attribution du fournisseur d'identité : Vérifiez que l'utilisateur est affecté à l'application et au périmètre de provisionnement appropriés.
- Authentification fédérée : Vérifiez que l'authentification unique (SSO) réussit et que la réponse atteint le locataire ou l'instance d'application prévu(e).
- Affirmations ou revendications : Examinez l'identifiant et les attributs requis. Vérifiez les noms, les formats, les espaces de noms, la casse et les valeurs vides.
- Correspondance avec un compte existant : Comparez l'identifiant déclaré avec la valeur réelle stockée dans l'application cible.
- Paramètres JIT : Vérifiez que le JIT est activé et que l'utilisateur remplit les conditions d'éligibilité côté cible.
- Autorisation: Vérifiez les rôles par défaut, les correspondances de groupes, la disponibilité des licences et les restrictions spécifiques à l'application.
- Journaux Corréler les enregistrements de connexion IdP avec les journaux d'authentification, d'audit ou de provisionnement de l'application.
Il est utile, pour le diagnostic, de distinguer si l'authentification, l'approvisionnement ou l'autorisation ont échoué. Ces différentes étapes peuvent se traduire pour l'utilisateur par le même message « accès refusé », mais nécessitent des solutions différentes.
Que se passe-t-il après la création du compte ?
Le provisionnement JIT ne garantit ni la synchronisation continue ni la désactivation automatique. Après la création du compte initial, le comportement dépend de l'application cible.
Les mises à jour lors de la connexion dépendent de l'application.
Certaines applications permettent de mettre à jour les noms, adresses électroniques, rôles ou autres attributs lors des connexions fédérées ultérieures. D'autres utilisent la mise à jour juste-à-temps (JIT) uniquement pour la création initiale du compte, laissent certains champs inchangés ou exigent des modifications SCIM ou administratives pour les mises à jour ultérieures.
Avant de vous fier à la synchronisation lors de la connexion, testez la modification intentionnelle d'un attribut. Vérifiez le profil de l'application et les autorisations effectives ; l'affichage d'une valeur de rôle ne suffit pas à prouver que l'accès a été modifié comme prévu.
Le blocage de la connexion n'entraîne pas nécessairement la désactivation ou la suppression du compte.
La désactivation d'un utilisateur dans le fournisseur d'identité ou la suppression de son affectation à une application peut empêcher l'authentification fédérée. Cela ne désactive ni ne supprime automatiquement l'enregistrement de l'utilisateur dans l'application cible.
La désactivation complète peut nécessiter SCIM, un connecteur fournisseur, un flux de travail API ou un processus manuel côté cible. Même avec SCIM, une application peut implémenter la désactivation comme une simple désactivation plutôt que comme une suppression. Documentation de Microsoft sur l'approvisionnement d'applications illustre comment les résultats de création, de mise à jour, de désactivation et de suppression peuvent dépendre du connecteur et de l'application cibles.
Les administrateurs doivent tester l'impact du départ d'un utilisateur sur les sessions actives, le contenu attribué, la propriété des données, les licences et l'historique du compte. Un blocage de connexion du fournisseur d'identité ne garantit pas la résolution complète des problèmes d'accès et de propriété des données côté cible.
Quand utiliser JIT, SCIM ou les deux ?
Choisissez le modèle de provisionnement en fonction du cycle de vie que l'application doit prendre en charge.
Utilisez le provisionnement JIT lorsque :
- Les comptes ne doivent être créés que lors du premier accès à l'application par les utilisateurs désignés.
- L'accès immédiat dès la première connexion est plus important que le pré-provisionnement.
- L'application ne prend pas en charge SCIM ni aucun autre connecteur de cycle de vie approprié.
- Les modifications de profil, les mises à jour des droits et les désactivations peuvent être gérées via un processus de cycle de vie distinct et vérifié.
Utilisez SCIM lorsque :
- Le compte doit exister avant la première connexion de l'utilisateur.
- Les attributs, groupes ou droits des utilisateurs doivent rester synchronisés.
- Les modifications de répertoire devraient déclencher des mises à jour de provisionnement
- La désactivation nécessite une désactivation ou une suppression automatisée côté cible.
- Les administrateurs ont besoin d'une visibilité sur les opérations de provisionnement indépendamment de la connexion des utilisateurs.
Utilisez les deux lorsque :
- L'application cible prend explicitement en charge les deux méthodes
- Chaque méthode a un rôle documenté : par exemple, JIT gère la création de la première connexion éligible lorsqu’aucun compte correspondant n’existe, tandis que SCIM gère les mises à jour continues prises en charge et la désactivation.
- L'appariement des comptes, la propriété des rôles et le comportement de déprovisionnement ont été testés conjointement.
Lorsque les deux options sont activées, documentez le système propriétaire de chaque attribut et opération. Sinon, une mise à jour JIT à l'ouverture de session et une synchronisation SCIM ultérieure pourraient produire des résultats inattendus si elles appliquent des valeurs différentes.
Pour les organisations qui mettent en place ce type d'infrastructure d'identité, Scalefusion OneIdP centralise l'accès aux applications professionnelles grâce à l'authentification unique (SSO), au provisionnement des utilisateurs basé sur SCIM, à l'authentification multifacteur (MFA) et à l'accès conditionnel. Au lieu de considérer le provisionnement comme un paramètre isolé, les équipes informatiques peuvent associer l'accès basé sur l'identité aux signaux de confiance des appareils, afin que les utilisateurs n'accèdent aux applications que si l'utilisateur et l'appareil répondent aux exigences de sécurité de l'organisation.
Pour découvrir comment ces contrôles peuvent fonctionner ensemble dans le cadre d'une stratégie plus large de gestion des identités et des accès aux appareils, explorez Scalefusion OneIdP.
FAQ
1. L'activation de l'authentification unique (SSO) active-t-elle automatiquement le provisionnement JIT ?
Non. L'authentification unique (SSO) authentifie les utilisateurs, tandis que la création de comptes JIT (Jit) s'effectue dans l'application cible. Selon l'application, la création de comptes JIT peut être activée automatiquement après la configuration de l'authentification unique, nécessiter un paramétrage distinct ou ne pas être prise en charge. Veuillez vérifier les prérequis et la configuration de provisionnement de l'application.
2. De quels attributs utilisateur le provisionnement JIT a-t-il besoin ?
Les exigences varient selon l'application. Un identifiant unique et stable est indispensable ; l'adresse e-mail, le prénom, le nom, le nom d'affichage, les groupes ou les rôles peuvent également être requis. Utilisez les noms, formats et règles de correspondance des revendications documentés pour l'application cible.
3. Pourquoi une première connexion peut-elle créer un compte en double ?
Un doublon peut être créé si l'identifiant ou l'adresse e-mail indiqué ne correspond pas au champ utilisé pour localiser un compte existant. Vérifiez les utilisateurs renommés, les alias, la casse, les formats d'identifiants et assurez-vous que le compte existant contient bien l'identifiant fédéré attendu.
4. Le provisionnement JIT peut-il modifier le rôle d'un utilisateur lors de sa prochaine connexion ?
Parfois. Certaines applications permettent la mise à jour des rôles ou des groupes lors de la connexion, tandis que d'autres utilisent la mise à jour juste-à-temps uniquement pour la création initiale du compte. Vérifiez la configuration des rôles de l'application et testez un utilisateur modifié pour confirmer les nouvelles autorisations.
5. La désactivation d'un utilisateur dans le fournisseur d'identité supprime-t-elle son compte d'application ?
Pas nécessairement. La désactivation de l'identité du fournisseur d'identité ou la suppression de son attribution peut bloquer la connexion fédérée sans qu'il soit nécessaire de désactiver ou de supprimer le compte dans l'application cible. Vérifiez le SCIM, le connecteur, l'API ou la procédure de désactivation manuelle de l'application.

