

RADIUS, acrónimo de Remote Authentication Dial-In User Service (Servicio de autenticación remota de usuarios por marcación), es un protocolo cliente-servidor para la autenticación, autorización y contabilidad centralizadas del acceso a la red (AAA). Un punto de acceso Wi-Fi, una puerta de enlace VPN, un conmutador u otro dispositivo de acceso a la red envía una solicitud a un servidor RADIUS. El servidor puede permitir la conexión, rechazarla o solicitar más información. Si se aprueba el acceso, puede devolver atributos que ayudan a definir la sesión. Los sistemas de contabilidad independientes pueden registrar el ciclo de vida de la sesión.
A pesar de su nombre histórico, RADIUS se utiliza actualmente de forma generalizada para redes Wi-Fi empresariales, acceso VPN e infraestructura de red, en lugar de para servicios de acceso telefónico.
Puntos Clave
- RADIO es un protocolo para la autenticación, autorización y contabilidad centralizadas (AAA) del acceso a la red.
- Cómo funciona: Los dispositivos de red envían solicitudes de autenticación a un servidor RADIUS, que las acepta, las rechaza o las cuestiona.
- Usos comunes: Redes Wi-Fi empresariales, acceso VPN y administración de dispositivos de red, con seguridad que depende de los métodos de autenticación y la protección del transporte.
¿Qué es el protocolo RADIUS?
RADIUS permite que los puntos de acceso, las pasarelas VPN, los conmutadores y otros dispositivos de acceso a la red consulten un servidor central para tomar decisiones de autenticación y autorización. El dispositivo de acceso controla entonces la conexión y aplica la configuración compatible que devuelve el servidor.
RADIUS no crea identidades de usuario ni configura directamente un punto final. Transmite información AAA entre el dispositivo de acceso a la red y el servidor RADIUS. El servidor puede consultar una base de datos de identidades local o un directorio o servicio de identidad externo.
Qué significan autenticación, autorización y contabilidad
Las tres funciones AAA responden a preguntas diferentes:
- Autenticación: ¿El usuario o el dispositivo presenta una identidad y credenciales aceptables?
- Autorización: Si se autentica, ¿qué permisos debería recibir la conexión?
- Contabilidad: ¿Qué ocurrió durante la sesión resultante?
La autorización es más que una simple decisión de sí o no. Una respuesta Access-Accept puede contener atributos que describen los límites de sesión u otras configuraciones relacionadas con las políticas. El acceso resultante depende de si el dispositivo de acceso a la red comprende y aplica dichos atributos. RADIUS no garantiza que todos los puntos de acceso, conmutadores o puertas de enlace VPN admitan las mismas políticas.
La contabilidad se gestiona mediante un flujo de mensajes independiente. Un registro contable documenta la actividad de la sesión, pero no constituye, por sí solo, prueba de que la solicitud de acceso original haya sido autorizada correctamente.
Punto final, cliente RADIUS, servidor y fuente de identidad
Un despliegue típico tiene cuatro funciones:
- Punto final o solicitante: El ordenador portátil, teléfono, tableta u otro sistema que solicita acceso a la red.
- Dispositivo de acceso a la red: El punto de acceso, controlador inalámbrico, puerta de enlace VPN, conmutador o servidor de acceso a la red que controla la conexión.
- Cliente RADIUS: Normalmente, el dispositivo de acceso a la red envía solicitudes RADIUS en nombre del punto final. El portátil o el teléfono del empleado no suelen ser el cliente RADIUS.
- Servidor de radio: El sistema que evalúa la solicitud, aplica la política y devuelve una respuesta.
- Fuente de identidad: Un directorio, base de datos, servicio relacionado con la autoridad de certificación o plataforma de identidad opcional consultado por el servidor RADIUS.
Al principio, puede resultar confuso referirse al dispositivo de acceso a la red como cliente RADIUS. El término describe su relación con el servidor RADIUS, no con el usuario final.
Cómo funciona la autenticación RADIUS
Un intercambio RADIUS básico comienza cuando el dispositivo de acceso a la red envía una solicitud de acceso al servidor. RFC 2865, el servidor responde con Access-Accept, Access-Reject o Access-Challenge.
Desde la solicitud de acceso hasta la decisión.
- El dispositivo final intenta conectarse a una red o servicio protegido.
- El dispositivo de acceso a la red recopila los datos de identidad o autenticación pertinentes.
- El dispositivo de acceso, que actúa como cliente RADIUS, envía una solicitud de acceso al servidor RADIUS configurado.
- El servidor valida la solicitud y aplica las políticas de autenticación y acceso. Puede consultar una fuente de identidad externa.
- El servidor devuelve una de tres respuestas principales:
– Acceso-Aceptar: La solicitud está aprobada, posiblemente con atributos de autorización.
– Rechazar acceso: La solicitud es denegada.
– Desafío de acceso: Se requiere más información o un intercambio de autenticación adicional. - Si se devuelve un desafío, el dispositivo de acceso y el punto final pueden participar en intercambios adicionales de solicitud y respuesta antes de que se tome una decisión final.
Un desafío de acceso no implica automáticamente una solicitud de autenticación multifactor (MFA). Se trata de un mecanismo general de desafío-respuesta que admite diversos flujos de trabajo de autenticación.
Cómo los atributos de autorización afectan el acceso
Un mensaje Access-Accept puede contener atributos que el cliente RADIUS utiliza al establecer la sesión. Según la implementación y la compatibilidad del dispositivo, estos atributos pueden estar relacionados con la duración de la sesión, el filtrado u otro resultado de política definido localmente.
La respuesta del servidor y la aplicación de la política por parte del dispositivo de acceso son pasos independientes. Si el dispositivo de acceso no reconoce un atributo o su configuración local no lo aplica, es posible que la política esperada no surta efecto. RFC 3580 Describe el uso de RADIUS en entornos IEEE 802.1X, pero las implementaciones aún difieren en los atributos que admiten.
¿Qué registros contables capturan?
RADIO contabilidad Utiliza paquetes Accounting-Request y Accounting-Response. Una vez iniciado el servicio, el cliente RADIUS puede enviar paquetes Accounting-Request con el atributo Acct-Status-Type establecido en uno de estos valores:
- Comienza: Indica que el servicio ha comenzado.
- Actualización provisional: Informa sobre el estado de una sesión activa a intervalos configurados.
- Stop: Indica que la sesión ha finalizado.
Una solicitud de contabilidad válida se confirma con una respuesta de contabilidad. Según el cliente RADIUS y la configuración, los registros de contabilidad pueden incluir un identificador de sesión, la duración de la conexión, información de finalización y contadores de tráfico. Las actualizaciones intermedias son opcionales y su frecuencia depende de la implementación.
Flujo de acceso y contabilidad RADIUS anotado
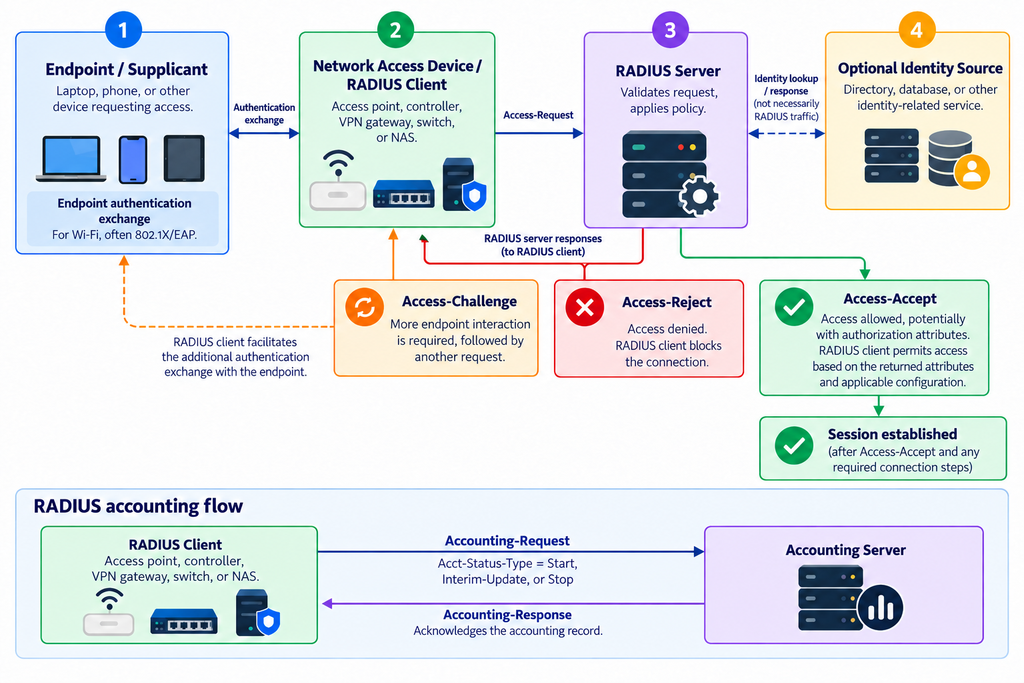
Los mensajes de solicitud y respuesta de acceso forman parte del protocolo de acceso RADIUS. Las búsquedas de identidad, las asignaciones de grupos, las comprobaciones de certificados y las reglas de política son específicas del entorno. La contabilidad es un flujo de ciclo de vida relacionado que el cliente RADIUS envía durante o después de la prestación del servicio.
Dónde se utiliza RADIUS
RADIUS se utiliza habitualmente cuando un dispositivo de acceso a la red necesita una decisión centralizada sobre la conexión de un usuario o dispositivo. Entre los casos de uso más comunes se incluyen las redes Wi-Fi empresariales, las VPN de acceso remoto y el acceso a la infraestructura de red.
Wi-Fi empresarial: 802.1X, EAP y RADIUS
En una implementación de Wi-Fi empresarial, 802.1X, el Protocolo de Autenticación Extensible (EAP) y RADIUS desempeñan funciones distintas:
- El estándar IEEE 802.1X controla el acceso en el borde de la red mediante las funciones de punto final, autenticador y servidor de autenticación.
- EAP transmite la conversación de autenticación utilizada por el método EAP seleccionado.
- RADIUS transmite información EAP y de control de acceso entre el autenticador, como un punto de acceso o un controlador, y el servidor RADIUS.
RFC 3579 Define la compatibilidad de RADIUS con EAP, incluyendo el uso de atributos EAP-Message. RADIUS forma parte del intercambio de back-end; no reemplaza a 802.1X ni a EAP.
Ejemplo práctico de Wi-Fi empresarial
Estado de ejemplo: El flujo 802.1X, EAP y RADIUS que se muestra a continuación representa un comportamiento de protocolo respaldado por la fuente. El resultado de la autorización de la red de empleados es ilustrativo y depende de la política local y la compatibilidad con el dispositivo de acceso.
Consideremos el caso de un empleado que conecta un portátil gestionado a una red Wi-Fi corporativa protegida (SSID):
- El portátil se conecta a la red Wi-Fi (SSID) e inicia un intercambio de autenticación 802.1X con el punto de acceso.
- Los mensajes EAP se transmiten entre el ordenador portátil y el punto de acceso.
- El punto de acceso, que actúa como cliente RADIUS, coloca los datos EAP relevantes en una solicitud de acceso y la envía al servidor RADIUS.
- El servidor RADIUS evalúa el método de autenticación seleccionado y la política aplicable. Puede consultar una fuente de identidad.
- Si se requiere más interacción, el servidor devuelve Access-Challenge y el intercambio continúa.
- El servidor finalmente devuelve Access-Accept o Access-Reject.
- Tras recibir una confirmación de acceso (Access-Accept), el punto de acceso establece la conexión y aplica los atributos de autorización compatibles.
- Si la contabilidad está habilitada, el punto de acceso envía paquetes Accounting-Request con Acct-Status-Type establecido en Start, Interim-Update opcional y Stop según corresponda.
Ejemplo ilustrativo, comportamiento RADIUS no obligatorio: Una organización podría configurar su servidor RADIUS para aceptar un certificado válido asociado a la identidad de un empleado y devolver atributos destinados a ubicar esa conexión en un segmento de red de empleados. Un fallo en la verificación del certificado podría resultar en un rechazo de acceso. Este resultado requiere una configuración de política compatible y compatibilidad con dispositivos de acceso; RADIUS no exige segmentos de empleados ni asignación de VLAN.
La preparación del punto final es independiente de la implementación de RADIUS. Los dispositivos Android administrados pueden necesitar la configuración Wi-Fi empresarial correcta y, en implementaciones basadas en certificados, certificados de identidad y confianza adecuados. Scalefusion documenta la implementación de configuraciones Wi-Fi empresariales a través de Perfiles de dispositivos Android y selección de identidad cargada y certificados de confianzaTras confirmar con el equipo de red el SSID, el método de autenticación, los requisitos de confianza del servidor y el formato del certificado, un administrador puede distribuir el perfil Wi-Fi de Android aprobado y los certificados seleccionados a través de Scalefusion, en lugar de configurar cada dispositivo manualmente. Verifique el método EAP previsto, el modo de administración de Android, el formato del certificado y la interoperabilidad de la red. Scalefusion no actúa como servidor RADIUS ni como servicio de identidad en esta arquitectura.
Acceso VPN y administración de dispositivos de red
Una puerta de enlace VPN puede funcionar como cliente RADIUS, reenviando la solicitud de acceso de un usuario a un servidor RADIUS central. Esto permite a una organización aplicar políticas de autenticación y autorización gestionadas centralmente, en lugar de mantener una base de datos de identidades independiente en cada puerta de enlace.
RADIUS también puede autenticar a los administradores que se conectan a conmutadores, enrutadores y otra infraestructura de red. Sin embargo, TACACS+ suele considerarse cuando el requisito principal es la administración granular de dispositivos de red, incluyendo la autorización y la contabilidad basadas en comandos. RADIUS y TACACS+ no son necesariamente excluyentes; una organización puede utilizarlos para diferentes escenarios de acceso.
¿Qué método de autenticación RADIUS debería elegir?
RADIUS transporta información de autenticación, pero no garantiza que todos los métodos de autenticación sean adecuados para todos los puntos finales o servicios de acceso. Comience por definir el escenario de acceso, el modelo de credenciales y la compatibilidad con el punto final, el dispositivo de acceso a la red y el servidor RADIUS.
| Escenario de acceso | Tipo de credencial | Familia de métodos para evaluar | Pregunta de compatibilidad | Principal compromiso operativo |
|---|---|---|---|---|
| Wi-Fi empresarial en dispositivos gestionados | Certificado del dispositivo o del usuario | Programa de asistencia al empleado basado en certificados | ¿El punto final, el autenticador y el servidor RADIUS son compatibles con el método EAP seleccionado y los requisitos del certificado? | Es un modelo de credenciales robusto, pero los certificados deben emitirse, implementarse, renovarse, validarse y revocarse correctamente. |
| Wi-Fi empresarial en dispositivos mixtos o gestionados por el usuario. | Nombre de usuario y contraseña | EAP basado en contraseña compatible con la pila completa | ¿Puede cada punto final validar correctamente el servidor de autenticación y utilizar el método requerido? | La distribución inicial de credenciales es más sencilla, pero es necesario prestar atención a los restablecimientos de contraseña, la configuración segura del cliente y los riesgos de exposición de credenciales. |
| Acceso VPN interactivo | Contraseña, certificado o identidad respaldada por MFA | Flujo de autenticación RADIUS o MFA compatible con VPN | ¿Pueden el cliente VPN y la puerta de enlace gestionar el desafío seleccionado o el flujo no interactivo? | La interacción con el usuario puede ser práctica, pero es necesario probar la gestión de incidencias y el comportamiento ante fallos del sistema. |
| Conexión de servicio o dispositivo sin un usuario interactivo | Normalmente, un certificado u otra credencial de máquina administrada. | Método no interactivo compatible con el punto final y el servidor. | ¿Es posible rotar las credenciales sin intervención manual? ¿El cliente apoya este método? | La automatización mejora la escalabilidad, pero los fallos en el ciclo de vida pueden afectar a muchos dispositivos a la vez. |
| Administración de dispositivos de red | Credencial de administrador, posiblemente con autenticación multifactor (MFA). | RADIUS o TACACS+, según los requisitos de autorización. | ¿Es suficiente el acceso a nivel de inicio de sesión, o se requiere una autorización y contabilidad de comandos más detallada? | RADIUS puede ser adecuado para el inicio de sesión centralizado; TACACS+ puede ser más adecuado para la administración orientada a comandos. |
Para un enfoque basado en certificados, confirme que la organización puede gestionar todo el ciclo de vida del certificado. No basta con una inscripción inicial exitosa; también deben funcionar la renovación, la revocación, los cambios de confianza, la caducidad y el reemplazo de dispositivos.
Para los métodos basados en contraseñas, no evalúe únicamente el servidor RADIUS. La configuración del punto final, el comportamiento de validación del servidor, el método EAP seleccionado, el punto de acceso o la puerta de enlace VPN, y la fuente de identidad influyen en la seguridad y la fiabilidad del resultado.
¿Cuándo considerar la autenticación multifactor (MFA) para el acceso a la red?
MFA Puede ser adecuado para el acceso interactivo a VPN o el acceso de administrador, donde los usuarios pueden responder a una solicitud. Suele ser menos sencillo para conexiones en segundo plano, dispositivos sin interfaz gráfica y clientes Wi-Fi que deben reconectarse sin interacción del usuario.
Una organización puede agregar MFA a través de un servicio MFA compatible con RADIUS o un proxy RADIUS ubicado en la ruta de autenticación. Esto no significa que el cambio sea transparente. Verificar:
- Si el dispositivo de acceso admite el flujo de desafío requerido
- Si el método de autenticación EAP o VPN seleccionado es compatible
- Cómo se comportan los clientes no interactivos
- ¿Qué sucede cuando el servicio MFA o el proxy no están disponibles?
- Si los reintentos podrían provocar avisos repetidos
- Cómo el servidor RADIUS original y la fuente de identidad siguen involucrados
Pruebe estos comportamientos con el dispositivo de acceso, el cliente, el servidor RADIUS y el servicio MFA reales antes de la implementación.
¿Qué tan seguro es RADIUS?
La seguridad de RADIUS depende en gran medida del transporte, el método de autenticación, la configuración y la exposición de la ruta cliente-servidor. Un secreto compartido por sí solo no debe considerarse como una encriptación completa de la conexión.
Qué protegen los secretos compartidos y qué no.
El RADIUS clásico sobre UDP utiliza un secreto compartido en los mecanismos de autenticación de paquetes y en la ofuscación histórica basada en MD5 del atributo Usuario-Contraseña. RFC 2865El secreto debería ser difícil de adivinar.
Estos mecanismos no proporcionan la confidencialidad moderna para todo el flujo de paquetes RADIUS. La clave compartida no equivale a proteger todo el tráfico con un protocolo de seguridad de transporte actual. Además, crea una dependencia operativa: una discrepancia entre la clave configurada en el cliente y el servidor RADIUS puede impedir una comunicación exitosa.
Para implementaciones RADIUS clásicas:
- Utiliza secretos fuertes e impredecibles.
- Evite reutilizar una misma clave secreta en clientes no relacionados cuando los productos permitan definiciones individuales para cada cliente.
- Restringir las direcciones de origen que pueden enviar solicitudes RADIUS.
- Mantenga el tráfico RADIUS dentro de redes controladas en lugar de exponerlo de forma generalizada.
- Limitar y supervisar el acceso a los registros de autenticación y contabilidad.
- Planifique la redundancia del servidor y pruebe la conmutación por error.
Protección de la conexión cliente-servidor
Cuando ambas partes lo admiten, RADIUS sobre TLS o DTLS puede añadir confidencialidad e integridad a la capa de transporte. RFC 6614 define el enfoque histórico RADIUS/TLS, comúnmente asociado con RadSec, mientras que RFC 7360 Define RADIUS sobre DTLS. La compatibilidad con el producto, los requisitos de certificado, los puertos y el comportamiento de conmutación por error varían, por lo que se debe verificar la compatibilidad tanto en el cliente como en el servidor RADIUS.
RFC 9765 Define el perfil experimental RADIUS/1.1. Utiliza la negociación del protocolo de capa de aplicación con TLS 1.3 o posterior y elimina los mecanismos de paquetes RADIUS heredados basados en MD5 después de que ambas partes negocien RADIUS/1.1. No asuma que funciona con la infraestructura existente a menos que todos los componentes relevantes lo admitan explícitamente.
La protección de transporte no reemplaza la autenticación segura de los puntos finales ni la política de autorización correcta. Protege la conexión RADIUS entre los sistemas participantes; no resuelve problemas como credenciales débiles, certificados caducados, reglas de acceso incorrectas o registros de identidad comprometidos.
Cómo planificar y probar una implementación RADIUS
Una implementación fiable requiere más que la simple instalación de un servidor. Los administradores deben alinear las definiciones de los clientes RADIUS, los datos de identidad, los métodos de autenticación, la política de autorización, la contabilidad, la accesibilidad de la red y el comportamiento ante fallos.
Seleccione la ubicación del servidor, la fuente de identidad y el comportamiento ante fallos.
Ubique el servicio RADIUS en una ubicación accesible para todos los dispositivos de acceso a la red autorizados, a través de rutas de red controladas. Si varios sitios dependen del servicio, determine si utilizarán servidores centrales, servidores distribuidos o proxies. El diseño debe contemplar posibles fallos de enlace y de servidor.
Defina la fuente de identidad antes de redactar las políticas de acceso. Confirme qué registros identifican a los usuarios, dispositivos o administradores; cómo se resuelven los grupos o roles; y cómo se gestionan las credenciales deshabilitadas, caducadas o revocadas.
Defina claramente qué sucederá cuando no haya ningún servidor RADIUS disponible. No se base en suposiciones sobre el comportamiento de conmutación por error (fallo abierto o cerrado). El resultado depende del dispositivo de acceso y su configuración, y puede variar entre sistemas Wi-Fi, VPN y de acceso administrativo.
Lista de verificación de implementación y pruebas
Para RADIUS clásico sobre UDP, los puertos registrados son UDP/1812 para autenticación y UDP/1813 para contabilidad.Otros sistemas de transporte y configuraciones de productos pueden utilizar puertos diferentes.
Utilice esta lista de verificación antes de la puesta en producción:
- Confirme la dirección IP o el nombre de host de cada servidor RADIUS.
- Defina cada punto de acceso, controlador, conmutador, puerta de enlace VPN o NAS que actuará como cliente RADIUS.
- Verifique que las definiciones de cliente y servidor utilicen la dirección de origen correcta.
- Para RADIUS clásico, haga coincidir la clave secreta compartida en ambos lados, o configure los certificados y credenciales necesarios para transportes protegidos.
- Verifique el puerto UDP/1812 para la autenticación y el puerto UDP/1813 para la contabilidad cuando se utilice RADIUS/UDP clásico.
- Verifique las reglas de enrutamiento, firewall y control de acceso en ambas direcciones.
- Confirme el método de autenticación o EAP seleccionado en el punto final, el dispositivo de acceso y el servidor.
- Verifique los registros de identidad, las asignaciones de grupos, la confianza en los certificados y las condiciones de la política.
- Revise la normativa para que una norma más general no anule la norma prevista.
- Confirme que el dispositivo de acceso admite los atributos de autorización que devuelve el servidor.
- Habilite y valide la contabilidad si se requieren registros de sesión.
- Pruebe una identidad válida conocida y verifique el resultado de acceso esperado.
- Pruebe una identidad intencionalmente inválida o no autorizada y confirme el rechazo.
- Verifique el segmento de red resultante, el límite de sesión, el filtro u otro resultado de la política, si está configurado.
- Compruebe si existen paquetes Accounting-Request con Acct-Status-Type configurado como Start, Interim-Update y Stop, además de los paquetes Accounting-Response correspondientes, según proceda.
- Haga que un servidor RADIUS no esté disponible y verifique el tiempo de espera, los reintentos, el servidor alternativo y el comportamiento orientado al usuario.
- Si se utiliza TLS o DTLS, pruebe la confianza del certificado, la gestión de la caducidad, la validación del nombre, la negociación y la conmutación por error.
Durante las pruebas, registre los datos tanto del servidor RADIUS como del dispositivo de acceso a la red. El registro del servidor puede explicar por qué una política rechazó una solicitud, mientras que el registro del dispositivo de acceso puede mostrar si se envió la solicitud, si se recibió una respuesta y si se aplicaron los atributos devueltos.
¿Por qué falla la autenticación RADIUS?
Los fallos de RADIUS suelen clasificarse en tres grupos: ausencia de respuesta útil, rechazo explícito o conexión aceptada con un resultado de autorización incorrecto. Identificar el grupo evita restablecimientos de credenciales innecesarios cuando el problema real reside en el enrutamiento o el orden de las políticas.
| Síntoma | Comprobaciones a realizar |
|---|---|
| La solicitud caduca | Verifique la disponibilidad del servidor, el enrutamiento, las reglas del firewall, la dirección de origen, la definición del cliente RADIUS, la selección de puerto y transporte, y la configuración de reintentos. Compruebe la clave compartida, ya que algunos fallos de integridad pueden manifestarse en el cliente como una respuesta no utilizable. Para TLS o DTLS, inspeccione los registros de validación y negociación de certificados. |
| El servidor informa de un cliente RADIUS desconocido. | Confirme que el servidor tenga una definición de cliente para la dirección de origen que utiliza el punto de acceso, el controlador, la puerta de enlace o el proxy. Verifique la traducción de direcciones de red y los diseños de puntos de acceso administrados por el controlador. |
| Las credenciales son rechazadas | Confirme el método de autenticación o EAP seleccionado, el registro de identidad del usuario o dispositivo, el estado de la contraseña, la validez y la confianza del certificado, y la política de acceso aplicable. Verifique la hora del sistema cuando se requiera la validación del certificado. |
| Bucles de desafío de acceso o no se puede completar | Verifique que el punto final y el dispositivo de acceso admitan el flujo de desafío, que la información de estado se conserve entre solicitudes y que un componente de MFA o proxy no espere una interacción no compatible. |
| Se acepta el acceso, pero se aplica la política incorrecta. | Revise los atributos de la solicitud, el orden de las reglas, la búsqueda de grupos de identidad o roles, y los atributos en Access-Accept. Confirme que el dispositivo de acceso a la red admite y aplica dichos atributos. |
| La autenticación funciona, pero falta la contabilidad. | Verifique que la contabilidad esté habilitada por separado, que el servidor y el puerto de contabilidad estén configurados y que se permita el protocolo UDP/1813 o la alternativa documentada. Compruebe si el cliente envía paquetes Accounting-Request con los valores Acct-Status-Type esperados y recibe paquetes Accounting-Response. |
| La autenticación funciona en algunos dispositivos pero no en otros. | Compare los perfiles de los puntos finales, los métodos seleccionados, las cadenas de certificados, la configuración de confianza, las versiones de software y los formatos de identidad. No dé por sentado que todos los clientes implementan el mismo protocolo EAP o comportamiento de desafío. |
| El acceso solo falla durante el mantenimiento del servidor o las interrupciones del enlace. | Compruebe los temporizadores de reintento, la configuración del servidor alternativo, las dependencias del proxy y el comportamiento del dispositivo de acceso a la red cuando ningún servidor esté disponible. |
Preguntas Frecuentes
1. ¿Qué significan las siglas RADIUS?
RADIUS significa Servicio de autenticación remota de usuarios por línea telefónica. El nombre refleja sus orígenes en la conexión telefónica, pero el protocolo ahora se usa comúnmente para redes Wi-Fi empresariales, acceso VPN y otras decisiones centralizadas de acceso a la red.
2. ¿RADIUS es lo mismo que LDAP?
No. RADIUS gestiona la autenticación, autorización y contabilidad del acceso a la red. LDAP es un protocolo para acceder a servicios de directorio, según lo define la RFC 4511. Un servidor RADIUS puede consultar un directorio accesible mediante LDAP, pero ambos protocolos desempeñan funciones diferentes y no son intercambiables.
3. ¿Cuál es la diferencia entre RADIUS y TACACS+?
RADIUS se usa comúnmente para el acceso de usuarios y dispositivos a redes Wi-Fi, VPN y otros servicios de red. TACACS+ se suele considerar para la administración de dispositivos de red cuando la autorización granular y el registro de comandos son prioritarios. El RFC 8907 documenta TACACS+ y su separación de funciones de autenticación, autorización y registro.
4. ¿Es posible agregar la autenticación multifactor (MFA) sin reemplazar un servidor RADIUS existente?
En ocasiones, se puede insertar un servicio o proxy MFA compatible con RADIUS en la ruta de autenticación, manteniendo el servidor o la fuente de identidad existente. La compatibilidad depende del dispositivo de acceso, el método de autenticación, el manejo del desafío, el producto MFA y el comportamiento ante fallos. Pruebe los clientes interactivos y no interactivos antes de la implementación.

