

Las mejores soluciones de inicio de sesión único (SSO) ayudan a las organizaciones a simplificar y proteger el acceso de los usuarios, permitiendo que los empleados inicien sesión una sola vez y accedan a múltiples aplicaciones empresariales sin necesidad de repetir el proceso. Estas plataformas mejoran la productividad, reducen la fatiga por exceso de contraseñas, refuerzan la seguridad de la identidad y brindan a los equipos de TI un control centralizado sobre la autenticación, el acceso a las aplicaciones, los permisos de usuario y la aplicación de políticas en aplicaciones en la nube, web y empresariales.
Puntos Clave
Las mejores soluciones de inicio de sesión único (SSO) simplifican el acceso a las aplicaciones empresariales, reducen los riesgos relacionados con las contraseñas y proporcionan a los equipos de TI un control centralizado sobre la autenticación, las identidades de los usuarios y las políticas de acceso.
- Priorizar el apoyo a la integración amplia: Elija un proveedor de inicio de sesión único (SSO) que admita estándares como SAML, OAuth 2.0 y OpenID Connect, y que se integre sin problemas con los directorios existentes, las aplicaciones en la nube y los sistemas heredados.
- Combine el inicio de sesión único (SSO) con la autenticación reforzada: La autenticación multifactor, el inicio de sesión sin contraseña, la biometría y la autenticación basada en riesgos ayudan a prevenir el acceso no autorizado incluso cuando las credenciales del usuario se ven comprometidas.
- Aplicar políticas de acceso basadas en el contexto: El acceso condicional basado en el estado del dispositivo, la ubicación, el navegador, la red, el rol del usuario y el comportamiento de inicio de sesión permite a las organizaciones bloquear los intentos de acceso riesgosos sin interrumpir a los usuarios legítimos.
- Automatice el ciclo de vida del usuario: El aprovisionamiento automatizado, el acceso basado en roles y la desactivación inmediata reducen el esfuerzo administrativo y garantizan que los empleados reciban únicamente el acceso necesario para sus responsabilidades.
- Evaluar la escalabilidad y la experiencia del usuario: La solución SSO adecuada debe proporcionar un rendimiento fiable, acceso sencillo con un solo clic, capacidades de autoservicio, auditoría centralizada y suficiente flexibilidad para dar soporte a futuros usuarios y aplicaciones.
Los mejores proveedores de SSO en 2026 están resolviendo tres problemas fundamentales: el acceso fragmentado, el aumento de los ataques basados en credenciales y la mala experiencia de usuario en sistemas locales y en la nube. Admiten estándares como SAML, OIDC y SCIM, ofrecen opciones robustas de MFA y proporcionan un control centralizado de políticas en miles de endpoints.
| Caso de uso | Proveedor de inicio de sesión único (SSO) recomendado | Por qué es una buena opción |
|---|---|---|
| Ideal para la gestión unificada de identidades y puntos finales. | Scalefusion OneIdP | Combina SSO, MFA, acceso condicional y confianza en el dispositivo con UEM para una gestión de acceso segura. |
| Ideal para grandes empresas | Okta | Amplias integraciones de aplicaciones, gestión del ciclo de vida y capacidades de identidad de nivel empresarial. |
| Ideal para seguridad basada en MFA. | Dúo de Cisco | Autenticación multifactor robusta con fácil implementación y acceso seguro a las aplicaciones. |
| Ideal para empresas híbridas y reguladas. | pinguno | Admite autenticación adaptativa, gestión de identidades y entornos híbridos. |
| Ideal para la gestión de directorios en la nube. | saltarnube | Combina servicios de directorio en la nube, gestión de dispositivos e inicio de sesión único (SSO) en una sola plataforma. |
| Ideal para organizaciones que utilizan entornos de Microsoft. | ID de entrada de Microsoft | Integración nativa con Microsoft 365, Azure y las políticas de acceso condicional. |
| Ideal para la identidad de la fuerza laboral privilegiada | Identidad de la fuerza laboral de CyberArk | Ideal para organizaciones que necesitan gestión de acceso privilegiado junto con SSO. |
| Ideal para implementaciones heredadas y locales. | RSA Secur ID | Ofrece soporte a empresas con infraestructura tradicional y requisitos de autenticación robustos. |
| Ideal para implementaciones de IAM altamente personalizables. | Plataforma de identidad ForgeRock | Plataforma de identidad flexible para casos de uso complejos de identidad empresarial y de clientes. |
| Ideal para pequeñas y medianas empresas | OneLogin | Inicio de sesión único (SSO) fácil de implementar con integración de directorio y funciones de aprovisionamiento de usuarios. |
Tanto si busca modernizar su infraestructura heredada como estandarizar la identidad en un modelo de confianza cero, estos proveedores ofrecen mucho más que comodidad. Proporcionan eficiencia operativa y una mayor seguridad. Esta guía analiza las 10 mejores soluciones de inicio de sesión único (SSO) líderes del mercado en 2026, con especial atención a la capacidad, la fiabilidad y la preparación para entornos empresariales.
Pero antes de pasar a la lista, abordemos una pregunta fundamental: ¿Qué es exactamente el inicio de sesión único?
¿Qué es un inicio de sesión único (SSO)?
Inicio de sesión único (SSO) Es un método de autenticación que permite a los usuarios acceder a múltiples aplicaciones con un único conjunto de credenciales de inicio de sesión. Funciona centralizando el inicio de sesión a través de un proveedor de identidad confiable, que verifica al usuario y otorga acceso en todas las plataformas. Para los usuarios, implica menos inicios de sesión y menos fatiga con las contraseñas. Para los equipos de TI y seguridad, implica un mayor control, una gestión simplificada y un menor riesgo de contraseñas débiles o reutilizadas. Si su organización utiliza varias aplicaciones, el inicio de sesión único (SSO) es una de las maneras más rápidas de mejorar la experiencia del usuario y la seguridad.
En este blog, analicemos algunos de los mejores proveedores de SSO que existen en 2026. También abordaremos la importancia de la integración SSO-MDM.

Cómo seleccionamos a estos proveedores de SSO
Los proveedores de SSO que aparecen en esta lista fueron evaluados en función de las funcionalidades que más importan a los administradores de TI y a los equipos de seguridad. Nuestra evaluación tuvo en cuenta los siguientes factores:
- Estándares de autenticación como SAML, OpenID Connect (OIDC), OAuth 2.0 y WS-Federation.
- Capacidades de seguridad, que incluyen autenticación multifactor (MFA), autenticación sin contraseña, acceso condicional y autenticación adaptativa.
- Aprovisionamiento de usuarios y gestión del ciclo de vida mediante integraciones con SCIM, Active Directory, LDAP y directorios en la nube.
- Integración de aplicaciones con aplicaciones SaaS populares, herramientas empresariales y plataformas corporativas.
- Escalabilidad y flexibilidad de implementación para organizaciones de diferentes tamaños, incluidos entornos en la nube, híbridos y locales.
- Funciones de seguridad para dispositivos y puntos finales, cuando corresponda, como la confianza en el dispositivo y las políticas de acceso que tienen en cuenta los puntos finales.
- Facilidad de implementación y administración, incluyendo la gestión centralizada de políticas y la experiencia del usuario.
- Reputación en el mercado, opiniones de los clientes, transparencia en los precios y adopción por parte de las empresas.
Las 10 mejores soluciones SSO para mejorar su seguridad
En un sistema de autenticación tradicional, los usuarios deben ingresar sus credenciales (una combinación de nombre de usuario/ID de usuario y contraseña) para cada aplicación o sistema al que desean acceder. Con SSO, un usuario solo necesita autenticarse una vez con un proveedor de identidad central y luego puede acceder a múltiples sistemas o aplicaciones configurados para confiar en el proveedor de identidad.
Hay muchas herramientas SSO en el mercado. Sin embargo, hemos seleccionado algunas de las principales soluciones de inicio de sesión único que las empresas deben considerar en 2026 para mejorar su seguridad y gestión de acceso.
1. Scalefusion OneIdP


Scalefusion OneIdP es uno de los mejores solución de inicio de sesión único (SSO) para organizaciones que necesitan flexibilidad, acceso federado Compatible con múltiples sistemas de identidad. Diseñado para entornos híbridos y basados en la nube, permite a los usuarios iniciar sesión una sola vez y acceder de forma segura a todas las aplicaciones aprobadas, ya sean gestionadas a través de Google, Microsoft Entra, Okta o Active Directory local.
OneIdP destaca por su acceso condicional basado en el navegador. Permite a los equipos de TI aplicar reglas de inicio de sesión según la versión del navegador, la dirección IP, la red Wi-Fi o el tipo de dispositivo, añadiendo una capa de confianza cero incluso antes de que comience el inicio de sesión único (SSO). Esto resulta especialmente útil para bloquear intentos de acceso riesgosos desde dispositivos no administrados o desactualizados sin necesidad de un agente de endpoint completo.
Los usuarios acceden a todas las aplicaciones a través de un portal unificado y pueden autenticarse mediante OTP o MFA, según el dispositivo o el perfil de riesgo. Con compatibilidad con SAML, OAuth2 y OpenID Connect, OneIdP se integra fácilmente tanto con sistemas heredados como con plataformas SaaS modernas. Es una opción ideal para equipos de TI que desean un control más preciso sobre quién accede y cómo.
Características Principales
- SSO federado a través de SAML, OAuth2/ OIDC (Conexión OpenID)
- Reglas de SSO condicionales: verifique el navegador, el Wi-Fi, la IP y la posición del dispositivo antes de otorgar acceso
- Portal de usuario para acceder con un solo clic a aplicaciones aprobadas
- MFA o OTP basados en navegador para inicios de sesión desde dispositivos no administrados
- Se integra con directorios existentes: Google LDAP, AD, Okta, PingOne, AWS, Cisco DUO
Precios (Última revisión: agosto de 2026)
- Básico El plan comienza a $4 por dispositivo al mes, facturado anualmente.
- Se ofrece una prueba gratuita de 14 días con todas las funciones desbloqueadas.
Nota: Este es un plan adicional con facturación anual que requiere una suscripción activa a Scalefusion UEM.
Clasificación G2 – 4.7/5


2. Okta

Okta es un proveedor líder de inicio de sesión único que ofrece soluciones de inicio de sesión único. Su plataforma en la nube... gestión de identidad y acceso (IAM) La plataforma Okta Identity Cloud ofrece un conjunto completo de funciones para empresas de todos los tamaños. La principal fortaleza de Okta reside en sus capacidades de gestión de identidad centralizada, que proporcionan un único punto de control para las identidades de los usuarios, los derechos de acceso y las políticas de autenticación.
Con Okta, las empresas pueden integrar y administrar miles de aplicaciones gracias a su soporte integral de integración de aplicaciones y conectores prediseñados. Esto permite experiencias de software SSO perfectas en diversos ecosistemas de software.
Características Principales
- Gestión de identidad centralizada
- Amplia integración de aplicaciones
- Autenticación adaptativa multifactor (MFA)
- Aprovisionamiento y desaprovisionamiento de usuarios
- Gestión de acceso a API
Precios (Última revisión: julio de 2026)
- Software SSO básico plan inicio a $2 por usuario por mes
- SSO adaptable a $5 por usuario al mes
- El precio adicional para funciones complementarias como MFA comienza en $3 por dispositivo al mes
- Prueba gratuita de 30 días del plan SSO básico
Clasificación G2 – 4.5/5
3. Dúo

Duo, ahora parte de Cisco, proporciona una plataforma de autenticación con capacidades SSO. Ofrece una amplia gama de opciones de MFA y autenticación de dos factores (2FA), que incluyen notificaciones automáticas, códigos de acceso por SMS, llamadas telefónicas, tokens de hardware y datos biométricos. Duo se centra en ofrecer una experiencia de autenticación fácil de usar con interfaces intuitivas.
Las políticas de acceso adaptativo de Duo permiten a las empresas configurar políticas basadas en factores contextuales como la ubicación del usuario, la postura de seguridad del dispositivo y el entorno de red. La solución SSO de Duo incluye capacidades de acceso remoto seguro, proporcionando software de inicio de sesión único y MFA para empleados remotos que acceden a los recursos de la empresa.
Características Principales
- Autenticación de múltiples factores
- Autenticación sin contraseña (usando Duo Mobile o FIDO 2)
- Detección de amenazas
- Políticas de acceso adaptables
- Acceso remoto seguro
Precios (Última revisión: julio de 2026)
- Gratis para hasta 10 usuarios (solo con la función MFA)
- Artículos esenciales plan inicio a $3 por usuario por mes
- Plan Advantage a $6 por usuario por mes
- Plan Premier a $9 por usuario al mes
- Además, te ofrecemos una prueba gratuita de 30 días de nuestra Business Edition para que puedas explorar las funciones avanzadas de la plataforma SecurityScorecard.
Clasificación G2 – 4.5/5
4. ID de Microsoft Entra
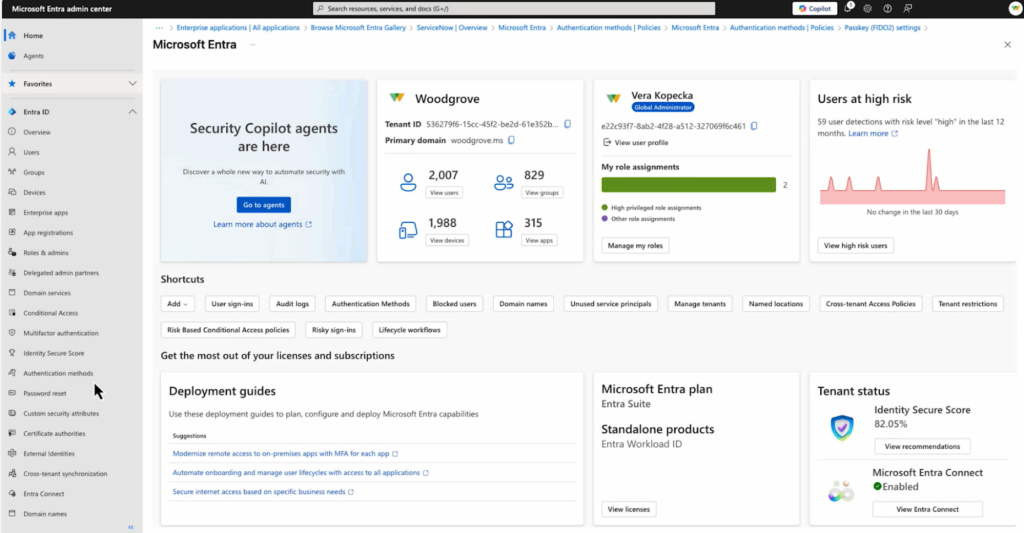
Microsoft Entra ID (anteriormente Azure Active Directory) es una plataforma de gestión de identidades y accesos (IAM) basada en la nube que sirve de base para organizaciones con una fuerte presencia en los ecosistemas de Microsoft. Proporciona inicio de sesión único (SSO) sin interrupciones en Microsoft 365, recursos de Azure y miles de aplicaciones SaaS preintegradas.
La fortaleza de la plataforma reside en sus sofisticadas políticas de acceso condicional, que evalúan señales en tiempo real como el riesgo del usuario, la ubicación, el cumplimiento de las normas del dispositivo y la sensibilidad de la aplicación antes de otorgar el acceso. Permite a las empresas gestionar la autenticación sin contraseña mediante alternativas seguras a las contraseñas heredadas, como Windows Hello para empresas, Microsoft Authenticator y las claves de seguridad FIDO2.
Características Principales
- Integración nativa con entornos de Microsoft 365 y Azure.
- Políticas de acceso condicional basadas en el riesgo
- Autenticación sin contraseña y multifactor
- Gestión automatizada de la identidad y del ciclo de vida del usuario
- Gestión de identidades privilegiadas con JIT para acceso con privilegios mínimos.
Precios (Última revisión: julio de 2026)
- Identificación de Microsoft Entra P1 plan inicio a 7 dólares por usuario al mes (facturación anual)
- El plan Microsoft Entra ID P2 tiene un precio de 10 dólares por usuario al mes (facturación anual).
- El servicio Microsoft Entra ID Governance tiene un precio de 7 dólares por usuario al mes (facturación anual).
- La prueba gratuita de 30 días requiere configurar una suscripción agregando hasta 25 usuarios gratuitos.
Clasificación G2 – 4.5/5
5. Ping uno

PingOne (de PingIdentity) es una solución basada en la nube Solución IAM Incluye funciones de software SSO. Prioriza la entrega de una experiencia de usuario fluida mediante una interfaz intuitiva y garantiza una experiencia de SSO fluida en diversas aplicaciones y sistemas. PingOne admite la federación de identidades mediante protocolos estándar como SAML y OpenID Connect, lo que facilita la integración con proveedores de identidad externos y la habilitación del SSO con organizaciones asociadas.
La autenticación basada en riesgos de PingOne evalúa los factores de riesgo y aplica las medidas de autenticación adecuadas en consecuencia. Además, su soporte para dispositivos móviles permite el acceso seguro a aplicaciones desde teléfonos inteligentes y tabletas.
Características Principales
- Experiencia de usuario perfecta
- Federación de identidades (SAML 2.0 y OpenID Connect)
- Integración de inicio de sesión en redes sociales
- Autenticación basada en riesgos
- Soporte para dispositivos móviles
Precios (Última revisión: julio de 2026)
- Esencial plan inicio a $3 por usuario por mes
- Plan Plus a $6 por usuario por mes
- Plan premium bajo petición
- Además, te ofrecemos una prueba gratuita de 30 días de nuestra Business Edition para que puedas explorar las funciones avanzadas de la plataforma SecurityScorecard.
Clasificación G2 – 4.4/5
6. Inicio de sesión único

OneLogin (de One Identity) es una plataforma de IAM de nivel empresarial que ofrece capacidades de SSO. Proporciona un acceso unificado Gestión de Acceso, lo que permite a las empresas gestionar el acceso de los usuarios en todas las aplicaciones, sistemas y redes desde una plataforma centralizada. La integración con servicios de directorio populares como Microsoft Azure Active Directory y LDAP simplifica la gestión y sincronización de usuarios.
Las funciones de autenticación adaptable de OneLogin, incluidas MFA y políticas de acceso contextual, fortalecen la seguridad. La plataforma mantiene un extenso catálogo de aplicaciones, lo que facilita la implementación del inicio de sesión único en varios software. La automatización de OneLogin de aprovisionamiento y desaprovisionamiento de usuarios Los procesos garantizan una gestión eficiente de la cuenta.
Características Principales
- Gestión de acceso unificada
- Integración de directorios (AD LDAP)
- Autenticación adaptativa
- Catálogo de aplicaciones
- Aprovisionamiento y desaprovisionamiento de usuarios
Precios (Última revisión: julio de 2026)
- Avanzado plan inicio a $4 por usuario por mes
- Plan profesional a $8 por usuario al mes
- Además, te ofrecemos una prueba gratuita de 30 días de nuestra Business Edition para que puedas explorar las funciones avanzadas de la plataforma SecurityScorecard.
Clasificación G2 – 4.4/5
7. Saltar Nube

JumpCloud es una plataforma de identidad como servicio (IDaaS) con funcionalidad SSO. Ofrece un servicio de directorio basado en la nube, que permite a las empresas administrar de forma centralizada las identidades de los usuarios, los derechos de acceso y la autenticación en varios dispositivos y plataformas.
JumpCloud admite soluciones SSO para Windows, macOS, Linux, aplicaciones web e infraestructura en la nube. Su aprovisionamiento justo a tiempo crea automáticamente cuentas de usuario cuando los usuarios intentan iniciar sesión en las aplicaciones por primera vez. El control de acceso basado en roles simplifica la administración de permisos y la integración CLI permite una administración eficiente de acceso y cuentas de usuario a través de herramientas de línea de comandos.
Características Principales
- Directorio basado en la nube
- SSO en todos los dispositivos y plataformas
- Aprovisionamiento justo a tiempo (JIT)
- Control de acceso basado en roles (RBAC)
- Integración de interfaz de línea de comandos (CLI)
Precios (Última revisión: julio de 2026)
- Versión siempre gratuita con todas las funciones para 10 usuarios y 10 dispositivos
- A la carta plan inicio (Se requiere directorio en la nube): $2 por usuario al año / $3 por dispositivo al mes
Clasificación G2 – 4.5/5
8. RSA SecurID

RSA SecurID es ideal para organizaciones que necesitan acceso seguro tanto a aplicaciones en la nube como a sistemas locales heredados. Está diseñado para sectores como el financiero, el sanitario y el gubernamental, donde un control de acceso sólido es fundamental. Los usuarios pueden iniciar sesión una vez y acceder de forma segura a múltiples herramientas, lo que lo convierte en una opción inteligente para entornos de TI complejos. Es reconocido por su sólida seguridad y su amplia compatibilidad con integraciones.
Características Principales
- SSO en sistemas en la nube, locales y heredados
- Amplio soporte de protocolos: SAML, OAuth, WS-Fed
- Soporte para inicio de sesión sin contraseña a través de FIDO2, biometría y TOTP
- Políticas de acceso adaptativas y basadas en riesgos según el comportamiento del usuario y la postura del dispositivo
- Gestión de identidad centralizada y auditoría de acceso detallada
- Integraciones con Microsoft 365, Salesforce, ServiceNow, etc.
- Integración perfecta con VPN y aplicaciones empresariales heredadas
Precios (Última revisión: julio de 2026)
Suscripción Los planes comienzan Según el tipo de despliegue:
- Solo en la nube: $2 por mes
- Nube, híbrido o local: $4 por mes
Clasificación G2 – 4.4 / 5
9. Identidad de la fuerza laboral de CyberArk

CyberArk Workforce Identity será una excelente opción de inicio de sesión único (SSO) para empresas que desean adoptar la seguridad de confianza cero. Permite a los usuarios iniciar sesión una sola vez para acceder a aplicaciones en la nube, locales y móviles. En segundo plano, verifica aspectos como el dispositivo, la ubicación y el comportamiento del usuario para garantizar la seguridad del acceso.
Las organizaciones eligen CyberArk porque ayuda a sus equipos a reducir el uso de contraseñas, proteger los inicios de sesión y gestionar el acceso con mayor control. Es fácil de usar y funciona bien incluso en entornos grandes y complejos.
Características Principales
- SSO con un solo clic a través del portal del navegador o agentes de escritorio
- MFA adaptativo con claves FIDO2, autenticación biométrica y basada en riesgos
- Puerta de enlace segura para aplicaciones heredadas y cierre de sesión único en múltiples IdP
- Herramientas de autoservicio para el usuario, almacenamiento automatizado de credenciales y auditoría robusta
- Registros detallados y monitoreo de sesiones para cumplimiento
Precios (Última revisión: julio de 2026)
- Comienza en $3.50 por dispositivo de usuario por mes
- Prueba gratuita de 30 días disponible
Clasificación G2 – 4.4 / 5
10. Plataforma de identidad ForgeRock

ForgeRock es otro proveedor de SSO conocido por sus grandes organizaciones que requieren una personalización profunda. Ofrece un inicio de sesión único seguro en aplicaciones en la nube, móviles y locales, con un sólido soporte para necesidades de identidad complejas. Está diseñado para escalar y es utilizado frecuentemente por empresas globales de los sectores financiero, de telecomunicaciones y gubernamental.
Lo que distingue a ForgeRock es su flexibilidad. Los equipos de TI pueden crear flujos de acceso detallados, añadir pasos de inicio de sesión personalizados y conectar aplicaciones entre diferentes sistemas, manteniendo una experiencia de usuario fluida y segura. Los usuarios valoran su potencia y flexibilidad, especialmente en implementaciones a gran escala. Si bien su configuración puede llevar tiempo, una vez en funcionamiento, se caracteriza por su fiabilidad.
Características Principales
- SSO con OAuth2, OIDC, SAML y federación de sesiones (cookies/JWT)
- MFA adaptativa con biometría, push TOTP y autenticación basada en riesgos
- Árboles de autenticación extensibles, inicio de sesión social, puerta de enlace API y gestión del ciclo de vida de la identidad
- Servicios de directorio escalables basados en LDAP y controles de acceso basados en análisis
- Inicio de sesión social, opciones sin contraseña y API de identidad
- Fuerte soporte para entornos híbridos y heredados
Precios (Última revisión: julio de 2026)
- No disponible a través de fuentes públicas
Clasificación G2 – 4.0 / 5
Cada uno de estos proveedores de soluciones de inicio de sesión único aporta sus propias ventajas y características. Las empresas deben evaluar sus necesidades específicas y tener en cuenta la escalabilidad, las capacidades de integración, los requisitos de seguridad y la experiencia del usuario a la hora de elegir el software de inicio de sesión único más adecuado.
Tabla comparativa de proveedores de SSO
| Proveedor | Uso recomendado | Protocolos clave | Modelo de precios | Limitación |
|---|---|---|---|---|
| Scalefusion OneIdP | Control unificado de dispositivos e identidad | SAML, OAuth2, OIDC | Por dispositivo/mes, prueba de 14 días | Ofrece el mejor rendimiento cuando se combina con UEM; resulta menos útil como sistema SSO únicamente. |
| Okta | Gestión de identidades y accesos a escala empresarial | SAML, OIDC, SCIM | Por usuario/mes, escalonado | El coste aumenta rápidamente con los complementos. |
| Duo (Cisco) | Seguridad que prioriza la autenticación multifactor | SAML, OIDC | Nivel gratuito (10 usuarios) + niveles de pago | Menos completa como plataforma IAM independiente |
| Ultimo pase | Gestión de contraseñas + inicio de sesión único básico | SAML (limitado) | Por usuario/mes | No es una plataforma SSO/IAM empresarial completa. |
| pinguno | IAM para el mercado medio | SAML 2.0, OIDC | Por usuario/mes, escalonado | El nivel Premium solo está disponible bajo presupuesto. |
| OneLogin | Gestión de acceso unificada | SAML, OIDC | Por usuario/mes | Catálogo de aplicaciones más pequeño que Okta |
| saltarnube | Directorio en la nube + inicio de sesión único (SSO) multiplataforma | SAML, OIDC | Gratis (10 usuarios/dispositivos), luego a la carta | Directorio necesario para el conjunto completo de funciones. |
| RSA Secur ID | Industrias reguladas/con sistemas heredados en las instalaciones del cliente. | SAML, OAuth, WS-Fed | Comparación mensual entre planes en la nube e híbridos | Complejidad de configuración para implementaciones híbridas |
| Identidad de la fuerza laboral de CyberArk | Identidad de la fuerza laboral de confianza cero | Protocolos de federación estándar | Por usuario/dispositivo/mes | Posicionamiento premium; puede ser más de lo que necesitan los equipos más pequeños. |
| Plataforma de identidad ForgeRock | Personalización profunda a gran escala | OAuth2, OIDC, SAML | Personalizado / no público | Mayor tiempo de configuración; opacidad de precios |
Importancia de la integración del inicio de sesión único (SSO) y la gestión de dispositivos móviles (MDM).
La integración entre las soluciones SSO y MDM es crucial para las empresas por varias razones:
Seguridad mejorada
La integración del inicio de sesión único y MDM permite medidas de seguridad más sólidas. Las soluciones MDM permiten a las empresas aplicar políticas de seguridad a nivel de dispositivo, como cifrado de datos, requisitos de contraseña y borrado remoto de datos. Estas acciones deben realizarse con extrema precaución.
Cuando la plataforma MDM se integra con una solución de inicio de sesión único, los usuarios pueden autenticarse utilizando su inicio de sesión único preferido antes de acceder al panel, lo que garantiza que solo las personas autorizadas puedan acceder. Esto reduce el riesgo de acceso no autorizado y acciones inapropiadas en la plataforma MDM.
Experiencia de usuario simplificada
La integración de SSO y MDM crea una experiencia de usuario fluida y cómoda. Los equipos de TI que gestionan dispositivos con una solución MDM pueden iniciar sesión en su panel corporativo con sus credenciales de correo electrónico de trabajo una sola vez y obtener acceso automático a todas las aplicaciones y recursos autorizados mediante un inicio de sesión único. Esto elimina la necesidad de que los usuarios recuerden e introduzcan repetidamente varios nombres de usuario y contraseñas, lo que agiliza el proceso de autenticación y mejora la productividad.
Gestión de usuarios centralizada y remota
La integración entre SSO y MDM proporciona capacidades de gestión de usuarios centralizadas. Aprovisionamiento y desaprovisionamiento de usuarios se puede automatizar, garantizando que el acceso a la plataforma MDM se otorgue o revoque según el rol del empleado y su asociación con la empresa.
Esto simplifica el proceso de administración, reduce los esfuerzos manuales y mejora la seguridad al eliminar rápidamente el acceso de los usuarios que ya no trabajan para la organización o que ya no necesitan acceder a la plataforma MDM.
Ahorro de costos y tiempo
La integración de SSO-MDM reduce la sobrecarga administrativa y ahorra tiempo y costos asociados con la administración de cuentas de usuario, contraseñas y configuraciones de dispositivos por separado. Gestión de usuarios centralizada, aprovisionamiento automatizado y coherencia. políticas de seguridad agilizar los procesos y minimizar la necesidad de intervención manual.
Cómo elegir el mejor proveedor de SSO: una guía sencilla
Elegir el mejor proveedor de SSO no se trata solo de especificaciones técnicas. Se trata de hacer que los inicios de sesión sean más seguros, fluidos y sin estrés para todos en su organización. Ya sea que busque la mejor solución de inicio de sesión único o compare los principales proveedores de SSO, esto es lo que realmente importa al elegir el adecuado:
1. Debería funcionar bien con lo que ya tienes
Las mejores soluciones de SSO no requieren que lo cambies todo. Funcionan a la perfección con tus herramientas, sistemas y aplicaciones actuales. Deben ser compatibles con estándares de inicio de sesión como SAML, OIDC u OAuth para que tu equipo de TI pueda integrarlos directamente.
Además, asegúrese de que la herramienta SSO no requiera hardware especial ni cambios en la red. Haga preguntas como "¿Puede conectarse con lo que ya usa, como Active Directory o LDAP?". Si es así, ha empezado con buen pie. Una buena solución de inicio de sesión único debería ahorrar tiempo, no generar más trabajo.
2. Una seguridad sólida es lo primero
El mejor software de SSO debería simplificarle la vida sin sacrificar la seguridad. Busque proveedores que utilicen cifrado sólido y soporte. autenticación multifactor (MFA)Esto mantiene las cuentas seguras incluso si se roba la contraseña de alguien.
Y no olvide el cumplimiento normativo. Un proveedor de SSO de primer nivel debe cumplir normas como:
- HIPAA para la atención sanitaria
- PCI DSS para empresas que manejan tarjetas de crédito
Un buen software de inicio de sesión único protege a sus usuarios y a su negocio.
3. Debería facilitar la vida a los usuarios
El proveedor de inicio de sesión único debe simplificar las cosas. Un solo inicio de sesión debería dar a los usuarios acceso a todo lo que necesitan, sin necesidad de contraseñas adicionales ni solicitudes constantes.
Es aún mejor si los usuarios pueden gestionar tareas por sí solos, como cambiar contraseñas o consultar su historial de inicio de sesión, sin necesidad de ayuda del departamento de TI. Una buena herramienta de SSO facilita las cosas para que su equipo pueda trabajar sin distracciones.
4. Debe ser rápido y escalable
No querrás que los inicios de sesión te ralenticen el día, sobre todo cuando todos inician sesión a la vez. Un buen proveedor de SSO debería gestionar las horas punta sin caídas ni retrasos.
Asegúrese de que el sistema también pueda crecer con su negocio. Ya sea que añada más aplicaciones, más usuarios o se expanda a nuevas ubicaciones, la solución de inicio de sesión único debería escalar sin problemas.
5. La flexibilidad importa
No hay dos empresas iguales. Por eso, la mejor herramienta de SSO debería brindarte la flexibilidad para:
- Personalizar las reglas de inicio de sesión
- Cambiar la interfaz de usuario
- Agregue nuevas plataformas o aplicaciones a medida que crece
La mejor solución de SSO es aquella que se adapta a su configuración actual, mantiene sus inicios de sesión seguros, facilita la vida de los usuarios y crece con usted. Tenga en cuenta estos aspectos básicos al buscar un proveedor de inicio de sesión único, ya que cuando el SSO funciona bien, desaparece, haciendo que su experiencia de inicio de sesión sea fluida, segura y sin complicaciones.
Conclusiones: Integración de Scalefusion MDM y SSO
La integración de soluciones de inicio de sesión único y Scalefusion MDM es esencial para que las empresas garanticen una seguridad sólida, simplifiquen las experiencias de los usuarios, agilicen la administración y mantengan el cumplimiento normativo durante cualquier gestión del ciclo de vida de la identificación. Proporciona un enfoque coherente e integral para gestionar las identidades de los usuarios, el acceso y la seguridad de los dispositivos en un entorno empresarial cada vez más móvil e interconectado.
Preguntas Frecuentes
1. ¿Cuál es el mejor proveedor de SSO?
No existe una única solución "mejor", ya que depende de tus prioridades. Okta destaca por su amplia integración, Duo por su flexibilidad en la autenticación multifactor (MFA), y Scalefusion OneIdP es la opción más sólida para equipos que buscan un inicio de sesión único (SSO) combinado con contexto a nivel de dispositivo y gestión de endpoints.
2. ¿Cuál es la diferencia entre SSO e IAM?
El inicio de sesión único (SSO) es un método de autenticación que permite a un usuario acceder a múltiples aplicaciones una sola vez. La gestión de identidades y accesos (IAM) es el sistema más amplio que incluye SSO, además de aprovisionamiento, acceso basado en roles, gestión del ciclo de vida y aplicación de políticas.
3. ¿Es seguro el inicio de sesión único (SSO)?
El inicio de sesión único (SSO) puede mejorar la seguridad al reducir la reutilización de contraseñas y centralizar la autenticación, pero también centraliza el riesgo: si la credencial SSO se ve comprometida, un atacante puede acceder a varios sistemas a la vez. Combinar el SSO con una autenticación multifactor (MFA) sólida y políticas de acceso condicional mitiga este riesgo.
4. ¿Qué protocolos debe admitir un proveedor de SSO?
Como mínimo, busque compatibilidad con SAML 2.0, OAuth 2.0 y OpenID Connect (OIDC). La compatibilidad con SCIM también es importante para el aprovisionamiento y la desaprovisionamiento automatizados de usuarios.
5. ¿Cómo funciona el inicio de sesión único (SSO) con MDM o UEM?
Cuando el inicio de sesión único (SSO) se integra con una plataforma MDM/UEM, el acceso puede estar restringido según el estado del dispositivo; por ejemplo, bloqueando el acceso desde dispositivos no gestionados o que no cumplen con las normas incluso antes de que finalice el proceso de SSO. Esto añade una capa de seguridad de confianza cero a nivel de dispositivo, además del SSO estándar.

