

El inicio de sesión único (SSO) de Active Directory generalmente implica una de dos arquitecturas:
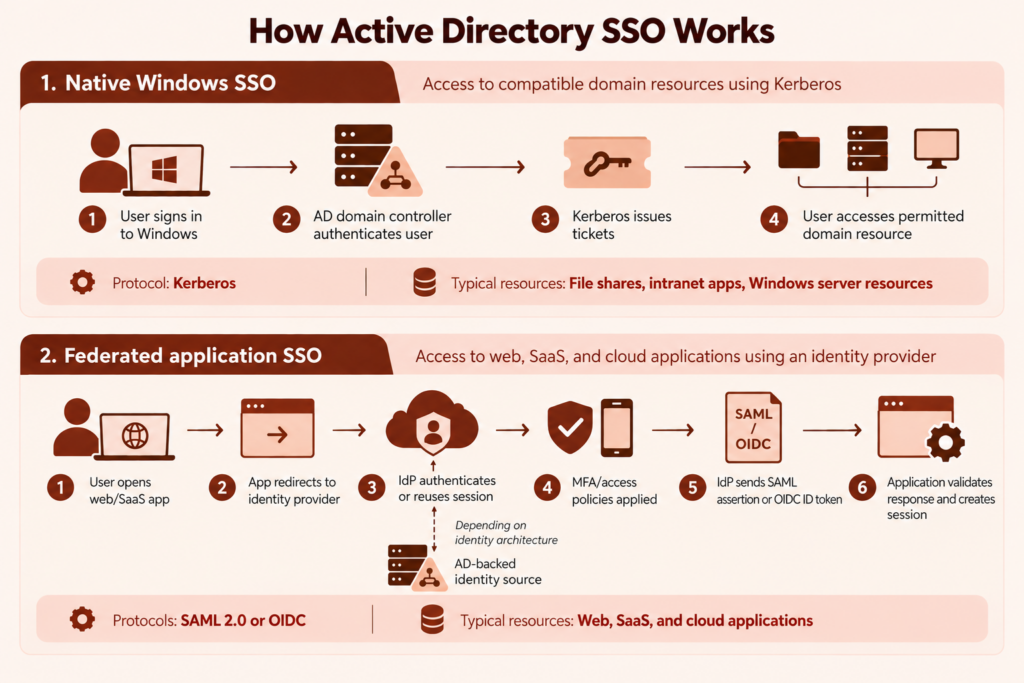
- Inicio de sesión único (SSO) nativo de WindowsUn usuario inicia sesión en un dispositivo Windows unido a un dominio y utiliza tickets Kerberos para acceder a los recursos permitidos del dominio sin tener que volver a introducir la contraseña.
- Inicio de sesión único (SSO) para aplicaciones federadasUn proveedor de identidad autentica una identidad respaldada por Active Directory y envía una aserción SAML o un token OpenID Connect (OIDC) que una aplicación web o SaaS acepta.
Los Servicios de dominio de Active Directory (AD DS) almacenan identidades y admiten la autenticación de dominio y el control de acceso. No constituyen, por sí solos, un servicio de inicio de sesión único (SSO) universal basado en navegador para aplicaciones en la nube.
Para los administradores de TI, la tarea práctica consiste en identificar qué recursos pueden usar Kerberos nativo, cuáles necesitan federación y cómo funcionarán la autenticación multifactor (MFA), el aprovisionamiento, la autorización y los controles de sesión para cada aplicación.
Puntos Clave
- El inicio de sesión único (SSO) de Active Directory puede funcionar de diferentes maneras: Kerberos suele proporcionar inicio de sesión único (SSO) para recursos de dominio compatibles, mientras que las aplicaciones web y SaaS normalmente utilizan un proveedor de identidad con SAML u OIDC.
- AD, LDAP y SSO no son lo mismo: Active Directory almacena y gestiona las identidades, LDAP accede a la información del directorio y el inicio de sesión único (SSO) permite a los usuarios reutilizar una sesión autenticada en recursos compatibles.
- El inicio de sesión único (SSO) es solo una parte de la gestión de accesos: La autenticación multifactor (MFA), el aprovisionamiento, la autorización, la gestión de sesiones y la baja de usuarios siguen requiriendo controles independientes.
- El enfoque adecuado para el inicio de sesión único (SSO) de Active Directory depende de la aplicación: La compatibilidad con el protocolo, la arquitectura de identidad, los requisitos de seguridad y el comportamiento de la sesión deben determinar la implementación.
- OneIdP puede extender la autenticación respaldada por AD al inicio de sesión único (SSO) de aplicaciones: Las organizaciones pueden usar Active Directory como fuente de autenticación, a la vez que proporcionan inicio de sesión único (SSO) y acceso condicional compatible para aplicaciones compatibles.
¿Qué es el SSO de Active Directory?
El inicio de sesión único (SSO) de Active Directory permite a los usuarios reutilizar una identidad de AD autenticada para acceder a recursos autorizados. La experiencia depende del recurso y del protocolo que admita.
Para un recurso compartido de archivos interno, SSO puede usar Kerberos directamente dentro de un dominio AD. Para una aplicación SaaS, un proveedor de identidad Normalmente, autentica o sincroniza la identidad respaldada por Active Directory y, a continuación, envía a la aplicación una aserción SAML o un token OIDC.
Esto puede reducir las solicitudes de contraseña, centralizar la política de acceso a las aplicaciones, disminuir la necesidad de restablecer contraseñas y mejorar la visibilidad del inicio de sesión. Estas ventajas no reemplazan la autenticación multifactor (MFA), el aprovisionamiento, la autorización de aplicaciones ni la gestión de sesiones.
¿Qué hace Active Directory Domain Services?
AD DS es un sistema de autenticación de dominio y directorio. Almacena usuarios, equipos, grupos y objetos de recursos compartidos. Los controladores de dominio autentican a los usuarios y gestionan las decisiones de acceso en función de la identidad, la pertenencia a grupos y los permisos.
AD DS suele utilizar:
- Kerberos para autenticación basada en tickets y SSO de dominio nativo
- LDAP para consultar e interactuar con información de directorio.
- NTLM para compatibilidad con sistemas que no pueden usar Kerberos.
Una aplicación aún necesita ser compatible con un método de autenticación que AD DS o un proveedor de identidades asociado puedan proporcionar.
Active Directory, LDAP y SSO son cosas diferentes.
| Término | Lo que es | ¿Qué hace? | ¿Ofrece inicio de sesión único (SSO)? |
|---|---|---|---|
| Active Directory | Una plataforma de directorio | Almacena y administra usuarios, equipos, grupos y otros objetos de directorio. | Puede admitir SSO a través de mecanismos como Kerberos, pero AD en sí mismo no es sinónimo de SSO. |
| LDAP | Un protocolo de acceso a directorios | Recupera información del directorio y, en algunos diseños, valida las credenciales contra un directorio. | No. Una vinculación LDAP no crea por sí sola una sesión SSO. |
| SSO | Una experiencia/proceso de autenticación | Permite a los usuarios reutilizar una sesión de autenticación establecida para acceder a recursos compatibles. | Sí, el inicio de sesión único (SSO) es la experiencia de acceso resultante, implementada a través de mecanismos de autenticación compatibles. |
Una aplicación que realiza una vinculación LDAP en cada inicio de sesión puede usar AD como su almacén de identidades, pero no necesariamente proporciona SSO. El usuario aún puede enviar credenciales directamente a esa aplicación. LDAP tampoco emite aserciones SAML ni tokens OIDC para el inicio de sesión federado en el navegador. Para una comparación más detallada entre LDAP y Active Directory, consulte LDAP frente a Active Directory.
Inicio de sesión único (SSO) nativo de Windows frente a inicio de sesión único (SSO) de aplicaciones federadas
El inicio de sesión único (SSO) nativo de Windows funciona en un entorno de dominio de confianza. Tras iniciar sesión en Windows, Kerberos puede solicitar tickets para los servicios autorizados sin necesidad de enviar repetidamente la contraseña del usuario.
El inicio de sesión único federado funciona entre aplicaciones y organizaciones. Un proveedor de identidades autentica al usuario y envía una respuesta firmada a la aplicación, que confía en dicho proveedor en lugar de validar la contraseña del usuario directamente contra Active Directory.
Cómo funciona el inicio de sesión único (SSO) de Active Directory
Inicio de sesión de Windows en recursos de dominio con Kerberos
En un dominio de Windows, el Centro de distribución de claves (CDC) de un controlador de dominio de Active Directory (AD) utiliza AD DS como base de datos de cuentas. Tras una autenticación de dominio exitosa, el usuario recibe un ticket de concesión de tickets. Cuando el usuario solicita un servicio permitido, Kerberos utiliza dicho ticket para obtener un ticket de servicio para el recurso de destino.
El servicio valida el ticket y otorga acceso según sus permisos. El usuario no necesita ingresar una contraseña para cada recurso compatible. Microsoft describe este proceso en su Descripción general de la autenticación Kerberos.
El inicio de sesión único (SSO) de Kerberos aún requiere una correcta relación de confianza de dominio, configuración de servicio, DNS, conectividad de red y sincronización horaria. Autenticación Tampoco anula la autorización: los usuarios aún necesitan permiso para acceder al recurso.
Inicio de sesión en aplicaciones en la nube con respaldo de Active Directory a través de un proveedor de identidades.
AD DS no se integra de forma nativa con la mayoría de las aplicaciones SaaS. Las organizaciones suelen utilizar AD FS, Microsoft Entra ID u otro proveedor de identidades entre Active Directory y la aplicación.
Un flujo federado típico es:
- El usuario abre una aplicación.
- La aplicación redirige el navegador a su proveedor de identidad de confianza.
- El proveedor de identidad autentica al usuario o reutiliza una sesión existente con el proveedor de identidad.
- El proveedor de identidad aplica las políticas de acceso y autenticación multifactor (MFA) configuradas.
- Devuelve una respuesta SAML firmada o un token de ID OIDC.
- La aplicación asocia la identidad y los atributos a una cuenta, rol o derecho.
- La aplicación crea su propia sesión.
Esa última sesión de la aplicación es importante: finalizar una sesión de Active Directory o de un proveedor de identidades no siempre termina una sesión de aplicación que ya existe.
Dónde encajan SAML, OIDC, OAuth, Kerberos y LDAP
- Kerberos: Autenticación basada en tickets e inicio de sesión único (SSO) para recursos de dominio compatibles.
- LDAPBúsqueda e interacción en directorios. No es un protocolo de federación.
- SAML 2.0: Aserciones de autenticación basadas en XML intercambiadas entre un proveedor de identidad y un proveedor de servicios. Sigue siendo común en aplicaciones SaaS empresariales y aplicaciones web consolidadas.
- OIDC: Una capa de identidad construida sobre OAuth 2.0, comúnmente utilizado para aplicaciones web, móviles y nativas de la nube modernas.
- OAuth 2.0: Un marco para la autorización delegada a API y recursos protegidos. No es intercambiable con SAML u OIDC autenticación de usuario.
Para el desarrollo de nuevas aplicaciones, OIDC Generalmente se prefiere cuando está disponible. SAML sigue siendo apropiado cuando lo requiere una aplicación empresarial o una integración existente. Utilice las capacidades documentadas de la aplicación para decidir, como se describe en la documentación de Microsoft. Guía de decisiones de SAML y OIDC.
¿Cuáles son las ventajas del inicio de sesión único (SSO) de Active Directory?
El inicio de sesión único (SSO) de Active Directory reduce las solicitudes de inicio de sesión repetidas sin que los usuarios tengan que gestionar credenciales separadas para cada aplicación integrada.
Para los usuarios, la principal ventaja es una experiencia de inicio de sesión más sencilla. Para los equipos de TI, el inicio de sesión único (SSO) basado en Active Directory (AD) puede centralizar la autenticación y las políticas de acceso en torno a identidades conocidas, grupos y controles de proveedores de identidad. También puede reducir la carga de trabajo del servicio de asistencia técnica relacionada con restablecimientos de contraseñas y confusiones de cuentas.
Para los equipos de seguridad y cumplimiento normativo, el inicio de sesión único (SSO) puede mejorar la visibilidad de la actividad de inicio de sesión a través de los registros del proveedor de identidad, las asignaciones de aplicaciones, los eventos de autenticación multifactor (MFA) y los intentos de acceso fallidos.
Estos beneficios dependen de una implementación correcta. El inicio de sesión único (SSO) simplifica la autenticación, pero no resuelve automáticamente el aprovisionamiento, la autorización, las sesiones inactivas ni la baja de usuarios.
Active Directory vs. AD FS vs. Microsoft Entra ID
| Servicio | Rol primario | Uso típico de SSO |
|---|---|---|
| Servicios de dominio de Active Directory | Directorio, autenticación de dominio y control de acceso | Inicio de sesión único (SSO) basado en Kerberos para recursos de dominio |
| Servicios de federación de Active Directory (AD FS) | Servicio de federación local | Emisión de reclamaciones para aplicaciones web de confianza y servicios externos. |
| ID de entrada de Microsoft | Plataforma de identidad y acceso en la nube | Inicio de sesión único (SSO) para aplicaciones SaaS y en la nube mediante SAML y OIDC. |
Cuando AD DS por sí solo es suficiente
AD DS puede ser suficiente cuando los usuarios y los recursos se encuentran en un dominio de Windows o en un bosque de confianza y los recursos admiten Kerberos. Algunos ejemplos típicos incluyen cargas de trabajo compatibles con archivos, impresión, intranet y servidores Windows.
Por lo general, AD DS por sí solo resulta insuficiente cuando una aplicación espera una aserción SAML, un token OIDC o un proveedor de identidad accesible a través de Internet.
Cuando se utiliza AD FS para la federación
AD FS Extiende la autenticación basada en Active Directory a aplicaciones que reconocen reclamaciones y que tienen acceso a Internet. Puede ser apropiada cuando una organización ya utiliza AD FS o tiene requisitos específicos de aplicación, ubicación de datos o federación que su implementación debe cumplir.
AD FS no es necesario para todas las implementaciones de AD SSO. Actualmente, Microsoft recomienda migrar a Microsoft Entra ID en lugar de actualizar. AD FSPara un nuevo diseño de federación SaaS, evalúe las opciones de identidad en la nube antes de agregar nueva infraestructura de AD FS.
Cuando Microsoft Entra ID u otro proveedor de identidad sea una mejor opción
Un proveedor de identidad en la nube suele ser una mejor opción para entornos con un alto componente de SaaS, usuarios multiplataforma o políticas de acceso que deben evaluar factores que van más allá de la red corporativa.
ID de entrada de Microsoft Se pueden integrar identidades respaldadas por Active Directory con aplicaciones en la nube. Otros proveedores de identidad pueden ser adecuados para entornos multivendedor, multiplataforma o heredados especializados. La elección debe basarse en la compatibilidad con la aplicación, la gestión del ciclo de vida, los controles de seguridad, la resiliencia y la propiedad operativa, y no solo en dónde se almacena la cuenta original.
¿Qué enfoque de inicio de sesión único (SSO) de Active Directory debería utilizar?
Empiece por el recurso en sí, en lugar de por un proveedor o protocolo preferido.
- Recursos de dominio de WindowsUtilice Kerberos cuando el servicio, el dispositivo, la relación de confianza y la ruta de red lo permitan.
- Aplicaciones web empresariales consolidadasUtilice SAML cuando ese sea el método de federación compatible con la aplicación.
- Aplicaciones modernas personalizadas o nativas de la nube: Prefiera OIDC cuando sea compatible y apropiado para el diseño.
- Aplicaciones sin soporte para federaciónEvalúe un proxy de aplicación compatible, una puerta de enlace de autenticación o una integración documentada. Conectar una aplicación a LDAP no crea automáticamente un inicio de sesión único federado.
Confirme si la aplicación admite el inicio de sesión iniciado por el proveedor de identidad o por el proveedor de servicios, los identificadores necesarios, los certificados de firma o cifrado, los puntos finales de redireccionamiento, el comportamiento de cierre de sesión y las asignaciones de atributos.
Mantenga el ciclo de vida y los controles de acceso separados de la autenticación.
El inicio de sesión único (SSO) verifica la identidad de un usuario ante una aplicación. No necesariamente crea la cuenta de la aplicación, asigna una licencia, selecciona un rol, revoca el acceso al finalizar la relación laboral ni finaliza una sesión existente.
Para cada solicitud, documente:
- Cómo se autentica el usuario.
- Donde se aplican la autenticación multifactor y la política de acceso.
- Cómo se aprovisionan o eliminan las cuentas, las asignaciones y los permisos.
- Cómo se revocan o se permite que caduquen los tokens y las sesiones de la aplicación.
El aprovisionamiento puede ser manual o automatizado a través de una API de aplicación o un estándar como SCIM cuando sea compatible. Las aplicaciones también pueden mantener sus propios roles y permisos. Microsoft define el aprovisionamiento como la creación, actualización y desactivación de registros de usuarios de aplicaciones en su aplicación empresarial. guía de aprovisionamiento.
¿Qué debes comprobar antes de configurar el inicio de sesión único (SSO) de Active Directory?
Cree un inventario de aplicaciones e identidades.
Para cada solicitud, registre lo siguiente:
- Fuente de identidad actual y método de inicio de sesión
- Protocolos SSO compatibles
- Identificador de usuario obligatorio, como el nombre principal de usuario o la dirección de correo electrónico.
- Grupos, roles y reclamaciones requeridos
- Cuentas de aplicaciones locales existentes
- Soporte para el aprovisionamiento y la desaprovisionamiento
- Comportamiento de la sesión y del cierre de sesión
- Propietario del negocio y contacto de reversión
Resuelva los conflictos de identificadores antes del lanzamiento. Si una integración SAML envía una dirección de correo electrónico cuando la aplicación espera otra, puede provocar fallos de inicio de sesión, cuentas duplicadas o acceso con una identidad incorrecta.
Verifique los certificados, el DNS, el acceso a la red y la sincronización horaria.
Verificar:
- URL del proveedor de identidad y de la aplicación
- URL de redireccionamiento del servicio de consumidor de aserciones SAML (ACS) o OIDC
- Valores del emisor, ID de entidad, audiencia y arrendatario
- Requisitos de los certificados de firma y cifrado
- Procedimientos de vencimiento y renovación de certificados
- Resolución DNS y accesibilidad de la red
- Sincronización horaria entre controladores de dominio, sistemas de identidad y aplicaciones.
- Rutas de firewall, proxy y conectores requeridas
Intercambie metadatos y certificados a través de un canal verificado. Una configuración incorrecta de la relación de confianza de la federación puede enviar datos de autenticación al punto final equivocado o provocar que una aplicación confíe en un emisor no deseado.
Planificar la autenticación multifactor, el acceso condicional y el acceso alternativo.
Decidir dónde MFA Se aplicarán las políticas y se determinará si deben tener en cuenta el riesgo del usuario, el estado del dispositivo, el contexto de la red u otras señales compatibles. Evite las solicitudes de autenticación multifactor duplicadas en múltiples niveles, a menos que exista una razón definida.
Mantenga procedimientos de acceso de emergencia probados que no dependan completamente de la ruta de federación. Defina la duración de los tokens, los límites de sesión de la aplicación, la propiedad de los certificados, las responsabilidades de supervisión y los pasos de reversión antes del programa piloto.
¿Cómo se configura el inicio de sesión único de Active Directory para una aplicación?
La interfaz varía según el proveedor de identidad y la aplicación, pero la secuencia de implementación es, en general, la misma.
Conecte Active Directory a su proveedor de identidades.
Configure el proveedor de identidades para autenticar o sincronizar identidades desde Active Directory mediante su método compatible. Confirme qué dominios, unidades organizativas, usuarios, grupos y atributos están incluidos.
Pruebe cómo afectan a la autenticación las cuentas deshabilitadas, los cambios de contraseña, las actualizaciones de grupo y las interrupciones del servicio de directorio. No dé por sentado que los cambios en el directorio se reflejan de inmediato.
Configurar la confianza de la aplicación y los atributos de usuario.
Cree la integración de la aplicación en el proveedor de identidades y configure los detalles del proveedor de identidades en la aplicación. Dependiendo del protocolo, esto puede incluir:
- Identificadores de entidades SAML, URL de ACS, metadatos y certificados de firma.
- Identificadores de cliente OIDC, URI de redireccionamiento, detalles del emisor y configuración de autenticación del cliente.
- Identificadores de usuario y reclamaciones requeridas
- Asignaciones de grupos, roles o atributos personalizados
- URLs de inicio y cierre de sesión
Trate los secretos de cliente y las claves de firma como credenciales confidenciales. Restrinja el acceso, asigne la propiedad de rotación y no los coloque en tickets, scripts o repositorios sin la protección adecuada.
Asigne usuarios o grupos y realice una prueba piloto.
Antes de su lanzamiento, apruebe la aplicación con un pequeño grupo de prueba. Incluya a usuarios habituales y, cuando sea útil, a personas de diferentes ámbitos, estructuras de grupo, tipos de dispositivos y ubicaciones de acceso.
Pruebe el inicio de sesión inicial y repetido, el comportamiento de la autenticación multifactor (MFA), la coincidencia de cuentas, la asignación de grupos y roles, la denegación de acceso a usuarios deshabilitados, la validación de certificados, el cierre de sesión, la caducidad de la sesión, el aprovisionamiento, el desaprovisionamiento, la recuperación y la reversión. Mantenga disponible un inicio de sesión administrativo alternativo mientras modifica la configuración de federación en producción.
¿Cómo se protege el inicio de sesión único (SSO) de Active Directory?
Revise la autenticación, la MFA, el aprovisionamiento, la autorización de aplicaciones, la gestión de sesiones y la revocación como controles independientes. Una prueba de SSO exitosa no demuestra que los roles de la aplicación, el comportamiento de desvinculación o la gestión de sesiones activas sean correctos.
Protéjase contra el robo de tokens y la federación mal configurada.
Limite el acceso administrativo a la configuración de confianza del proveedor de identidad y de la aplicación. Supervise los cambios en los emisores, los puntos finales, las URI de redireccionamiento, los certificados, las reclamaciones y las asignaciones de grupos privilegiados.
Utilice procedimientos de rotación de claves y certificados compatibles. Revise la duración de los tokens y las sesiones en función de la sensibilidad de la aplicación y evite registrar tokens o respuestas de autenticación donde terceros no autorizados puedan recuperarlos.
Revisar la desactivación de la cuenta, la duración de la sesión y el acceso obsoleto.
Deshabilitar una cuenta de Active Directory puede impedir nuevas autenticaciones, pero no garantiza la finalización inmediata de todas las sesiones de aplicación existentes. La sincronización de directorios, las tareas de aprovisionamiento, la validez de los tokens emitidos y las sesiones del lado de la aplicación pueden tener plazos diferentes.
Pruebe el proceso de baja de extremo a extremo. Confirme cuándo el proveedor de identidad reconoce la desactivación, si la cuenta de la aplicación se desactiva, cómo se gestionan las sesiones existentes y si las credenciales locales o de recuperación siguen siendo utilizables.
Supervisar los registros de inicio de sesión y los intentos de acceso fallidos.
Revise los registros de inicio de sesión del proveedor de identidad junto con los registros de la aplicación, el conector y el dominio. Investigue los fallos de autenticación, las solicitudes inesperadas de autenticación multifactor (MFA), las redirecciones repetidas, las aserciones rechazadas, los errores de certificado, los intentos de cuentas deshabilitadas y los cambios en la configuración de federación confidencial.
¿Cómo funciona el inicio de sesión único de Active Directory (AD SSO) para equipos remotos e híbridos?
Los recursos internos que dependen de controladores de dominio accesibles, Kerberos, LDAP o puntos finales de aplicaciones privadas pueden requerir una VPN u otro diseño de acceso publicado seguro. Un usuario remoto no puede acceder a esas dependencias simplemente por tener una cuenta de Active Directory.
El inicio de sesión único (SSO) para aplicaciones en la nube puede funcionar sin VPN cuando el proveedor de identidad y la aplicación son accesibles a través de Internet y el diseño no requiere que el dispositivo del usuario se conecte directamente a los servicios locales. Los agentes de sincronización o los conectores de autenticación locales aún pueden necesitar conectividad saliente o privada desde el entorno corporativo.
Cuando sea compatible, la confianza en el dispositivo y las políticas de tipo Zero Trust pueden complementar las verificaciones de identidad. Por ejemplo, el acceso a una aplicación sensible puede requerir la autenticación multifactor (MFA) y un dispositivo administrado o compatible. El estado del dispositivo es una señal de acceso adicional, no un sustituto de la autenticación ni de la autorización de la aplicación.
¿Por qué no funciona el inicio de sesión único (SSO) de Active Directory?
Utilice el punto de fallo para acotar la investigación. Un problema con Kerberos, un fallo de autenticación del proveedor de identidad, una respuesta SAML no válida y la falta de un rol de aplicación requieren soluciones diferentes.
Solicitudes de contraseña repetidas
Verifique si el usuario y el dispositivo pueden acceder a los servicios de dominio necesarios, si la cuenta tiene un inicio de sesión de dominio válido y si el recurso está configurado para el método de autenticación previsto. Revise el DNS, la sincronización horaria, la confianza del dominio y si el servicio recurre a otro método en lugar de Kerberos.
Para aplicaciones federadas, confirme que el usuario tiene una sesión con el proveedor de identidad y que ninguna política exige deliberadamente la reautenticación o la autenticación multifactor (MFA).
Bucles de redireccionamiento o respuestas SAML/OIDC fallidas
Compare ambos lados de la relación de confianza. Las comprobaciones habituales incluyen el emisor y el ID de la entidad, el URI de ACS o de redireccionamiento, la audiencia, el esquema de URL de respuesta y el nombre de host, el certificado de firma, la configuración del cliente OIDC, la asignación de la aplicación, las restricciones de cookies del navegador y la hora del sistema.
Utilice los registros del proveedor de identidad y los detalles de los errores de la aplicación en lugar de cambiar repetidamente configuraciones no relacionadas.
Acceso de usuario incorrecto o permisos faltantes
Confirme el atributo que la aplicación utiliza como identificador único. Inspeccione las declaraciones reales enviadas a la aplicación, incluidos el nombre, el correo electrónico, el nombre principal del usuario, los grupos y los roles.
Una respuesta SSO válida aún puede producir un acceso incorrecto si la aplicación asigna al usuario a una cuenta local antigua, recibe un valor de grupo incorrecto o mantiene los permisos independientemente del proveedor de identidad.
Problemas con certificados, DNS, sincronización horaria y asignación de reclamaciones.
Verifique si hay certificados caducados o recién rotados, metadatos de federación obsoletos, registros DNS incorrectos, tráfico de conector bloqueado, diferencias horarias y sincronización de directorio retrasada. Durante la renovación del certificado, confirme si la aplicación puede confiar en más de un certificado de firma y siga la secuencia documentada por el proveedor.
Cómo OneIdP puede integrarse en un despliegue de SSO respaldado por Active Directory
Si desea conservar el Active Directory local como fuente de credenciales al tiempo que agrega el inicio de sesión único (SSO) para aplicaciones, OneIdP es una opción que debería evaluar. Scalefusion Los documentos indican que su conector local puede autenticar usuarios de dominios personalizados contra AD. OneIdP puede conectar aplicaciones SAML u OIDC compatibles y aplicar condiciones de acceso a dispositivos administrados. Por ejemplo, un administrador podría asignar una aplicación SAML a los usuarios apropiados y requerir un dispositivo administrado por Scalefusion cuando esa política sea apropiada. Confirme los requisitos del conector, las licencias, la compatibilidad con el protocolo, los atributos y el comportamiento de la sesión antes de la implementación. Evalúe OneIdP para SSO de aplicaciones con respaldo de AD.
Preguntas Frecuentes
1. ¿LDAP es lo mismo que el inicio de sesión único (SSO) de Active Directory?
No. LDAP es un protocolo para interactuar con información de directorio y algunas aplicaciones pueden usarlo para validar credenciales. Por sí solo, no crea una sesión SSO federada ni emite aserciones SAML ni tokens OIDC.
2. ¿Todas las implementaciones de AD SSO requieren AD FS?
No. AD FS es una opción de federación. Kerberos puede proporcionar SSO nativo para recursos de dominio, mientras que Microsoft Entra ID u otro proveedor de identidades puede proporcionar SSO para aplicaciones web y en la nube compatibles.
3. ¿Deshabilitar una cuenta de AD finaliza inmediatamente todas las sesiones de la aplicación?
No necesariamente. La sincronización de directorios, la desactivación de aplicaciones, la validez de los tokens y las sesiones de las aplicaciones pueden tener plazos diferentes. Pruebe el comportamiento de desactivación y revocación de sesión de cada aplicación como parte del proceso de baja.
4. ¿Es necesaria una VPN para que los usuarios remotos accedan al inicio de sesión único (SSO) respaldado por Active Directory?
Depende de la arquitectura. Los recursos internos que requieren acceso directo a los servicios de dominio o a los puntos finales privados pueden necesitar una VPN u otro diseño de acceso seguro. Los proveedores de identidad accesibles a través de Internet y las aplicaciones SaaS suelen ofrecer inicio de sesión único (SSO) con respaldo de Active Directory sin necesidad de que el dispositivo del usuario pase por una VPN.
5. ¿Puede funcionar el inicio de sesión único (SSO) de Active Directory con aplicaciones SaaS?
Sí, pero normalmente a través de un proveedor de identidades. Active Directory Domain Services no emite directamente las aserciones SAML ni los tokens OIDC que muchas aplicaciones SaaS requieren. Un proveedor de identidades como Microsoft Entra ID, AD FS, OneIdP u otro IdP compatible conecta la identidad respaldada por AD con la aplicación SaaS.

