

Una pequeña empresa debería exigir la autenticación multifactor (MFA) como prioridad para el correo electrónico, las cuentas de administrador, los sistemas financieros, el acceso remoto, las aplicaciones de productividad en la nube y su registrador de dominio. Se recomienda utilizar claves de acceso FIDO2/WebAuthn o claves de seguridad cuando estén disponibles; estos métodos ofrecen resistencia al phishing si se implementan correctamente. Es conveniente contar con un método de respaldo independiente e implementar la MFA en fases de prueba, en lugar de cambiar todas las cuentas a la vez.
Puntos Clave
- MFA para pequeñas empresas Se debe dar prioridad al correo electrónico, las cuentas de administrador, los sistemas financieros, el acceso remoto y las aplicaciones en la nube.
- MFA resistente al phishingSe prefieren métodos como las claves de acceso y las claves de seguridad FIDO2/WebAuthn, cuando sean compatibles.
- Implementación exitosa de MFA Requiere una implementación por fases, métodos seguros de copia de seguridad y recuperación, la aplicación de políticas y la verificación periódica.
¿Por qué es importante la autenticación multifactor para las pequeñas empresas?
MFA Utiliza dos o más factores de autenticación distintos, como algo que el usuario sabe y algo que posee o es. Si un atacante obtiene la contraseña de un empleado mediante phishing, reutilización de contraseñas u otra vulneración, un factor controlado por separado puede impedir que dicha contraseña sea suficiente para iniciar sesión.
El impacto potencial es especialmente alto para las cuentas de correo electrónico y de administrador. Una cuenta de correo electrónico comprometida puede usarse para restablecer contraseñas de otros servicios, mientras que una cuenta de administrador puede crear usuarios, cambiar la configuración de seguridad o exponer datos empresariales. CISA recomienda Autenticación multifactor (MFA) para pequeñas y medianas empresas, en particular para correo electrónico, almacenamiento de archivos, acceso remoto, acceso de administrador y cuentas que manejan información confidencial.
La autenticación multifactor no es un programa de seguridad completo. Las empresas aún necesitan actualizaciones de software, dispositivos seguros, concienciación sobre el phishing, revisiones de acceso, copias de seguridad fiables y procedimientos para la baja de exempleados.
¿Qué cuentas empresariales deberían tener la autenticación multifactor (MFA) en primer lugar?
Priorice las cuentas según lo que un atacante podría hacer con ellas, no simplemente según la frecuencia con la que las utilicen los empleados.
Comience con el correo electrónico, los administradores y las cuentas financieras.
Proteja primero estas categorías de cuentas:
- Email de negocios: El correo electrónico suele controlar el restablecimiento de contraseñas y contiene conversaciones confidenciales, facturas e información de clientes.
- Cuentas de administrador: Esto incluye a los administradores de correo electrónico, servicios en la nube, dispositivos finales, redes, copias de seguridad, plataformas de comercio electrónico y aplicaciones empresariales.
- Sistemas financieros: Proteja la banca en línea, los servicios de pago, el software de contabilidad, la nómina, la gestión de gastos y las cuentas que pueden aprobar o modificar pagos.
- Gestores de contraseñas: Un gestor de contraseñas puede proporcionar acceso a muchas otras credenciales empresariales.
- Cuentas pertenecientes a propietarios y ejecutivos: Estos usuarios pueden tener amplia autoridad, acceso a comunicaciones confidenciales o privilegios de aprobación.
Si un servicio admite cuentas de administrador y cuentas de uso diario por separado, utilícelas. Un empleado no debería realizar tareas rutinarias a través de una cuenta que también pueda modificar la configuración de seguridad de toda la organización.
Incluye acceso remoto, aplicaciones en la nube y tu registrador de dominios.
La siguiente prioridad es cualquier servicio que proporcione acceso remoto, almacene datos importantes o controle otro sistema. Algunos ejemplos comunes son:
- Redes privadas virtuales, pasarelas de escritorio remoto y otros servicios de acceso remoto.
- Plataformas de almacenamiento en la nube, colaboración, gestión de relaciones con el cliente y productividad.
- Administración de sitios web y comercio electrónico
- Consolas de respaldo
- Sistemas de recursos humanos y nóminas
- El registrador de dominios y la configuración del Sistema de nombres de dominio (DNS)
- Aplicaciones que contienen datos de clientes, empleados, salud, legales o comerciales.
Cree un inventario de cuentas en lugar de confiar en la memoria. Como mínimo, registre:
| Campo | Que documentar |
|---|---|
| Servicio | La cuenta de la aplicación, plataforma o infraestructura |
| Propietario de la cuenta | La persona responsable del acceso y la recuperación |
| Impacto en el negocio | ¿Qué podría ocurrir si la cuenta se viera comprometida? |
| Estado de MFA | Obligatorio, opcional, no compatible o aún no configurado |
| Método principal | Contraseña, clave de seguridad, aplicación de autenticación, notificación push u otro método |
| Método de respaldo | La alternativa aprobada si el factor principal no está disponible |
| Contacto de recuperación | El administrador o proveedor que puede restablecer el acceso |
Un servicio importante que no admite la autenticación multifactor (MFA) debe tratarse como una excepción de mayor riesgo. Considere colocarlo detrás de un proveedor de identidad que pueda aplicar la autenticación multifactor, restringir el acceso de otra manera o reemplazar el servicio cuando sea factible.
¿Qué método de autenticación multifactor (MFA) deberían utilizar los empleados?
Utilice el método más robusto que admita cada servicio importante. CISA identifica FIDO/WebAuthn como un método ampliamente disponible. enfoque resistente al phishingPuede funcionar mediante claves de seguridad físicas o autenticadores de plataforma integrados en los ordenadores y dispositivos móviles compatibles.
Compara contraseñas, claves de seguridad, aplicaciones de autenticación, notificaciones push y SMS.
| Método | Resistencia al phishing | Dependencia del teléfono o de la red | Costo y usabilidad | Uso adecuado |
|---|---|---|---|---|
| Clave de acceso FIDO2/WebAuthn compatible | Fuerte cuando se implementa correctamente | Puede residir en un ordenador de trabajo, un dispositivo móvil o una clave de seguridad compatible; no se requiere servicio celular. | A menudo utiliza dispositivos existentes, pero los controles de disponibilidad y recuperación varían según el servicio. | Cuentas de alto riesgo y cuentas cotidianas donde el servicio admite una implementación de clave de acceso adecuada. |
| Clave de seguridad FIDO2 | Fuerte | No requiere un teléfono personal ni servicio de telefonía móvil. | Requiere hardware compatible y planificación de llaves de repuesto. | Administradores, usuarios financieros, propietarios y empleados sin teléfonos adecuados |
| Código de la aplicación de autenticación | No es resistente al phishing porque el usuario introduce el código manualmente. | Normalmente requiere un teléfono o un dispositivo de trabajo compatible; por lo general, no se necesita servicio celular después de la configuración. | Económico y con amplio respaldo | Una opción práctica cuando FIDO2/WebAuthn no está disponible. |
| aprobación por impulso convencional | No es equivalente a la resistencia al phishing de FIDO2/WebAuthn. | Normalmente requiere un dispositivo registrado y acceso a Internet. | Conveniente, pero los usuarios podrían aprobar una solicitud inesperada. | Uso general de la fuerza laboral cuando no hay opciones más fuertes disponibles; la coincidencia de números es preferible cuando se ofrece. |
| Código SMS | No es resistente al phishing. | Requiere acceso al número de teléfono registrado y entrega celular. | Fácil de entender, pero depende del servicio telefónico. | Una alternativa cuando el servicio no ofrece una opción práctica más sólida. |
NIST explica Las contraseñas de un solo uso introducidas manualmente y los códigos fuera de banda no son resistentes al phishing porque la autenticación no está vinculada criptográficamente a la sesión prevista. Un atacante puede capturar un código mediante una página de inicio de sesión falsa y convincente. Las solicitudes de aprobación convencionales también pueden utilizarse indebidamente si un empleado acepta una solicitud que no ha iniciado.
No bloquee un proyecto de autenticación multifactor (MFA) simplemente porque el método preferido no esté disponible en un servicio. Utilice la opción más segura compatible, documente la excepción y revísela cuando el proveedor agregue métodos más seguros. autenticación.
Elige un método de copia de seguridad que no dependa de un teléfono personal.
Cada cuenta de alta prioridad debe tener una ruta de copia de seguridad gestionada de forma independiente. Dependiendo del servicio, esta podría ser:
- Una segunda clave de seguridad registrada almacenada de forma segura
- Una clave de acceso compatible en un dispositivo de trabajo administrado
- Un autenticador aprobado en un dispositivo administrado por la empresa.
- Los códigos de recuperación se guardan en un lugar controlado y seguro.
- Recuperación asistida por el administrador con verificación de identidad documentada.
Para usuarios de alto riesgo, emitir dos claves de seguridad puede proporcionar una principal y una de respaldo sin necesidad de un teléfono inteligente personal. Evite usar la dirección de correo electrónico personal de un empleado como método de recuperación predeterminado para una cuenta crítica para el negocio.
NIST recomienda Mantener al menos dos métodos de autenticación independientes para reducir la dependencia de la recuperación de cuentas. La copia de seguridad debe probarse durante el registro, en lugar de descubrir que no funciona durante una interrupción del servicio o un incidente de pérdida de dispositivo.
¿Cómo elegir una solución de autenticación multifactor (MFA) para pequeñas empresas sin gastar de más?
Comience con los controles que ya están incluidos en los servicios que la empresa paga. Comprar otra herramienta no servirá de nada si el paquete de correo electrónico o el proveedor de identidad actual ya implementa un método adecuado en todas las aplicaciones que usan los empleados.
Comprueba las funciones de autenticación multifactor incluidas en las cuentas de empresa.
Para cada servicio prioritario, marque:
- Qué métodos de análisis factorial múltiple (AFM) admite
- Si un administrador puede exigir la autenticación multifactor (MFA) para todos los usuarios.
- Si se pueden aplicar políticas diferentes a los administradores o a los grupos de alto riesgo.
- Si los eventos de inscripción y autenticación son visibles en los registros.
- Si los métodos de inicio de sesión antiguos pueden eludir la autenticación multifactor
- Cómo funcionan la recuperación de cuentas y la eliminación de factores.
- Si el servicio se integra con el proveedor de identidad de la organización.
Existe una diferencia importante entre brindar soporte para la autenticación multifactor (MFA) y exigirla. Un servicio puede permitir que los empleados activen la MFA voluntariamente sin que un administrador pueda exigirla. La activación voluntaria hace que la cobertura dependa de que cada empleado complete la configuración.
Sepa cuándo una aplicación de autenticación no es suficiente.
Una aplicación de autenticación genera un código o aprueba una solicitud. Por sí sola, no requiere la autenticación multifactor (MFA) en los servicios de correo electrónico, finanzas, almacenamiento y acceso remoto de la empresa.
La aplicación de las políticas debe configurarse en cada servicio o mediante un proveedor de identidad que gestione el acceso a las aplicaciones integradas. Antes de estandarizar una aplicación, confirme qué servicios abarca realmente el sistema de identidad central. Es posible que las cuentas independientes, las cuentas de administrador local y los servicios que no utilizan el inicio de sesión único requieran políticas específicas.
Calcular los costos de licencias, hardware y soporte.
Calcule un precio superior al de la suscripción anunciada. Una estimación práctica debería incluir:
- Se requieren licencias de identidad o seguridad para la aplicación centralizada de la ley.
- Llaves de seguridad para usuarios de alto riesgo, además de llaves de repuesto.
- Tiempo de inscripción y capacitación de empleados
- Esfuerzo del servicio de asistencia técnica para dispositivos perdidos y factores de reemplazo
- Almacenamiento seguro para llaves de repuesto o códigos de recuperación.
- Documentación y pruebas de cumplimiento periódicas
- Reemplazo de hardware y rotación de personal
Los precios y los requisitos de soporte de los proveedores varían demasiado como para ofrecer una estimación de costos universal para pequeñas empresas. Compare el costo operativo total de los métodos que se ajusten a su inventario real.
¿Cómo se implementa la autenticación multifactor sin interrumpir la actividad de los empleados?
Implementa la autenticación multifactor (MFA) por fases, pero define un objetivo final claro. El objetivo es lograr una amplia cobertura de las cuentas empresariales compatibles con MFA, no un proyecto piloto inconcluso.
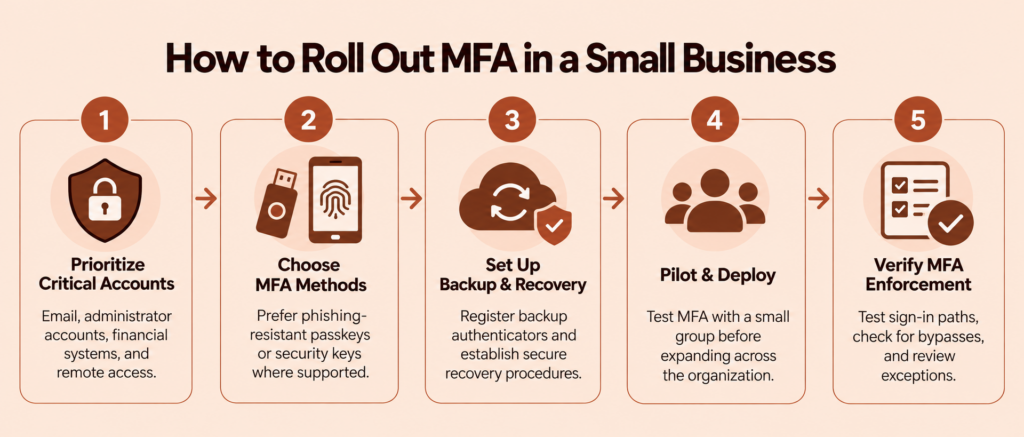
Asigne un propietario y un método a cada cuenta prioritaria.
Utilice un registro desplegable que contenga:
- Administrador responsable y de servicio
- Usuarios afectados y tipos de cuenta
- Métodos primarios y de respaldo
- Instrucciones de inscripción
- Procedimiento de recuperación
- Fecha de entrada en vigor
- Excepciones aprobadas y sus fechas de vencimiento
- Resultados de la prueba
Resuelva el problema de acceso de recuperación antes de aplicar la política. Confirme que la empresa cuenta con más de un administrador autorizado, siempre que el servicio lo permita, y asegúrese de que la pérdida de un solo dispositivo no impida el acceso a todos los usuarios.
Programa piloto de inscripción, capacitación de empleados y expansión por fases.
Comience con el departamento de TI o la persona responsable de la administración, seguido de un pequeño grupo que represente diferentes roles y dispositivos. Durante la prueba piloto, pruebe:
- Inscripción inicial
- Inicios de sesión desde navegador, dispositivos móviles y ordenadores de escritorio utilizados en el trabajo habitual
- Acceso desde la oficina y ubicaciones remotas.
- Uso del factor de respaldo
- Inscripción de nuevos dispositivos
- Recuperación de dispositivos perdidos
- Recuperación del administrador
- Eliminación de un factor antiguo
Proporcione a los empleados instrucciones breves y específicas para cada tarea. Deben saber cómo registrarse, dónde obtener ayuda y qué hacer si aparece una notificación inesperada. Los empleados nunca deben revelar un código de un solo uso ni aprobar un inicio de sesión que no hayan iniciado ellos mismos.
Tras corregir los problemas iniciales, amplíe el análisis por departamento o servicio. Establezca plazos para las excepciones temporales y realice un seguimiento hasta su resolución.
¿Cómo se comprueba que la autenticación multifactor se está aplicando realmente?
Que una política aparezca como habilitada en la consola de administración no es suficiente. Pruebe las rutas de inicio de sesión que podrían usar tanto los empleados como los atacantes.
Pruebe a un empleado no registrado y a cada inicio de sesión prioritario.
Utilice una cuenta de prueba controlada o una prueba supervisada para confirmar que un usuario no registrado no puede acceder al recurso protegido sin completar la configuración y el desafío de autenticación multifactor (MFA) requeridos.
Pruebe cada ruta relevante por separado, incluyendo:
- Inicio de sesión en el navegador
- Aplicaciones móviles y de escritorio
- Portales de administración
- Conexiones de acceso remoto
- Dispositivos nuevos o no administrados
- sesiones de navegación privada
- Flujos de restablecimiento de contraseña y recuperación de cuenta
Registre el resultado esperado y el resultado real. Repita la prueba después de cambios importantes en las políticas, migraciones de proveedores de identidad o actualizaciones de aplicaciones.
Compruebe los inicios de sesión heredados, las cuentas compartidas y las cuentas de servicio.
Es posible que los protocolos antiguos de correo electrónico, acceso remoto o aplicaciones no sigan el mismo flujo de autenticación moderno. Identifique si siguen habilitados y compruebe si pueden eludir el requisito de autenticación multifactor (MFA).
Siempre que sea posible, sustituya las cuentas compartidas de empleados por cuentas con nombre. El acceso con nombre facilita la gestión de la inscripción, la baja y la revisión de la actividad. Si no se puede eliminar una cuenta compartida, documente quién puede usarla, cómo se controlan sus factores y cómo se modificará el acceso cuando un empleado deje la empresa.
Las cuentas de servicio no humanas requieren un manejo independiente. La autenticación multifactor interactiva podría no funcionar en un proceso automatizado. Utilice la alternativa compatible con el proveedor, como una identidad de carga de trabajo restringida, una credencial con ámbito, un certificado o una conexión de servicio administrada. Limite sus permisos y evite eximir una cuenta de empleado normal simplemente porque un proceso dependa de ella.
¿Qué se debe hacer cuando un empleado pierde un dispositivo o deja la empresa?
Considere la pérdida de un autenticador como potencialmente comprometida. La recuperación debe restablecer el acceso sin facilitar a un atacante la sustitución del factor de autenticación del empleado legítimo.
Verifique la identidad antes de restablecer el acceso.
Utilice un proceso de verificación documentado antes de agregar un nuevo factor. El administrador debe registrar quién solicitó el cambio, cómo se verificó la identidad, quién lo aprobó y qué cuenta se modificó.
No confíe únicamente en la información que un atacante podría obtener del correo electrónico, las redes sociales o los sitios web de la empresa. Si la plataforma lo permite, notifique al empleado a través de un canal independiente cuando se agregue un nuevo autenticador. Autenticador del NIST Las directrices sobre el ciclo de vida recomiendan una autenticación suficientemente sólida antes de vincular un nuevo autenticador y una notificación independiente del cambio.
Elimine los factores y sesiones antiguos y luego pruebe el reemplazo.
En caso de pérdida o reemplazo de un dispositivo:
- Invalidar el autenticador anterior.
- Revocar las sesiones activas cuando el servicio lo permita.
- Inscriba al sustituto a través del proceso de recuperación aprobado.
- Pruebe los nuevos métodos principal y de respaldo.
- Confirma que el dispositivo o factor anterior ya no puede iniciar sesión.
Cuando un empleado se marcha, desactive su cuenta según el plan de desvinculación, revoque las sesiones, elimine los factores registrados, transfiera la propiedad de los recursos empresariales necesarios y elimine el acceso a las aplicaciones conectadas. No considere que la desvinculación ha finalizado hasta que se haya comprobado el acceso desde las rutas de inicio de sesión habituales del exempleado.
Refuerce la seguridad de las cuentas de pequeñas empresas con Scalefusion OneIdP.
La implementación de la autenticación multifactor (MFA) en una pequeña empresa comienza con la protección de las cuentas críticas y la selección de métodos de autenticación que equilibren la seguridad con la facilidad de uso. Un despliegue gradual, opciones de recuperación probadas y controles de cumplimiento periódicos ayudan a las empresas a ampliar la cobertura de MFA sin interrupciones innecesarias.
A medida que las empresas adoptan más aplicaciones en la nube y gestionan el acceso a través de diferentes dispositivos, las políticas de autenticación centralizadas adquieren una importancia cada vez mayor.
Scalefusion OneIdP admite la autenticación multifactor (MFA) mediante aplicaciones de autenticación de terceros y contraseñas de un solo uso (OTP) por correo electrónico para los flujos de trabajo de autenticación compatibles. Antes de la implementación, revise los métodos de MFA documentados, las integraciones de aplicaciones y las políticas de directorio y SSO aplicables para determinar si cumplen con los requisitos de su organización.
Evalúe las capacidades de autenticación multifactor (MFA) de OneIdP en función de sus aplicaciones, el entorno de sus dispositivos y sus requisitos de autenticación.
Explorar Scalefusion OneIdP
Preguntas Frecuentes
1. ¿Es la autenticación multifactor (MFA) lo mismo que la autenticación de dos factores?
La autenticación de dos factores (2FA) es una forma de autenticación multifactor (MFA) que utiliza exactamente dos tipos de factores independientes. MFA es el término más amplio y puede utilizar dos o más factores. Una contraseña más una clave de seguridad combinan diferentes tipos de factores; dos contraseñas siguen siendo dos comprobaciones del mismo tipo y no constituyen 2FA.
2. ¿Necesita cada empleado un teléfono inteligente para la autenticación multifactor?
No. Según las funciones del servicio, un empleado puede usar una clave de seguridad FIDO2 o una contraseña en un dispositivo de trabajo compatible. Los códigos de la aplicación de autenticación también funcionan sin servicio celular después de la configuración, aunque requieren un dispositivo compatible. Proporcione un método de respaldo independiente en caso de pérdida o reemplazo del dispositivo.
3. ¿Cuáles son los beneficios de la autenticación multifactor (MFA) para las pequeñas empresas?
La principal ventaja de la autenticación multifactor (MFA) para las pequeñas empresas es que una contraseña robada ya no es suficiente para iniciar sesión. Protege las cuentas de correo electrónico, administración y finanzas, reduce el impacto del phishing y la reutilización de contraseñas, y puede ayudar a cumplir con los requisitos de seguridad de las aseguradoras o los clientes.
4. ¿Debería una pequeña empresa habilitar la autenticación multifactor (MFA) en todas sus cuentas a la vez?
Por lo general, no. Empiece con las cuentas de mayor impacto, realice una prueba piloto, verifique el acceso de respaldo y la recuperación, y luego expanda gradualmente. El objetivo final debe ser la cobertura de autenticación multifactor (MFA) para todas las cuentas comerciales compatibles, con controles documentados o planes de reemplazo para los servicios que no puedan implementarla.

