

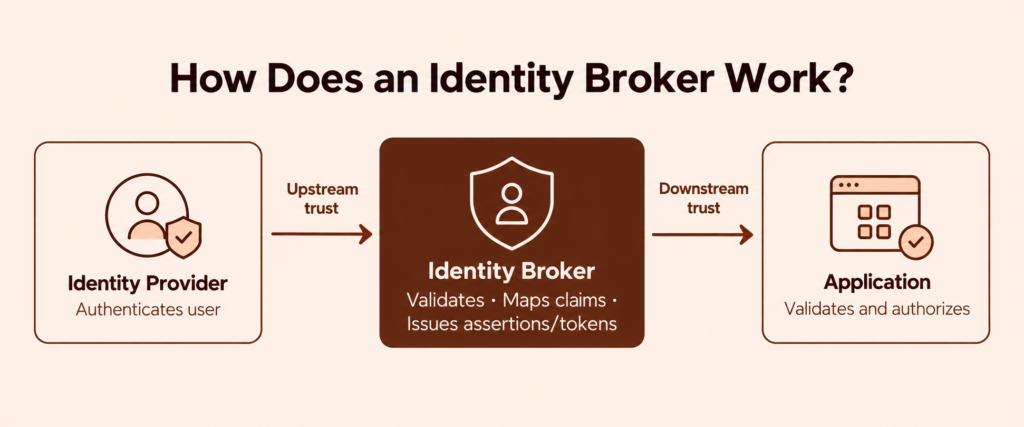
Un intermediario de identidad actúa como intermediario en un proceso de inicio de sesión federado. Valida la información de identidad de un proveedor de identidad (IdP) ascendente y emite una nueva aserción o token en el que una aplicación descendente puede confiar.
Este enfoque resulta útil cuando las organizaciones deben conectar múltiples proveedores de identidad y aplicaciones con diferentes requisitos de federación. En lugar de configurar cada relación por separado, los equipos de TI pueden usar un intermediario para administrar las relaciones de confianza compatibles, las asignaciones de identidad y el enrutamiento de autenticación.
El intermediario actúa como parte confiable para el proveedor de identidad (IdP) y como proveedor de identidad para la aplicación. Sin embargo, también se convierte en una dependencia crítica para la seguridad y la disponibilidad. Si la federación directa ya cumple con el requisito, agregar un intermediario puede generar una complejidad innecesaria.
Puntos Clave
- Un intermediario de identidad Es un intermediario de federación que valida la información de identidad de un proveedor de identidad (IdP) ascendente y emite una aserción o token de confianza a una aplicación descendente.
- intermediarios de identidad Simplificar la federación centralizando las relaciones de confianza, asignando las declaraciones de identidad y brindando soporte para la traducción de protocolos cuando esté disponible.
- Utilice un intermediario de identidad cuando la existencia de múltiples proveedores de identidad (IdP), requisitos de federación incompatibles o integraciones complejas dificultan la gestión de la federación directa.
- Federación directa Es preferible cuando las aplicaciones y los proveedores de identidad son compatibles y un intermediario añadiría una complejidad innecesaria.
- La seguridad es crítica: Los intermediarios de identidad requieren una sólida protección de claves, validación de tokens, controles de acceso, monitorización y planificación de la disponibilidad.
¿Qué es un intermediario de identidad?
Un intermediario de identidad se sitúa entre uno o más proveedores de identidad y las aplicaciones que dependen de ellos. En lugar de que cada aplicación mantenga una relación de federación independiente con cada proveedor de identidad, las aplicaciones pueden confiar en el intermediario mientras este mantiene las relaciones con los proveedores de identidad.
Durante el inicio de sesión, un corredor puede:
- Validar una aserción o token de un proveedor de identidad ascendente.
- Vuelva a emitir la información de identidad en un formato que la aplicación acepte.
- Traduce entre protocolos, formatos o esquemas de federación compatibles.
- Convierta los atributos entrantes en reclamaciones posteriores coherentes.
- Aplicar reglas para la liberación de atributos.
- Dirija a los usuarios a diferentes proveedores de identidad (IdP) según la organización, el dominio o la política.
No todos los intermediarios traducen protocolos. Algunos utilizan el mismo protocolo en ambos lados, pero proporcionan normalización de reclamaciones, enrutamiento o gestión centralizada de la confianza.
Intermediación de identidades frente a intermediación de conectores IAM
La intermediación de identidades es una función de federación en tiempo de ejecución. El intermediario participa directamente en el inicio de sesión en tiempo real y crea la aserción o el token que utiliza la aplicación.
El término “conector IAM” es menos preciso. Dependiendo del producto, un conector podría sincronizar registros de directorio, aprovisionar cuentas, consultar una API o conectarse a un directorio como LDAPEstas actividades pueden respaldar la gestión de identidades sin participar en una transacción de autenticación interactiva.
Una plataforma única de gestión de identidades y accesos puede incluir intermediarios y conectores. La diferencia operativa radica en que un intermediario se encuentra en la ruta de confianza de inicio de sesión, mientras que un conector de sincronización o aprovisionamiento se encarga principalmente de transferir datos de identidad y del ciclo de vida.
¿Cómo funciona el inicio de sesión gestionado?
Un inicio de sesión típico a través de un intermediario sigue esta secuencia:
- Un usuario abre una aplicación.
- La aplicación redirige el navegador al intermediario de identidad.
- El intermediario selecciona un proveedor de identidad (IdP) ascendente o le pide al usuario que elija uno.
- El proveedor de identidad (IdP) ascendente autentica al usuario con los métodos que ha configurado.
- El IdP ascendente devuelve una respuesta específica del protocolo al intermediario. En un flujo SAML, el intermediario recibe y valida una respuesta y una aserción SAML. En un Conexión OpenID (OIDC) En el flujo del código de autorización, el intermediario recibe un código de autorización, lo intercambia en el punto final del token y, a continuación, valida el token de identificación.
- El intermediario verifica el emisor previsto, el público objetivo, la firma u otra protección requerida, el período de validez y los controles específicos del protocolo.
- El agente asigna los atributos aprobados y del sujeto ascendente a las reclamaciones descendentes.
- El intermediario crea y protege una nueva aserción o token descendente según lo requiera el protocolo seleccionado.
- La aplicación valida la respuesta emitida por el intermediario, crea una sesión y aplica sus reglas de autorización.
Esto crea dos relaciones de confianza distintas: una entre el proveedor de identidad (IdP) y el intermediario, y otra entre el intermediario y la aplicación. Una respuesta válida del proveedor no exime a la aplicación de la responsabilidad de validar la información que emite el intermediario.
¿Quién autentica al usuario, emite tokens, asigna permisos y otorga acceso?
Las partes tienen responsabilidades separadas, incluso cuando una plataforma desempeña varias funciones:
- Proveedor de identidad ascendente: Autentica al usuario y emite la respuesta original.
- Agente de identidad: Valida la respuesta ascendente, asigna la información de identidad aprobada y, por lo general, emite la aserción o el token descendente.
- Solicitante o parte que confía en: Valida la respuesta emitida por el intermediario y decide qué puede hacer el usuario en la aplicación.
El intermediario puede transformar una declaración de grupo, rol o contexto de autenticación, pero no debe considerarse la autoridad final para todos los permisos de la aplicación. La aplicación sigue siendo responsable de su política de autorización y de rechazar las aserciones o tokens que no superen la validación.
¿Cuándo se necesita un intermediario de identidad en lugar de una federación directa?
Un intermediario de identidad resulta útil cuando las organizaciones necesitan conectar múltiples proveedores de identidad y aplicaciones, adaptarse a diferentes requisitos de federación o reducir las configuraciones de confianza repetidas.
La federación directa suele ser más sencilla cuando proveedor de identidad Las aplicaciones admiten protocolos compatibles, acuerdan identificadores y declaraciones, y pueden mantener una relación de confianza segura sin intermediarios.
Situaciones comunes en las que la intermediación de identidades ayuda
- Fusiones y adquisiciones: Los empleados de distintas organizaciones necesitan acceder a aplicaciones compartidas, mientras que sus proveedores de identidad permanecen independientes.
- Acceso para socios: Los usuarios externos se autentican a través de diferentes proveedores de identidad, pero las aplicaciones necesitan una relación de federación coherente.
- Compatibilidad de protocolos: Un proveedor de identidad y una aplicación requieren diferentes protocolos de federación o perfiles que un intermediario compatible pueda conectar.
- Estandarización de reivindicaciones: Las aplicaciones necesitan identificadores, roles o atributos coherentes procedentes de diferentes fuentes de identidad.
Estos son casos de uso arquitectónicos, no razones para implementar un intermediario automáticamente. Cuando la federación directa es compatible y manejable, generalmente introduce menos dependencias.
Intermediario de identidad frente a federación directa
La siguiente comparación ayuda a determinar cuándo la federación directa es suficiente y cuándo puede estar justificada la introducción de un intermediario.
| Factor de decisión | La federación directa suele ser adecuada cuando | Un corredor puede estar justificado cuando |
|---|---|---|
| Compatibilidad de protocolo | El IdP y la aplicación admiten el mismo protocolo de federación y perfil. | Los puntos finales requieren diferentes protocolos, formatos o esquemas de reclamación compatibles. |
| Escala de integración | Existen pocas relaciones entre el proveedor de identidad y la aplicación. | De lo contrario, muchas aplicaciones, unidades de negocio o proveedores de identidad asociados requerirían una configuración punto a punto repetida. |
| Diseño de la reclamación | Las aplicaciones pueden consumir directamente los identificadores y atributos del IdP. | Las aplicaciones requieren sujetos, nombres de grupo, roles o contexto de autenticación normalizados. |
| Gestión de confianza | Cada aplicación puede gestionar metadatos, certificados y rotación de claves de forma segura. | Un límite de confianza común reduce la duplicación de la configuración y el trabajo operativo. |
| Privacidad | Los controles específicos de la aplicación son suficientes. | Se requiere enrutamiento central, liberación de atributos o política de federación. |
| Disponibilidad | Eliminar a los intermediarios es una prioridad. | La organización puede operar el intermediario como una dependencia de inicio de sesión crítica. |
La contrapartida es la centralización. Un intermediario puede reducir la dispersión de conexiones, pero también puede observar la actividad de la federación y emitir aserciones de confianza a los destinos. Requiere sólidos controles administrativos, monitorización, protección de claves y planificación de recuperación; la centralización no garantiza automáticamente una mayor seguridad.
Clave Principal: Utilice un intermediario de identidad cuando la presencia de múltiples proveedores de identidad (IdP), requisitos de federación incompatibles o configuraciones de confianza repetidas generen un problema de integración significativo. Opte por la federación directa cuando los sistemas existentes sean compatibles y la adición de un intermediario introduzca complejidad sin un beneficio claro.
¿Cómo se eligen los protocolos y se asignan las reclamaciones de identidad?
La selección del protocolo debe ajustarse a las capacidades del proveedor de identidad (IdP), el intermediario (broker) y la aplicación. No considere SAML, OIDC, OAuth ni LDAP como tecnologías intercambiables.
Dónde encajan SAML, OpenID Connect, OAuth y LDAP
- Lenguaje de marcado de aserción de seguridad (SAML): Un marco de federación basado en XML que se utiliza comúnmente para el inicio de sesión único en el navegador entre un IdP y un proveedor de servicios. SAML define aserciones, metadatos, identificadores, enlaces y relaciones de confianza. Consulte el Descripción general técnica de OASIS SAML 2.0.
- Conexión OpenID (OIDC): Un protocolo de autenticación basado en OAuth 2.0. Proporciona un token de ID que contiene declaraciones sobre el usuario y el evento de autenticación, y puede recuperar declaraciones adicionales a través del punto final UserInfo. Los clientes deben validar los tokens de ID como se especifica en Núcleo de conexión OpenID.
- Autenticación automática 2.0: Un marco de autorización utilizado para otorgar acceso limitado a recursos protegidos. OAuth El token de acceso por sí solo no debe considerarse prueba de que una aplicación ha autenticado a un usuario; OIDC proporciona la capa de autenticación para ese caso de uso.
- Protocolo ligero de acceso a directorios (LDAP): Un protocolo de acceso a directorios con autenticación y mecanismos de seguridad de transporte como operaciones de enlace, SASL y TLS. LDAP puede admitir la búsqueda de directorios o la validación de credenciales, pero no es un protocolo de federación de navegador equivalente a SAML u OIDC. Vea RFC 4513.
Antes de seleccionar un intermediario, confirme los perfiles y flujos exactos compatibles en ambas partes. Las afirmaciones generales de "compatibilidad con SAML" u "compatibilidad con OIDC" no garantizan la compatibilidad con todas las opciones de enlace, firma, formato de reclamación o comportamiento de la aplicación.
Verifique los identificadores, grupos y atributos antes de pasarlos a las aplicaciones.
La vinculación de cuentas debe comenzar con un identificador de sujeto permanente. Cuando el protocolo y la aplicación lo permitan, utilice la combinación de la autoridad emisora y su identificador de sujeto. No dé por sentado que una dirección de correo electrónico, un nombre de usuario o un nombre para mostrar nunca se renombrarán ni se reasignarán.
Una vez que la identidad de la cuenta esté estable, mapee solo lo que la aplicación necesita:
- Defina la fuente autorizada para cada rol, grupo y derecho.
- Especifique si las comparaciones distinguen entre mayúsculas y minúsculas.
- Normalice los nombres y formatos de forma deliberada en lugar de depender de la conversión implícita.
- Comprueba cómo la aplicación gestiona los valores que faltan, están vacíos, duplicados o inesperados.
- Pruebe con usuarios que pertenezcan a muchos grupos para identificar comportamientos específicos de tamaño u omisión del producto.
- Documente si una cuenta existente se puede vincular automáticamente o si requiere aprobación administrativa.
- Evite divulgar atributos de perfil o de organización que la aplicación no requiera.
La transformación de reclamaciones debe preservar el significado. Por ejemplo, un grupo anterior llamado Finanzas no debería convertirse en un rol de administrador debido a una regla de asignación amplia o ambigua.
¿Qué debes configurar antes de conectar un agente de identidad?
Trate las conexiones de subida y bajada como configuraciones de seguridad separadas. Para cada lado, documente y verifique:
- El emisor exacto o el identificador de la entidad.
- URI de redireccionamiento o URL del Servicio de Consumidor de Aserciones SAML (ACS).
- Audiencias registradas y valores de los destinatarios.
- Claves de firma, verificación, cifrado y descifrado.
- Metadatos o puntos finales de descubrimiento.
- Algoritmos y flujos de protocolo aceptados.
- Duración de las aserciones o tokens y desviación horaria permitida.
- Requisitos del contexto de autenticación, cuando corresponda.
- Procedimientos de rotación de certificados y llaves.
- Cierre de sesión y comportamiento de la sesión.
Establecer confianza entre el intermediario, los proveedores de identidad y las aplicaciones.
El intermediario debe verificar al proveedor de identidad (IdP) ascendente, y la aplicación debe verificar de forma independiente al intermediario. Registre qué entidad es propietaria de cada relación de confianza, qué claves están activas y cómo se actualizan los metadatos y los certificados.
No confíe en que el inicio de sesión del administrador sea exitoso como prueba de que la configuración de confianza es correcta. Pruebe tanto los fallos de validación previstos como el caso en el que todo funcione correctamente.
Validación de tokens de prueba, sesiones e inicios de sesión fallidos
Utilice una matriz de prueba que incluya:
- Inicio de sesión normal por parte de un usuario existente.
- Primer inicio de sesión de un nuevo usuario.
- Una cuenta de origen desactivada o eliminada.
- Eliminación de un grupo o rol obligatorio.
- Reclamaciones faltantes y mal formuladas.
- Una aserción o token caducado o aún no válido.
- Un público o destinatario equivocado.
- Firma no válida o clave de firma desconocida.
- Renovación de claves ascendentes y de intermediarios.
- Un proveedor de identidad ascendente no está disponible.
- Un agente no disponible.
Defina el resultado esperado para cada prueba. En particular, determine si el acceso se deniega inmediatamente después de un cambio de cuenta o grupo, o solo después de que expire una sesión de aplicación existente.
¿Qué riesgos de seguridad y disponibilidad debería evaluar?
Dado que un intermediario puede emitir aserciones descendentes de confianza y observar la actividad de la federación, considérelo como una dependencia de seguridad y disponibilidad de alto valor. NIST SP 800-63C-4 Aborda controles que incluyen la validación de aserciones, la restricción de audiencia, la protección contra la repetición, el almacenamiento de claves y la rotación de claves.
Los controles de seguridad deben incluir:
- Almacenamiento seguro y uso controlado de las claves de firma y descifrado.
- Rotación de claves autenticada con un proceso de superposición y reversión probado.
- Validación estricta del emisor, la firma, el destinatario, el receptor y el período de validez.
- Protección contra repetición y validación del estado o nonce donde el protocolo los utilice.
- Registro exacto de las ubicaciones de redireccionamiento y devolución de llamada.
- Divulgación mínima de atributos de identidad.
- Acceso con privilegios mínimos para los administradores de brokers.
- Autenticación multifactor para administración privilegiada.
- Registros que conectan eventos ascendentes y descendentes mediante identificadores de correlación.
- Supervisión de fallos de validación, cambios de configuración y actividad de emisión anómala.
Proteja las claves de firma y limite el acceso a los atributos de identidad.
Una clave de firma o una cuenta de intermediario privilegiada comprometidas pueden afectar a todas las aplicaciones que confían en el intermediario. Limite el acceso a las funciones de gestión de claves y a la configuración administrativa, y libere únicamente los atributos necesarios para cada aplicación receptora.
Planifique posibles interrupciones en los servicios de intermediación y cambios en los proveedores de servicios de origen.
La planificación de disponibilidad debe distinguir entre las sesiones existentes y los nuevos inicios de sesión. Una interrupción del servicio de intermediación puede bloquear la autenticación de nuevos usuarios sin finalizar de inmediato las sesiones mantenidas por las aplicaciones posteriores. El resultado depende de la duración de la sesión, la validez de la aserción o el token, el comportamiento de actualización y las comprobaciones específicas de la aplicación.
Documente el comportamiento esperado ante fallos del proveedor de identidad (IdP), fallos del intermediario, aislamiento de la red, mantenimiento planificado, caducidad de certificados y cambios en los metadatos del proveedor. Los procedimientos de recuperación deben restaurar la configuración y las claves sin crear accidentalmente un nuevo emisor o espacio de nombres de sujeto.
¿Por qué falla el inicio de sesión gestionado?
Comience por identificar qué salto falló: de la aplicación al intermediario, del intermediario al proveedor de identidad ascendente, del proveedor de identidad ascendente de vuelta al intermediario o del intermediario de vuelta a la aplicación. La página de error del navegador suele mostrar dónde se detuvo el proceso, no qué componente causó el problema original.
Verifique las redirecciones, la configuración del protocolo, la validez del token y las asignaciones de reclamaciones.
Utilice este orden de diagnóstico:
- Registre la marca de tiempo, el usuario afectado, la aplicación, el proveedor de identidad ascendente y los identificadores de correlación disponibles.
- Confirme que el navegador alcanzó los puntos finales esperados sin un bucle de redireccionamiento.
- Compare las URI de redireccionamiento o las URL de ACS configuradas con la solicitud y la respuesta reales.
- Verifique carácter por carácter los identificadores del emisor, la entidad, la audiencia, el destinatario y el cliente.
- Verifique la firma y confirme que el destinatario tiene la clave de verificación activa.
- Inspeccione la fecha de vencimiento, la hora límite y la sincronización del reloj.
- Para los flujos OIDC, valide el manejo del estado y del valor nonce cuando corresponda, y confirme que el intercambio del código de autorización se realiza correctamente cuando se utiliza ese flujo.
- Compare las reclamaciones de identidad entrantes con el conjunto de reclamaciones salientes del agente.
- Confirme que el asunto está vinculado a la cuenta de la aplicación prevista.
- Verifique el estado de la cuenta, los grupos necesarios y las reglas de autorización de la aplicación.
- Repita el procedimiento con un usuario de prueba controlado y capture los registros de cada componente.
Si la autenticación se realiza correctamente en el IdP ascendente, pero la aplicación deniega el acceso, concéntrese en los registros de validación y mapeo del intermediario, y luego en los registros de validación de tokens y autorización de la aplicación. Si el intermediario nunca recibe una respuesta ascendente válida, investigue la configuración de confianza ascendente antes de modificar las declaraciones descendentes.
¿Cómo admite Scalefusion OneIdP la federación de identidades SAML?
Es posible que las organizaciones necesiten conservar un proveedor de identidad SAML existente al tiempo que controlan el acceso a las aplicaciones empresariales compatibles desde los dispositivos gestionados.
Scalefusion OneIdP permite configurar un proveedor de identidad SAML 2.0 externo como fuente de autenticación. Los administradores también pueden configurar el inicio de sesión único (SSO) para las aplicaciones compatibles con SAML y aplicar condiciones de acceso a dispositivos gestionados, según los requisitos documentados.
Esto proporciona una ruta de implementación relevante para las organizaciones que evalúan la federación de identidades SAML. No debe interpretarse como una traducción universal del protocolo ni como compatibilidad con todos los proveedores de identidad y aplicaciones.
Explorar Scalefusion OneIdP para evaluar si se ajusta a las necesidades de su organización.
Preguntas Frecuentes
1. ¿Un intermediario de identidad es lo mismo que un proveedor de identidad?
No. Un proveedor de identidad autentica a un usuario y verifica el resultado. Un intermediario de identidad actúa como enlace entre un sistema de identidad ascendente y una aplicación que confía en él, a menudo validando un artefacto y emitiendo otro. Un producto puede desempeñar ambas funciones, por lo que es necesario determinar su responsabilidad en cada relación de confianza configurada.
2. ¿Es un intermediario de identidad quien decide a qué puede acceder un usuario?
No necesariamente. Un intermediario puede denegar el inicio de sesión, aplicar políticas de federación y asignar grupos o roles. La aplicación receptora suele tomar la decisión final de autorización basándose en esas declaraciones, sus roles locales y la política específica del recurso. Por lo tanto, una asignación incorrecta de declaraciones puede autenticar a un usuario correctamente, pero otorgándole un acceso excesivo o insuficiente.
3. ¿Puede un intermediario de identidad trabajar con un proveedor de identidad que no sea compatible con SAML u OpenID Connect?
Posiblemente. La fuente de identidad debe exponer una interfaz que un adaptador compatible, una integración personalizada o un intermediario puedan consumir de forma segura, y el intermediario debe poder generar un método de federación aceptado por el destino. Un directorio basado en LDAP, por ejemplo, puede requerir un IdP o un adaptador antes de poder participar. Verifique la compatibilidad y el modelo de confianza resultante para los sistemas específicos en lugar de asumir que es posible una conexión personalizada.
4. ¿Puede un intermediario de identidad impedir que los usuarios accedan a una aplicación SaaS fuera de una ruta de red segura?
No por sí solo. Enrutar el inicio de sesión a través de un intermediario puede permitir realizar comprobaciones durante la autenticación, pero no garantiza que el tráfico posterior entre el dispositivo y la aplicación SaaS siga una ruta de red predefinida. Para ello se requieren controles adicionales, como restricciones de acceso a la aplicación y una arquitectura de red o proxy adecuada.

