

Cuando los equipos de TI y seguridad se enfrentan a cientos de vulnerabilidades detectadas, decidir qué corregir primero se convierte en un desafío. Las puntuaciones de gravedad ayudan a evaluar el impacto técnico, pero no determinan si los atacantes están explotando una vulnerabilidad.
La Agencia de Ciberseguridad y Seguridad de Infraestructura (CISA) mantiene el Catálogo de Vulnerabilidades Explotadas Conocidas (KEV, por sus siglas en inglés), una lista actualizada periódicamente de Vulnerabilidades y Exposiciones Comunes (CVE, por sus siglas en inglés) con evidencia de explotación en la práctica. Este catálogo ayuda a las organizaciones a priorizar las vulnerabilidades que requieren una investigación y corrección inmediatas.
Sin embargo, aparecer en la lista KEV no significa automáticamente que sus sistemas sean vulnerables o estén comprometidos. Los equipos deben confirmar el software afectado, evaluar la exposición y determinar la respuesta adecuada.
Puntos Clave
- Catálogo CISA KEV Enumera las vulnerabilidades con evidencia confirmada de explotación en la práctica, lo que ayuda a las organizaciones a priorizar las medidas correctivas.
- Inclusión de KEV Esto no significa que una organización sea vulnerable o esté comprometida. Los equipos de TI deben verificar el software afectado, la exposición de los activos y las configuraciones aplicables.
- Fechas de vencimiento de KEV No existen plazos universales. Las agencias federales cubiertas deben seguir la norma BOD 26-04, mientras que otras organizaciones pueden utilizar la información de KEV para definir las prioridades internas de remediación.
- KEV complementa a CVSS y EPSS. La priorización eficaz de vulnerabilidades combina la evidencia de explotación, la gravedad técnica, la probabilidad de explotación y el contexto de los activos.
- La remediación requiere verificación. Los equipos deben seguir las instrucciones del proveedor, aplicar las soluciones adecuadas, validar su eficacia e investigar posibles vulnerabilidades cuando sea necesario.
¿Qué es CISA KEV?
CISA describe a KEV como una fuente autorizada de vulnerabilidades explotadas en la práctica. Cada entrada identifica una CVE e incluye información como el proveedor y el producto afectados, la fecha de adición, la acción requerida, la fecha límite, el campo de uso en campañas de ransomware y notas.
La pertenencia a KEV responde a una pregunta que las puntuaciones de gravedad por sí solas no pueden: ¿ha confirmado CISA que la vulnerabilidad ha sido explotada en la práctica?
Qué establece una inclusión en la lista KEV y qué no.
La inclusión en la lista KEV confirma que CISA cuenta con evidencia de explotación activa y ha identificado una estrategia de remediación viable. Esto convierte al CVE en un firme candidato para una investigación y remediación aceleradas.
No establece que:
- Su organización utiliza el producto afectado.
- Su versión o configuración instalada es vulnerable.
- Un activo afectado es aquel que está conectado a Internet o al que se puede acceder de alguna otra manera.
- Los controles existentes bloquean la vía de ataque pertinente.
- Un atacante ha comprometido su entorno.
- Cualquier actualización disponible corrige la vulnerabilidad CVE específica en su implementación.
Tratar KEV como inteligencia de explotación. Inventario de activos, coincidencia de versiones, análisis de exposición, escaneo de vulnerabilidadesy la investigación de incidentes determina qué significa esa información para su organización.
¿Por qué aparece una vulnerabilidad en el catálogo KEV?
De acuerdo con Guía KEV de CISAPara que una vulnerabilidad sea incluida, debe cumplir tres condiciones:
- Tiene asignado un identificador CVE.
- Existen pruebas fehacientes de explotación activa.
- Se dispone de directrices claras para la subsanación de los problemas.
Una puntuación alta en el Sistema Común de Puntuación de Vulnerabilidades (CVSS) no es suficiente por sí sola. Del mismo modo, una vulnerabilidad no necesita ser de reciente descubrimiento ni tener la puntuación de gravedad más alta para convertirse en una urgencia operativa. La evidencia de explotación puede convertir una vulnerabilidad antigua en una prioridad.
Guía para la identificación, explotación y mitigación de CVE (Comités de Vigilancia de Extinciones).
A CVE El identificador proporciona a las organizaciones una forma consistente de identificar una vulnerabilidad divulgada públicamente en avisos de proveedores, escáneres y bases de datos de vulnerabilidades. KEV añade la evaluación de CISA de que la CVE está siendo explotada en la práctica.
La solución puede consistir en una actualización del proveedor, un cambio de configuración, una mitigación, la sustitución del producto o la descontinuación del software obsoleto. Siga la información de la entrada KEV y las directrices del proveedor correspondientes, en lugar de asumir que una actualización de software genérica es suficiente.
El año en un identificador CVE y la fecha en que se agrega a KEV son datos distintos. Por ejemplo, un CVE que comienza con CVE-2022 puede agregarse a KEV años después si CISA obtiene la evidencia de explotación y las directrices de remediación necesarias.
¿Cómo se encuentra y se lee una entrada de KEV?
Utilice la función de búsqueda Catálogo CISA KEV para confirmar la membresía actual. CISA también proporciona descargables CSV y JSON Datos de catálogo para herramientas de seguridad, informes y comparaciones automatizadas.
La Base de Datos Nacional de Vulnerabilidades (NVD) proporciona información útil, como descripciones de CVE, referencias, datos CVSS e información sobre productos. Sin embargo, para confirmar la membresía actual de KEV, las acciones requeridas por CISA y las fechas específicas de KEV, utilice el catálogo en vivo de CISA (no una página de NVD).
Busque una CVE en el catálogo de CISA o en su página de NVD.
Utilice esta secuencia:
- Busque el identificador CVE en el catálogo en vivo de CISA.
- Lea la entrada completa de KEV, incluyendo la acción requerida, la fecha de adición, la fecha de vencimiento, el valor de uso para campañas de ransomware, el requisito de triaje forense cuando se especifique y las notas.
- Abra el aviso del proveedor que se encuentra enlazado en las notas de la entrada.
- Consulte la documentación del proveedor para confirmar las versiones, ediciones, componentes, configuraciones, versiones corregidas y medidas de mitigación afectadas.
- Compare ese alcance con su inventario de activos y software.
- Utilice el registro NVD para obtener contexto adicional, no como autoridad para determinar el estado KEV.
Si automatiza este proceso mediante la fuente JSON, conserve la versión del catálogo o la marca de tiempo de publicación de la fuente junto con el registro de corrección. El catálogo cambia con el tiempo, y ese registro muestra qué información sirvió de base para la decisión.
Algunas entradas de KEV también indican si se requiere un análisis forense inicial según la norma BOD 26-04. Para las agencias federales cubiertas, este requisito puede implicar investigar posibles vulnerabilidades, además de completar las medidas correctivas. Consulte la entrada y la guía de implementación de CISA para determinar las acciones aplicables.
Recorrido por una entrada de KEV: producto afectado, fechas y acciones requeridas.
CVE-2021-44228 Este es un ejemplo útil de cómo funcionan conjuntamente los campos de entrada de KEV. CISA identifica a Apache como el proveedor, a Log4j2 como el producto y la vulnerabilidad como una falla de ejecución remota de código. CISA la agregó a KEV el 10 de diciembre de 2021, con fecha límite del 24 de diciembre de 2021. La entrada marca el uso conocido en campañas de ransomware como Conocido.
La acción requerida ordena a las agencias cubiertas que actualicen el software afectado o retiren los activos afectados de las redes de la agencia cuando haya actualizaciones disponibles. Las medidas de mitigación temporales solo son aceptables hasta que las actualizaciones estén disponibles, sujetas a las condiciones especificadas por CISA.
Las notas de la entrada de KEV hacen referencia al registro NVD para CVE-2021-44228. Los administradores también deben consultar Guía oficial de seguridad de Apache para Log4j para confirmar las versiones afectadas, las medidas de mitigación aplicables y las versiones corregidas. La documentación del proveedor proporciona los detalles técnicos necesarios para determinar si la vulnerabilidad afecta a una implementación específica.
Este ejemplo ilustra varias distinciones importantes:
- La fecha de adición corresponde al momento en que CISA agregó el CVE a KEV, no al momento en que se reveló la vulnerabilidad por primera vez.
- La fecha límite es una fecha específica para cada inscripción, no una fecha límite universal para todas las organizaciones.
- El uso conocido por parte de campañas de ransomware es una designación de catálogo, no una evaluación completa de todos los actores de amenazas o campañas que utilizan la vulnerabilidad.
- La acción requerida proporciona la dirección para la remediación, mientras que el aviso del proveedor define el alcance técnico y los detalles de implementación.
Antes de actuar sobre cualquier entrada, vuelva a comprobar la Fuente JSON en directo y el aviso del proveedor vinculado. CISA puede revisar los registros del catálogo y las directrices de remediación del proveedor pueden cambiar.
¿Qué significan las fechas límite de KEV para su organización?
La fecha límite para la presentación de un KEV no es un plazo legal universal. Su importancia depende de si su organización está cubierta por una directiva de CISA y de los requisitos de dicha directiva.
Las organizaciones del sector privado y otras organizaciones no cubiertas pueden utilizar la fecha como señal de urgencia, pero deben establecer plazos internos basados en la exposición, el impacto, las medidas correctivas disponibles y los indicios de intento de explotación.
Requisitos federales según BOD 26-04
CISA emitió Directiva operativa vinculante (DBO) 26-04 El 10 de junio de 2026. Se aplica a los sistemas cubiertos del Poder Ejecutivo Civil Federal y reemplaza la Orden del Consejo de Administración 22-01. No es vinculante para todas las organizaciones del sector público o privado.
Según la Directiva BOD 26-04, los plazos de remediación dependen de cuatro factores: exposición de los activos, estado de KEV, automatización de la explotación e impacto técnico. La directiva establece plazos de remediación de tres, catorce y sesenta días, mientras que algunos casos de menor riesgo pueden abordarse durante la próxima actualización programada del sistema. El plazo aplicable depende de la matriz de respuesta basada en riesgos de la directiva.
Los escenarios de máxima prioridad pueden requerir medidas correctivas en un plazo de tres días y un análisis forense. Los organismos cubiertos deben seguir la matriz de respuesta basada en riesgos y la guía de implementación de la BOD 26-04 para determinar sus obligaciones, en lugar de basarse únicamente en la fecha límite de KEV que se muestra.
Cómo deben usar los equipos no federales la fecha mostrada
Para las organizaciones no cubiertas por la Directiva BOD 26-04, una fecha de KEV y la acción requerida deberían dar lugar a una evaluación rápida de aplicabilidad. Estas acciones deberían servir de base, no sustituir, una decisión interna de remediación.
Establezca un plazo de respuesta en función de factores como:
- Si se ha implementado una versión afectada.
- Si el activo está expuesto a Internet o es accesible a través de otra posible vía de ataque.
- La función empresarial del activo y la sensibilidad de los datos.
- El impacto técnico de la vulnerabilidad y las condiciones previas para su explotación.
- Si existe una solución compatible o una medida de mitigación validada.
- Si los controles compensatorios bloquean la técnica pertinente.
- Si los registros o la telemetría muestran una posible explotación.
Un sistema crítico para el negocio que esté expuesto y presente indicios de intento de explotación justifica una respuesta diferente a la de un sistema de prueba aislado, incluso cuando ambos se correspondan con la misma vulnerabilidad CVE.
¿Cómo se convierte una inclusión en la lista KEV en una decisión de remediación?
Una respuesta defendible responde a tres preguntas: ¿existe la vulnerabilidad?, ¿pueden los atacantes acceder a ella?, y ¿qué medidas eliminan o contienen el riesgo?
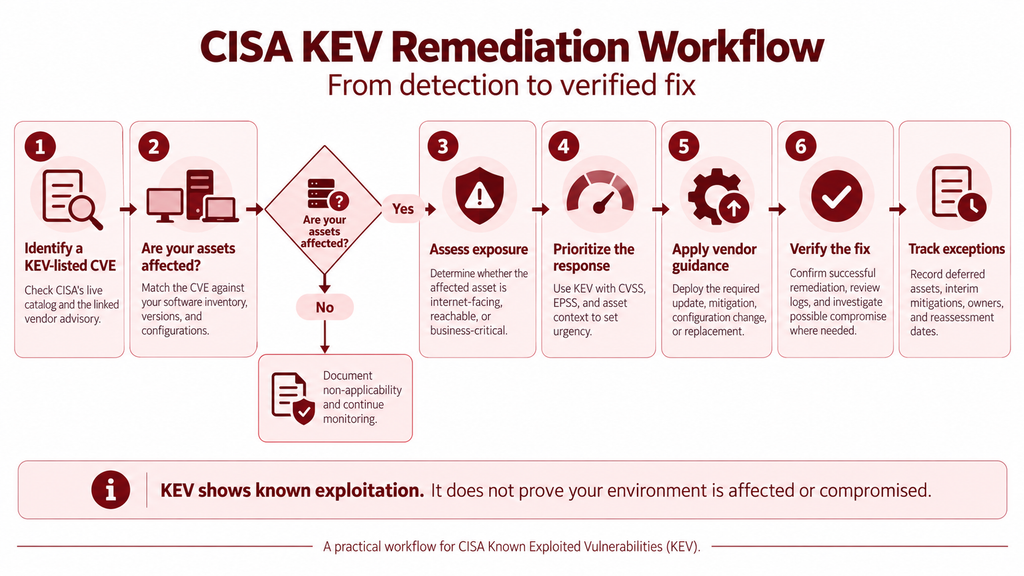
Confirme las versiones y los activos afectados y, a continuación, evalúe la exposición.
Comience con el aviso del proveedor vinculado a la entrada de KEV. Identifique las versiones, ediciones, componentes, configuraciones y dependencias afectadas. Compare estas condiciones con un inventario fiable de activos y software.
No se fíe únicamente de los nombres de los productos. Un escáner o una herramienta de inventario puede identificar una familia de productos sin demostrar que la versión instalada o el componente habilitado se vea afectado.
A continuación, evalúe la accesibilidad. Verifique la exposición a internet, las rutas de red, los requisitos de acceso, los servicios habilitados, los controles de identidad y los controles compensatorios validados. Si el producto no cuenta con soporte y no existe una solución, reemplazarlo o eliminarlo puede ser más seguro que depender indefinidamente de una solución temporal.
Siga las instrucciones del proveedor, investigue posibles vulnerabilidades y verifique la solución.
Aplique la actualización, mitigación, cambio de configuración, reemplazo o acción de descontinuación especificada por el proveedor. Revise las notas de KEV y el aviso del proveedor para obtener instrucciones sobre cómo investigar una posible vulnerabilidad.
La aplicación de parches previene futuras explotaciones a través de la vulnerabilidad; no prueba que no se haya producido ninguna explotación antes de la corrección. Si la entrada, las instrucciones del proveedor o la telemetría local indican una posible vulneración, conserve las pruebas pertinentes y siga el protocolo de respuesta a incidentes de la organización.
Verifique más que si se envió un comando de actualización. La validación puede incluir:
- Comprobación de la versión del producto o del sistema operativo instalado.
- Confirmando el cambio de configuración necesario.
- Verificando la correcta instalación y los reinicios necesarios.
- Volver a escanear el activo cuando sea necesario.
- Comprobar que el servicio o comportamiento vulnerable ya no está presente.
- Registro de activos fallido, aplazado, excluido e inaccesible.
- Revisar los registros relevantes para detectar posibles vulnerabilidades antes de tomar medidas correctivas.
Para los activos no resueltos o diferidos, registre el CVE afectado, el propietario del activo, el motivo de la demora, la mitigación provisional, la fecha de reevaluación y el estado de la remediación. Escalone las excepciones que superen la tolerancia al riesgo de la organización o los plazos aplicables. Cierre el hallazgo solo después de completar la acción requerida y registrar la evidencia de que la remediación fue exitosa.
Conecte la inteligencia de KEV con la gestión y la remediación de vulnerabilidades de los puntos finales.
Gestión de vulnerabilidades Ayuda a los equipos de TI a identificar los puntos finales afectados y a priorizar los hallazgos mediante inteligencia de explotación y contexto de activos. La gestión de puntos finales facilita el siguiente paso al implementar las actualizaciones correspondientes y realizar un seguimiento de su estado de instalación.
En conjunto, estos flujos de trabajo conectan la inteligencia sobre vulnerabilidades con la corrección de vulnerabilidades en los puntos finales. Sin embargo, la mera implementación de parches no garantiza que una vulnerabilidad se haya corregido por completo. Los equipos también deben verificar la solución e investigar posibles vulneraciones cuando sea necesario.
¿Cómo debería encajar KEV en una priorización de vulnerabilidades más amplia?
KEV es una señal de explotación importante, no un sistema de priorización completo. Úselo junto con información sobre sus activos y su entorno.
Diferentes fuentes responden a diferentes preguntas:
- Los registros CVE proporcionan un identificador común y una descripción de la vulnerabilidad.
- Los datos NVD y las puntuaciones CVSS describen las características técnicas y la gravedad.
- La pertenencia a KEV indica que CISA tiene pruebas de explotación en la naturaleza.
- El EPSS y otras señales predictivas similares estiman la probabilidad de explotación futura; no confirman la determinación del KEV realizada por CISA.
- Los informes de proveedores y terceros pueden proporcionar información específica sobre el producto, detalles sobre las vulnerabilidades, indicadores y campañas observadas.
- El inventario de activos y la telemetría de seguridad determinan la aplicabilidad local, la exposición, el impacto en el negocio y las posibles vulneraciones de seguridad.
Una decisión práctica de priorización combina el estado de KEV con evidencia de versiones afectadas, rutas de ataque accesibles, impacto técnico, criticidad para el negocio, remediación disponible, controles compensatorios e indicios de explotación. Esto evita que los equipos consideren la gravedad o la pertenencia a KEV como un sustituto del contexto ambiental.
Convertir la inteligencia de KEV en prioridades de remediación de endpoints.
CISA KEV ayuda a las organizaciones a identificar vulnerabilidades con evidencia de explotación confirmada. Los equipos de TI y seguridad aún deben determinar qué puntos finales están afectados, evaluar su exposición y verificar las medidas correctivas.
Veltar Herramienta de gestión de vulnerabilidades Ayuda a los equipos a identificar y priorizar vulnerabilidades del sistema operativo y las aplicaciones en dispositivos Windows y macOS administrados compatibles. Combina el estado CISA KEV, CVSS, EPSS y el contexto del dispositivo para facilitar la priorización. Para los hallazgos con opciones de remediación disponibles, los equipos pueden usar los flujos de trabajo de parcheo de Scalefusion UEM compatibles.


Preguntas Frecuentes
1. ¿Significa que mis dispositivos son vulnerables si aparecen en la lista KEV?
No. Confirme los productos, versiones y configuraciones afectados en el aviso del proveedor y compárelos con su inventario de activos. Una inclusión en la lista KEV confirma la evaluación de explotación de CISA para la CVE; no prueba que sus dispositivos ejecuten el software afectado, estén expuestos o hayan sido comprometidos.
2. ¿Significa “Desconocido” en el campo de uso de ransomware que no se ha utilizado ransomware?
No. Desconocido significa que CISA no considera que la vulnerabilidad CVE se haya utilizado en una campaña de ransomware. Esto no implica que se haya descartado su uso. Priorice la vulnerabilidad según su explotación confirmada, su aplicabilidad local, su exposición y su impacto potencial.
3. ¿Se puede agregar recientemente una vulnerabilidad CVE antigua a KEV?
Sí. El año en un identificador CVE no es la fecha en que CISA lo agregó a KEV. Verifique el campo de fecha de adición de la entrada y la versión actual del catálogo. CISA puede agregar un CVE antiguo si cumple con las condiciones de inclusión del catálogo.
4. ¿Puedo descargar el catálogo de KEV?
Sí. CISA ofrece descargas en formato CSV y JSON desde su página oficial del catálogo KEV. Antes de actuar, consulte la entrada actualizada y el aviso del proveedor correspondiente, ya que los datos del catálogo y las directrices para la corrección de problemas del producto pueden cambiar.

